Strona internetowa dla kancelarii prawnej jest dziś jednym z podstawowych punktów kontaktu z klientem. Musi budować wiarygodność, ułatwiać znalezienie właściwej specjalizacji i chronić dane osób, które przekazują opis swojej sprawy. W praktyce dobry projekt łączy komunikację prawniczą, UX, cyberbezpieczeństwo oraz zgodność z GDPR.
Krok 1. Określ cel strony i granice komunikacji
Zanim powstanie projekt graficzny albo pierwsza linia kodu, kancelaria powinna ustalić, co użytkownik ma zrobić po wejściu na stronę. Celem może być telefon do sekretariatu, wysłanie zapytania, umówienie konsultacji, pobranie materiału informacyjnego albo zapis do newslettera. Jeden cel główny na konkretną podstronę upraszcza decyzje projektowe i ogranicza ryzyko nadmiernego zbierania danych.
Warto przygotować krótką listę odbiorców. Inaczej będzie szukał pomocy członek zarządu spółki, inaczej konsument w sporze z bankiem, a jeszcze inaczej osoba potrzebująca obrony w sprawie karnej. Dla każdej grupy opisz:
- problem, który chce rozwiązać
- język, jakim się posługuje
- informacje potrzebne do pierwszego kontaktu
- działanie, które powinien wykonać
- obawy dotyczące poufności, terminu i kosztów
Kancelaria nie powinna traktować strony jako miejsca do udzielania indywidualnej porady prawnej bez analizy stanu faktycznego. Zamiast tego warto wyjaśniać zakres praktyki, typowe zagadnienia i przebieg współpracy. Taki model jest zrozumiały dla użytkownika, bezpieczniejszy organizacyjnie i zgodny z wymogiem rzetelnej komunikacji zawodowej.
Dobrą decyzją jest też rozdzielenie strony informacyjnej od narzędzi wymagających szerszego przetwarzania danych, takich jak panel klienta, bezpieczna wymiana dokumentów czy system rezerwacji. Jeżeli kancelaria potrzebuje takiego rozwiązania, zwykły formularz CMS nie zastąpi kontrolowanej aplikacji. W tym zakresie właściwym kierunkiem bywa tworzenie aplikacji webowych, gdzie można wdrożyć uwierzytelnianie, role użytkowników i rejestry zdarzeń.
Krok 2. Zaplanuj architekturę informacji
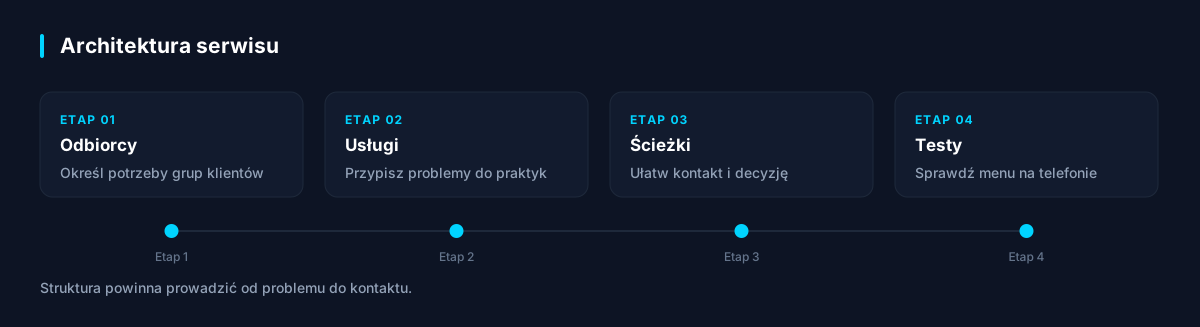
Najczęstszy błąd to budowanie serwisu kancelarii wokół wewnętrznej struktury organizacyjnej, a nie pytań klientów. Osoba odwiedzająca stronę nie zawsze wie, czy jej problem należy do prawa cywilnego, gospodarczego czy administracyjnego. Szuka odpowiedzi na konkretną sytuację, dlatego menu i nagłówki powinny prowadzić od problemu do usługi.
Minimalna architektura strony dla kancelarii prawnej zwykle obejmuje:
- stronę główną z jasnym zakresem pomocy
- podstrony specjalizacji i branż
- profile prawników z doświadczeniem zawodowym
- opis procesu współpracy
- publikacje, aktualności albo bazę wiedzy
- dane kontaktowe i zasady pierwszego kontaktu
- politykę prywatności, politykę cookies oraz klauzule informacyjne
Każda usługa powinna mieć własną podstronę. Przykładowo, zamiast jednej zakładki „Usługi”, lepiej przygotować osobne strony dla sporów gospodarczych, obsługi spółek, prawa pracy czy ochrony danych. To poprawia użyteczność, pozycjonowanie strony kancelarii w Google i możliwość precyzyjnego mierzenia zainteresowania tematami.
Przy projektowaniu struktury szczególnie istotna jest dostępność cyfrowa. Choć obowiązki wynikające z europejskiego aktu o dostępności nie dotyczą identycznie każdej prywatnej kancelarii, standard WCAG jest dobrą praktyką ograniczającą ryzyko wykluczenia użytkowników. Zadbaj o odpowiedni kontrast, widoczne focusy klawiatury, czytelne etykiety pól formularza, logiczną hierarchię nagłówków i teksty alternatywne obrazów.
Szerzej o układzie treści, mobilności i projektowaniu doświadczeń użytkownika opisuje poradnik Jak projektować strony internetowe w 2026. Dla kancelarii szczególne znaczenie ma prostota, ponieważ odbiorca często odwiedza stronę pod presją czasu albo w sytuacji stresowej.
Krok 3. Zaprojektuj treść, która buduje zaufanie
Treść strony internetowej kancelarii prawnej nie powinna być ani zbiorem ogólników, ani encyklopedią przepisów. Klient chce szybko ustalić, czy kancelaria zna jego problem, komu może zaufać i jak wygląda pierwszy krok. Dlatego opis każdej praktyki warto zbudować według powtarzalnego schematu:
- dla kogo jest dana usługa
- w jakich sprawach kancelaria pomaga
- jakie działania może podjąć
- jak przebiega rozpoczęcie współpracy
- jakie informacje warto przygotować przed konsultacją
Należy ostrożnie formułować deklaracje marketingowe. Stwierdzenia takie jak „gwarantujemy wygraną” są nie tylko niewiarygodne, lecz także ryzykowne z perspektywy zasad wykonywania zawodu i ochrony konsumentów. Bezpieczniej pokazywać kompetencje przez doświadczenie zespołu, publikacje, specjalizacje, uczestnictwo w konferencjach i opis metody pracy.
Profile prawników powinny zawierać realne informacje: obszary praktyki, wykształcenie, uprawnienia zawodowe, języki oraz wybrane publikacje. Wizerunek osób można publikować po uregulowaniu kwestii zgody lub innej właściwej podstawy prawnej, zależnie od relacji z daną osobą. Trzeba też ustalić proces aktualizacji tych danych po zmianie zespołu.
Publikacje eksperckie wspierają SEO i wizerunek, ale powinny mieć właściciela merytorycznego oraz datę aktualizacji. W prawie zmiany regulacyjne są częste. Nieaktualny artykuł o przepisach podatkowych, GDPR, prawie pracy czy obowiązkach wynikających z dyrektywy NIS 2 może wprowadzać czytelników w błąd i osłabiać zaufanie do kancelarii.
Krok 4. Wybierz technologię i model utrzymania
Dla większości kancelarii wystarczająca będzie responsywna strona firmowa z CMS, który pozwala redagować aktualności i podstrony bez angażowania programisty. Właściwie zaprojektowana strona firmowa z CMS daje zespołowi kontrolę nad treścią, ale tylko wtedy, gdy role, uprawnienia i proces publikacji są dobrze skonfigurowane.
WordPress może być rozsądnym wyborem, pod warunkiem że nie jest traktowany jako gotowy system bez obowiązków administracyjnych. Ważne są ograniczona liczba dodatków, aktualne wersje komponentów, silne hasła, MFA dla administratorów, kopie zapasowe, środowisko testowe i monitorowanie podatności. Nie instaluj wtyczek wyłącznie dlatego, że są darmowe lub obiecują wiele funkcji. Każdy dodatek zwiększa powierzchnię ataku i wymaga oceny dostawcy.
Przed wyborem hostingu sprawdź:
- lokalizację przetwarzania danych i warunki powierzenia
- szyfrowanie transmisji TLS oraz automatyczne odnawianie certyfikatów
- częstotliwość kopii zapasowych i możliwość odtworzenia
- separację środowisk, ochronę przed atakami DDoS i WAF
- logowanie zdarzeń oraz czas reakcji na incydent
- zasady zarządzania dostępem administratorów hostingu
Warto ustalić, kto jest właścicielem domeny, konta hostingowego, certyfikatów, kont analitycznych i kodu źródłowego. Te elementy powinny należeć do kancelarii, nawet jeśli bieżące utrzymanie realizuje zewnętrzny wykonawca. Brak kontroli nad kontami jest częstą przyczyną problemów przy zmianie dostawcy.
Krok 5. Zabezpiecz formularze i dane klientów
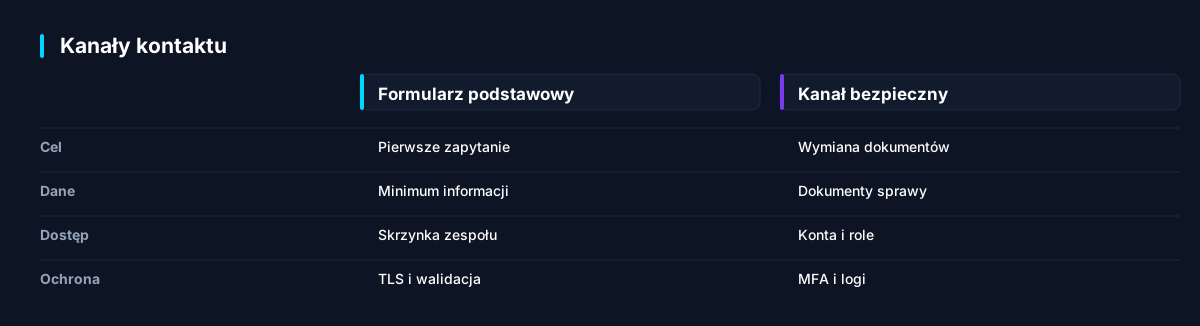
Formularz kontaktowy dla kancelarii prawnej jest obszarem podwyższonego ryzyka. Użytkownicy często wpisują w nim dane osobowe, opis sporu, informacje o zdrowiu, sytuacji rodzinnej, postępowaniu karnym albo dokumentach spółki. Część takich danych może należeć do szczególnych kategorii danych osobowych w rozumieniu art. 9 GDPR albo mieć charakter informacji objętych tajemnicą zawodową.
Najważniejsza zasada brzmi: zbieraj tylko dane niezbędne do obsługi pierwszego kontaktu. W podstawowym formularzu zwykle wystarczą imię, sposób kontaktu, krótki temat oraz zwięzły opis sprawy. Nie zachęcaj do przesyłania pełnej dokumentacji, numerów PESEL, skanów dowodów czy danych osób trzecich przez zwykły formularz. Jeżeli dokumenty są konieczne, udostępnij później bezpieczny kanał po wstępnej kwalifikacji sprawy.
Przy formularzu umieść krótką informację o przetwarzaniu danych oraz link do pełnej polityki prywatności. Klient powinien wiedzieć, kto jest administratorem, w jakim celu dane są przetwarzane, jaki jest okres przechowywania, komu dane mogą być ujawniane i jakie prawa mu przysługują. Zgoda nie zawsze jest właściwą podstawą prawną. Dla obsługi zapytania częściej analizuje się działania przed zawarciem umowy albo prawnie uzasadniony interes, zależnie od konkretnego modelu kontaktu.
W przypadku narzędzi zewnętrznych trzeba zweryfikować role stron w przetwarzaniu danych. Dostawca formularza, CRM, systemu rezerwacji, poczty transakcyjnej czy hostingu może być podmiotem przetwarzającym. Wtedy potrzebna jest umowa powierzenia zgodna z art. 28 GDPR. Jeśli dane są transferowane poza Europejski Obszar Gospodarczy, konieczna jest odrębna ocena podstaw transferu i zabezpieczeń.
Z perspektywy bezpieczeństwa należy wdrożyć co najmniej:
- TLS dla całej strony i wymuszenie połączeń HTTPS
- CAPTCHA lub inne mechanizmy ochrony przed spamem
- walidację danych po stronie przeglądarki i serwera
- ochronę przed XSS, SQL injection oraz CSRF
- ograniczenie dostępu do skrzynki odbierającej formularze
- szyfrowane kopie zapasowe i testy ich odtwarzania
- retencję zgłoszeń oraz bezpieczne usuwanie danych
Warto potraktować stronę jako element systemu zarządzania bezpieczeństwem informacji. Praktyki opisane w wdrożeniu ISO 27001 pomagają uporządkować aktywa, ryzyka, dostępy, dostawców i reagowanie na incydenty. Nawet kancelaria bez certyfikacji może stosować te zasady proporcjonalnie do skali działalności.
Krok 6. Uporządkuj cookies, analitykę i narzędzia marketingowe
Wiele stron kancelarii instaluje narzędzia analityczne, piksele reklamowe, mapy, czaty i osadzone materiały wideo bez sprawdzenia ich konsekwencji. Tymczasem cookies i podobne technologie podlegają w Polsce przepisom Prawa komunikacji elektronicznej oraz wymaganiom GDPR, jeżeli prowadzą do przetwarzania danych osobowych.
Mechanizm zgód powinien umożliwiać odrzucenie plików opcjonalnych równie łatwo jak ich akceptację. Skrypty analityczne i marketingowe nie powinny uruchamiać się przed uzyskaniem właściwej zgody, z wyjątkiem technologii niezbędnych do działania usługi. Baner cookies musi też umożliwiać późniejszą zmianę decyzji.
Ogranicz liczbę narzędzi do tych, które mają konkretny cel biznesowy. Zadaj sobie pytanie, czy kancelaria naprawdę potrzebuje czatu przekazującego dane do dostawcy spoza EOG, zewnętrznej mapy na każdej podstronie albo rozbudowanego remarketingu. Minimalizacja zmniejsza koszty, ryzyko regulacyjne i liczbę podatności.
Jeżeli korzystasz z narzędzi AI do tworzenia treści, analizy zapytań lub chatbotów, wprowadź zasady kontroli danych wejściowych. Nie przesyłaj do publicznego modelu informacji identyfikujących klienta ani treści objętych tajemnicą bez analizy dostawcy, umowy i ustawień retencji. Kancelarie wykorzystujące AI powinny uwzględniać wymagania doradztwa AI i zgodności z EU AI Act, zwłaszcza w zakresie transparentności, nadzoru człowieka i zarządzania ryzykiem.
Krok 7. Przetestuj wydajność, bezpieczeństwo i zgodność
Przed publikacją przeprowadź testy na komputerach i urządzeniach mobilnych. Sprawdź nie tylko wygląd, ale też ścieżki użytkownika: wysłanie formularza, działanie zgód cookies, dostępność menu klawiaturą, pobieranie dokumentów i wyświetlanie strony po wolnym połączeniu.
Szybkość ładowania ma znaczenie dla widoczności w wyszukiwarkach i współczynnika konwersji. Strona kancelarii, która ładuje duże zdjęcia, kilka bibliotek reklamowych i nieoptymalne skrypty, traci użytkowników jeszcze przed przeczytaniem oferty. Praktyczne wskazówki w tym zakresie zawiera materiał Core Web Vitals: 12 praktyk dla szybkiej i bezpiecznej strony.
Zalecana lista odbiorowa powinna obejmować:
- test formularzy oraz dostarczania wiadomości do właściwej skrzynki
- weryfikację polityki prywatności, cookies i klauzul informacyjnych
- skan podatności oraz kontrolę konfiguracji TLS i nagłówków HTTP
- test uprawnień kont redaktorów i administratorów
- sprawdzenie kopii zapasowej przez realne odtworzenie
- kontrolę indeksacji, przekierowań i mapy strony XML
- przegląd dostępności według kluczowych kryteriów WCAG
Dobrą praktyką jest niezależny audyt cyberbezpieczeństwa, zwłaszcza gdy strona integruje się z CRM, systemem płatności, panelem klienta lub narzędziami do wymiany dokumentów. Audyt powinien obejmować także konfigurację, procesy i odpowiedzialności, a nie tylko automatyczny skan.
Krok 8. Zaplanuj utrzymanie po publikacji
Publikacja strony nie kończy projektu. Kancelaria potrzebuje kalendarza przeglądów obejmującego aktualizacje CMS, wtyczek, bibliotek i serwera, kontrolę kont użytkowników, analizę logów oraz weryfikację kopii zapasowych. Warto przypisać konkretne osoby do aktualizacji merytorycznych, technicznych i związanych z ochroną danych.
Przynajmniej raz na kwartał sprawdź formularze, polityki, linki oraz treści dotyczące prawa. Raz na rok wykonaj szerszy przegląd ryzyka, dostawców i mechanizmów bezpieczeństwa. Po każdej istotnej zmianie, na przykład wdrożeniu czatu, rezerwacji online albo narzędzia AI, powtórz analizę GDPR i testy bezpieczeństwa.
Ważna jest także procedura reagowania na incydenty. Zespół powinien wiedzieć, kto ocenia zgłoszenie o podejrzanej wiadomości, błędzie formularza albo wycieku danych, kto kontaktuje się z dostawcą i kto analizuje obowiązek zgłoszenia naruszenia do Prezesa Urzędu Ochrony Danych Osobowych. GDPR przewiduje co do zasady 72 godziny na zgłoszenie naruszenia organowi nadzorczemu, jeśli naruszenie może skutkować ryzykiem dla praw i wolności osób fizycznych.
Dobra strona internetowa dla kancelarii prawnej powstaje przez połączenie zrozumiałej komunikacji, sprawnego UX i świadomie zaprojektowanej ochrony danych. Największym problemem nie jest sam wybór technologii, lecz utrzymanie kontroli nad informacjami klientów, dostawcami i zmianami regulacyjnymi po uruchomieniu serwisu.
Opublikowano 22 września 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów