Projektowanie stron internetowych w 2026 roku nie polega już wyłącznie na atrakcyjnym wyglądzie i szybkim wdrożeniu CMS. Firmowa witryna jest elementem infrastruktury cyfrowej, który przetwarza dane, wspiera sprzedaż, buduje zaufanie i może stać się celem ataku.
Dobrze zaprojektowana strona internetowa musi jednocześnie realizować cele biznesowe, zapewniać dobre doświadczenie użytkownika, spełniać wymagania dostępności oraz uwzględniać bezpieczeństwo i zgodność regulacyjną od pierwszego etapu prac. Poniżej przedstawiam praktyczny proces, który stosujemy przy ocenie i projektowaniu bezpiecznych serwisów firmowych.
Krok 1. Zacznij od celów biznesowych i zakresu ryzyka
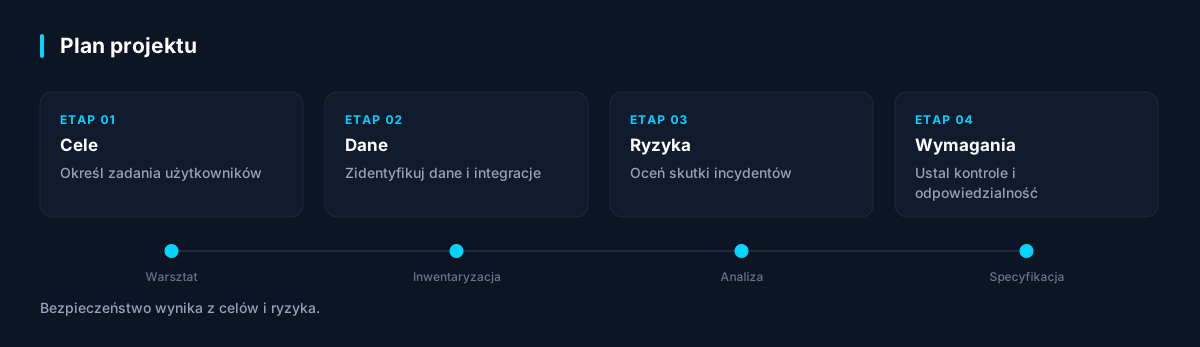
Pierwszym błędem jest rozpoczęcie projektu od wyboru szablonu, kolorystyki albo systemu CMS. Zanim powstanie makieta, trzeba ustalić, po co firma tworzy stronę internetową i jakie procesy będzie ona obsługiwać. Inne wymagania ma prosta strona wizerunkowa, inne serwis z panelem klienta, a jeszcze inne sklep internetowy z płatnościami i integracją z systemem magazynowym.
Na warsztacie otwierającym warto odpowiedzieć na kilka pytań:
- Kim są najważniejsi użytkownicy strony?
- Jaka czynność ma być dla nich najprostsza?
- Jakie dane będą zbierane przez formularze?
- Czy strona będzie zintegrowana z CRM, systemem marketing automation, płatnościami lub narzędziami analitycznymi?
- Czy witryna będzie prezentować rozwiązania AI, pobierać dokumenty, obsługiwać konto klienta lub udostępniać panel administracyjny?
- Jakie konsekwencje biznesowe przyniesie awaria, wyciek danych albo przejęcie konta redaktora?
Na tym etapie tworzy się prosty rejestr zasobów i ryzyk. Nie musi on mieć formy rozbudowanej dokumentacji, ale powinien wskazywać, które komponenty są krytyczne. Formularz kontaktowy przetwarzający dane osobowe, panel CMS, integracja z systemem rezerwacji i moduł płatności wymagają innego poziomu kontroli niż statyczna podstrona informacyjna.
W praktyce jest to podejście zgodne z zarządzaniem ryzykiem znanym z ISO 27001. Wymagania bezpieczeństwa powinny wynikać z realnego ryzyka biznesowego, a nie być zbiorem przypadkowych wtyczek i ustawień. Przy większych organizacjach warto powiązać projekt strony z procesem wdrożenia ISO 27001, zwłaszcza jeśli serwis wspiera ważne procesy sprzedażowe, komunikacyjne lub operacyjne.
Krok 2. Zbuduj architekturę informacji przed warstwą wizualną
Architektura informacji określa, jakie treści znajdą się na stronie, jak będą pogrupowane i jak użytkownik dotrze do celu. W 2026 roku dobra strona firmowa nadal wygrywa prostotą. Użytkownik nie powinien analizować rozbudowanego menu, aby zrozumieć ofertę, znaleźć dane kontaktowe, sprawdzić kompetencje firmy lub wysłać zapytanie.
Zacznij od mapy strony obejmującej główne ścieżki użytkownika. Najczęściej będą to ścieżki dla potencjalnego klienta, obecnego klienta, kandydata do pracy, partnera oraz osoby szukającej wsparcia. Dla każdej ścieżki ustal jeden główny cel, na przykład przesłanie zapytania, pobranie materiału, umówienie konsultacji lub przejście do panelu klienta.
Następnie przygotuj strukturę treści:
- Strona główna powinna wyjaśniać, dla kogo jest oferta i jaką wartość dostarcza firma.
- Podstrony usług powinny odpowiadać na konkretne problemy klientów, a nie tylko wymieniać kompetencje.
- Referencje i studia przypadków powinny prezentować kontekst, zakres działań i rezultat.
- Sekcja wiedzy powinna wspierać SEO oraz odpowiadać na pytania pojawiające się przed zakupem.
- Polityki prywatności, cookies i dostępności muszą być łatwo dostępne, ale nie powinny zastępować jasnej komunikacji przy formularzach.
Warto projektować treść zgodnie z zasadą progressive disclosure. Najpierw użytkownik otrzymuje najważniejszą informację, a szczegóły są dostępne w dalszej części strony. Dotyczy to zwłaszcza ofert technicznych, regulacyjnych i B2B, gdzie łatwo przeciążyć odbiorcę terminologią.
Dobrze przygotowana architektura wpływa także na pozycjonowanie strony w Google. Roboty wyszukiwarek lepiej rozumieją logiczną strukturę tematyczną, a użytkownicy szybciej odnajdują potrzebne informacje. Więcej działań związanych z widocznością warto planować razem z pozycjonowaniem stron w Google, ponieważ SEO nie powinno być dopisywane po publikacji serwisu.
Krok 3. Projektuj interfejs dostępny, zrozumiały i odporny na błędy
UI i UX w 2026 roku to nie dekoracja. To sposób ograniczania porzuceń, błędów użytkowników, zgłoszeń do obsługi oraz ryzyka wykluczenia części odbiorców. Projektowanie stron powinno uwzględniać urządzenia mobilne, różne poziomy kompetencji cyfrowych oraz potrzeby osób z niepełnosprawnościami.
Podstawą jest podejście mobile first. Najpierw zaprojektuj kluczowe widoki dla smartfona, ponieważ to na nim użytkownik często pierwszy raz zetknie się z marką. Następnie rozbuduj interfejs dla większych ekranów. Nie oznacza to jedynie zwężenia desktopowej makiety. Na telefonie menu, formularze, tabele, dokumenty i elementy interaktywne wymagają osobnego przemyślenia.
W praktyce stosuj następujące reguły:
- Używaj kontrastu zgodnego z wymaganiami WCAG 2.2.
- Nie przekazuj znaczenia wyłącznie kolorem, ikoną lub położeniem elementu.
- Zapewnij pełną obsługę klawiaturą i widoczny fokus.
- Dodawaj etykiety do pól formularzy, zamiast opierać się wyłącznie na placeholderach.
- Pokazuj komunikaty błędów obok pola i wyjaśniaj, jak je poprawić.
- Zachowuj odpowiednią wielkość elementów klikalnych na ekranach dotykowych.
- Stosuj zrozumiałe nazwy przycisków, na przykład Wyślij zapytanie zamiast Dalej.
Dostępność cyfrowa ma znaczenie nie tylko dla podmiotów publicznych. Wiele firm prywatnych musi uwzględniać europejskie wymagania dostępności wynikające z European Accessibility Act i polskich przepisów dotyczących wymagań dostępności wybranych produktów i usług. Dotyczy to szczególnie e-commerce, bankowości, transportu, usług komunikacji elektronicznej oraz usług konsumenckich. Nawet gdy dana firma nie podlega bezpośrednio wszystkim obowiązkom, dostępny serwis ogranicza ryzyko prawne i zwiększa zasięg oferty.
Projektując interfejs, nie ignoruj też zaufania. Dane kontaktowe, podmiot odpowiedzialny za serwis, przejrzysta polityka prywatności, bezpieczne połączenie HTTPS i czytelne formularze zwiększają wiarygodność marki. W przypadku bardziej rozbudowanych projektów pomocne jest profesjonalne projektowanie stron i UI/UX, które łączy cele konwersji z analizą zachowań użytkowników.
Krok 4. Wbuduj privacy by design i zgodność z GDPR
Każdy formularz, piksel marketingowy, narzędzie analityczne i osadzony materiał wideo może powodować przetwarzanie danych osobowych. Dlatego zgodność z GDPR, czyli RODO, trzeba uwzględnić już podczas projektowania architektury strony, a nie dopiero przy tworzeniu polityki prywatności.
Najpierw określ, jakie dane są naprawdę potrzebne. Formularz kontaktowy zwykle nie wymaga daty urodzenia, stanowiska, pełnego adresu czy numeru telefonu. Zasada minimalizacji danych jest prosta: zbieraj wyłącznie informacje niezbędne do realizacji określonego celu.
Dla każdego procesu ustal podstawę prawną przetwarzania. W przypadku odpowiedzi na zapytanie ofertowe często będzie to działanie przed zawarciem umowy lub prawnie uzasadniony interes, zależnie od kontekstu. Zgoda nie powinna być używana automatycznie jako uniwersalna podstawa. Jeżeli zgoda jest wymagana, musi być dobrowolna, konkretna, świadoma i łatwa do wycofania.
Szczególną uwagę zwróć na pliki cookies i technologie podobne. Baner cookies powinien umożliwiać odrzucenie analityki oraz marketingu równie łatwo jak ich akceptację. Skrypty opcjonalne nie powinny uruchamiać się przed uzyskaniem właściwej zgody. Dotyczy to między innymi narzędzi reklamowych, map, odtwarzaczy wideo, czatów i pikseli śledzących.
Warto również wdrożyć następujące działania:
- Ogranicz liczbę pól w formularzach.
- Dodaj krótką informację o przetwarzaniu danych przy każdym formularzu.
- Zweryfikuj umowy powierzenia z dostawcami hostingu, CRM i analityki.
- Sprawdź transfer danych poza Europejski Obszar Gospodarczy.
- Ustal okresy przechowywania zapytań i zgłoszeń.
- Zapewnij proces obsługi żądań osób, których dane dotyczą.
Szczegółowe praktyki opisuje poradnik Ochrona danych osobowych w firmie. Najważniejsze jest jednak to, aby deklaracje w polityce prywatności odpowiadały faktycznemu działaniu strony i jej integracji.
Krok 5. Traktuj bezpieczeństwo jako wymaganie projektowe
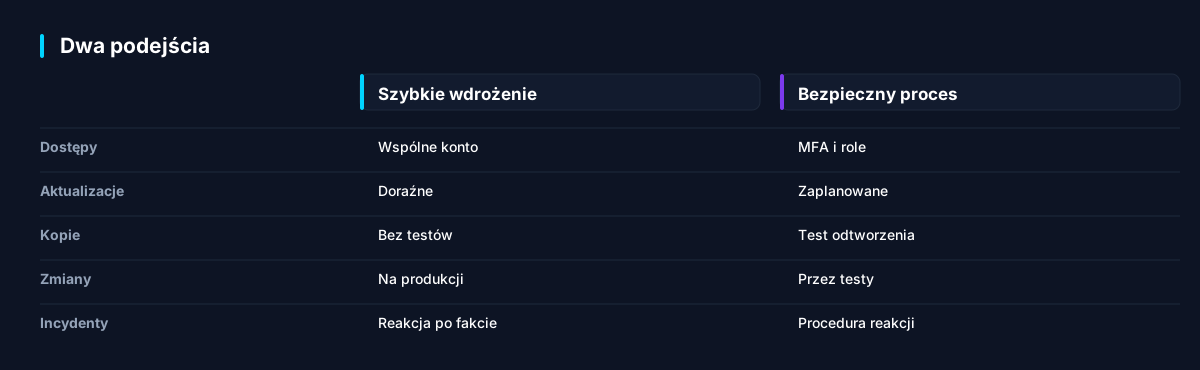
Nowoczesna strona internetowa jest bezpieczna wtedy, gdy bezpieczeństwo obejmuje kod, konfigurację, hosting, CMS, konta użytkowników, kopie zapasowe i dostawców zewnętrznych. Sam certyfikat SSL nie wystarczy. Wciąż częstą przyczyną incydentów są nieaktualne wtyczki, słabe hasła administratorów, nadmierne uprawnienia i źle zabezpieczone formularze.
Bezpieczny proces wdrożenia powinien zawierać wymagania dla zespołu projektowego i wykonawczego. W dokumentacji technicznej warto określić, kto odpowiada za aktualizacje, gdzie przechowywane są kopie zapasowe, jak wygląda proces publikacji zmian, kto ma dostęp do CMS oraz jak firma reaguje na incydent.
Minimalny zestaw kontroli obejmuje:
- Włączenie MFA dla kont administratorów, redaktorów i dostawców.
- Zasady silnych haseł oraz indywidualne konta zamiast współdzielonych dostępów.
- Regularne aktualizacje CMS, motywów, bibliotek i wtyczek.
- Separację środowiska produkcyjnego, testowego i deweloperskiego.
- Kopie zapasowe przechowywane poza głównym serwerem oraz okresowe testy odtworzenia.
- Ochronę formularzy przed spamem, automatyzacją i nadużyciami.
- Nagłówki bezpieczeństwa, szyfrowanie transmisji i poprawną konfigurację domen.
- Monitorowanie dostępności, błędów oraz nietypowej aktywności administracyjnej.
Jeżeli strona korzysta z WordPressa, kluczowe jest ograniczenie liczby dodatków i wybór komponentów aktywnie utrzymywanych przez producentów. Popularność tego CMS nie jest sama w sobie problemem, ale zwiększa znaczenie higieny aktualizacji, kontroli uprawnień i testowania zmian. Bezpieczna strona firmowa z CMS powinna mieć jasno opisany model utrzymania, a nie tylko dobrze wyglądający panel redakcyjny.
Dla organizacji objętych NIS 2 lub krajowymi przepisami wdrażającymi dyrektywę istotne będzie szersze spojrzenie na zarządzanie ryzykiem w łańcuchu dostaw, ciągłość działania i obsługę incydentów. Strona internetowa może być elementem usług cyfrowych firmy, dlatego jej dostawców, hosting i mechanizmy administracyjne należy oceniać proporcjonalnie do krytyczności usługi. Pomocne wymagania opisuje obszar zgodności z NIS 2.
Krok 6. Zaplanuj AI odpowiedzialnie i zgodnie z EU AI Act
W 2026 roku coraz więcej stron wykorzystuje sztuczną inteligencję w chatbotach, wyszukiwarkach semantycznych, automatycznej kwalifikacji zapytań, rekomendacjach treści i tworzeniu materiałów marketingowych. Takie rozwiązania mogą poprawić obsługę użytkownika, ale wymagają oceny ryzyka przed publikacją.
Jeżeli chatbot zbiera dane kontaktowe, przekazuje informacje o usługach lub korzysta z danych zewnętrznego dostawcy modelu, trzeba jasno określić role stron, zakres przetwarzania danych i zasady retencji. Nie wolno dopuścić, aby użytkownik nieświadomie przekazywał do narzędzia AI dane poufne, dane klientów albo informacje objęte tajemnicą przedsiębiorstwa.
W przypadku systemów AI należy zweryfikować również obowiązki informacyjne wynikające z EU AI Act. Użytkownik powinien wiedzieć, kiedy komunikuje się z systemem AI, a organizacja powinna kontrolować jakość danych, zachowanie modelu, możliwość eskalacji do człowieka oraz sposób obsługi błędnych odpowiedzi. Szczególnie ryzykowne są automatyczne decyzje dotyczące osób, na przykład ocena kandydatów, przyznawanie dostępu lub profilowanie.
Dobra praktyka obejmuje:
- Jasne oznaczenie asystenta AI na stronie.
- Ograniczenie zakresu danych przekazywanych do modelu.
- Instrukcje zakazujące ujawniania danych wrażliwych i poufnych.
- Logowanie zdarzeń proporcjonalne do celu i ryzyka.
- Testy odpowiedzi na nietypowe, szkodliwe i manipulacyjne polecenia.
- Możliwość przekazania sprawy pracownikowi.
Wdrażanie takich funkcji warto poprzedzić analizą procesów i wymagań, jakie obejmuje doradztwo AI i zgodność z EU AI Act. Największym błędem jest traktowanie chatbota jako zwykłej wtyczki marketingowej bez właściciela procesu, zasad nadzoru i oceny ryzyka.
Krok 7. Testuj przed publikacją i utrzymuj stronę po wdrożeniu
Publikacja strony nie kończy projektu. Jest momentem rozpoczęcia utrzymania, monitorowania i doskonalenia. Przed uruchomieniem przeprowadź testy funkcjonalne, testy na urządzeniach mobilnych, kontrolę dostępności, weryfikację formularzy, analizę cookies i testy wydajności.
Ważną częścią odbioru powinno być sprawdzenie bezpieczeństwa. Zakres testów dobiera się do rodzaju serwisu. Dla strony informacyjnej może wystarczyć kontrola konfiguracji i podstawowe skanowanie podatności. Dla panelu klienta, sklepu lub aplikacji webowej potrzebne są głębsze testy aplikacyjne i ręczna weryfikacja najważniejszych ścieżek. Praktyczne wskazówki zawiera materiał Testy penetracyjne - kiedy i jak przeprowadzać.
Po wdrożeniu ustal harmonogram działań operacyjnych. Co miesiąc sprawdzaj aktualizacje i kopie zapasowe, co kwartał analizuj uprawnienia oraz integracje, a po większych zmianach przeprowadzaj ponowne testy. Monitoruj także Core Web Vitals, błędy indeksowania, konwersję formularzy i zachowanie użytkowników, zawsze z poszanowaniem zasad prywatności.
Dobrym rozwiązaniem jest lista kontrolna odbioru zawierająca wymagania biznesowe, treściowe, prawne, dostępnościowe, techniczne i bezpieczeństwa. Dzięki niej firma nie ocenia strony wyłącznie na podstawie estetyki, lecz sprawdza, czy serwis rzeczywiście wspiera cele organizacji i ogranicza ryzyko.
Projektowanie stron internetowych w 2026 roku wymaga połączenia strategii, UX, dostępności, SEO, prywatności i cyberbezpieczeństwa w jednym procesie. Największym problemem nie jest dziś brak technologii, lecz wdrażanie atrakcyjnych serwisów bez właściciela, bez planu utrzymania i bez kontroli ryzyk, które ujawniają się dopiero po publikacji.
Opublikowano 15 września 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów