Core Web Vitals to zestaw wskaźników Google oceniających rzeczywiste doświadczenie użytkownika podczas korzystania ze strony. Dla firm wdrażających systemy bezpieczeństwa, zgodności i usługi cyfrowe nie jest to wyłącznie temat SEO. Wydajność serwisu wpływa na dostępność informacji, zaufanie klientów, realizację obowiązków informacyjnych oraz odporność procesów online.
1. Traktuj Core Web Vitals jako element jakości usługi cyfrowej
Core Web Vitals obejmują trzy kluczowe metryki: Largest Contentful Paint, Interaction to Next Paint oraz Cumulative Layout Shift. W praktyce mierzą one, kiedy użytkownik widzi główną treść, jak szybko strona odpowiada na interakcję oraz czy elementy interfejsu nie przesuwają się nieoczekiwanie.
Dobra jakość strony internetowej nie kończy się na estetyce ani poprawnym działaniu formularza. Jeśli klient nie może szybko przeczytać polityki prywatności, pobrać dokumentacji bezpieczeństwa, wysłać zgłoszenia lub potwierdzić zgody, organizacja tworzy ryzyko operacyjne. Szczególne znaczenie ma to dla podmiotów realizujących usługi kluczowe lub ważne w rozumieniu dyrektywy NIS 2, a także dla firm przetwarzających dane osobowe zgodnie z GDPR i polską ustawą o ochronie danych osobowych.
Warto więc umieścić wskaźniki wydajności w katalogu wymagań dla serwisu. Takie podejście jest spójne z zarządzaniem jakością usług IT, analizą ryzyka oraz ciągłym doskonaleniem znanym z ISO 27001.
2. Ustal mierzalne cele dla LCP, INP i CLS
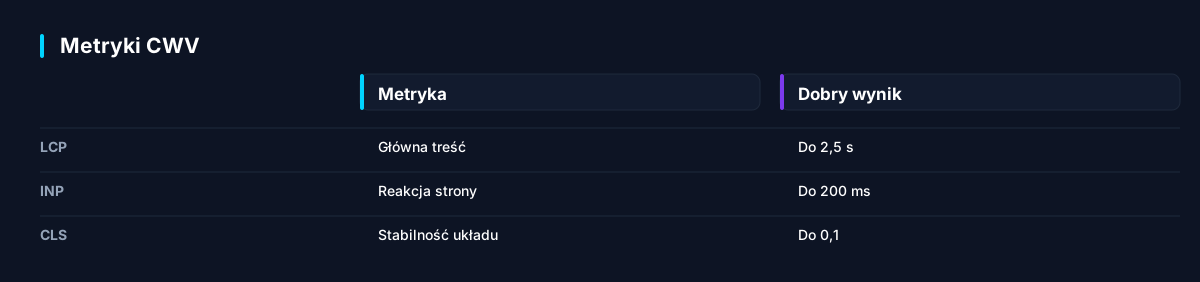
Najczęstszym błędem jest ogólne polecenie: „strona ma być szybka”. Zespół projektowy potrzebuje wartości granicznych, sposobu pomiaru oraz właściciela każdego wymagania. Google wskazuje jako dobre poziomy: LCP do 2,5 sekundy, INP do 200 milisekund i CLS do 0,1, mierzone dla co najmniej 75 procent wizyt użytkowników.
- LCP pokazuje czas renderowania największego widocznego elementu treści, zwykle nagłówka, zdjęcia lub głównego bloku informacyjnego.
- INP ocenia opóźnienie reakcji na kliknięcie, dotknięcie ekranu lub użycie klawiatury.
- CLS mierzy stabilność wizualną, czyli nieoczekiwane przesunięcia układu strony.
Cele należy różnicować według typu widoku. Landing page kampanii, panel klienta, sklep internetowy i portal z dokumentacją mają inne obciążenie oraz inne krytyczne ścieżki użytkownika. W projektach obejmujących projektowanie stron i UI/UX warto definiować limity wydajności już na etapie makiet, a nie dopiero po odbiorze implementacji.
3. Zmierz dane terenowe, a nie tylko wynik z jednego testu
Test laboratoryjny wykonany na komputerze dewelopera nie opisuje doświadczenia wszystkich użytkowników. Różnice wynikają z jakości sieci, urządzenia, przeglądarki, lokalizacji, rozszerzeń oraz aktualnego obciążenia usług zewnętrznych. Dlatego Core Web Vitals należy analizować na podstawie danych terenowych, czyli rzeczywistych wizyt.
Praktyczny zestaw źródeł obejmuje:
- Google Search Console i raport Core Web Vitals.
- Chrome User Experience Report, gdy serwis ma wystarczający ruch.
- Narzędzia Real User Monitoring zbierające metryki z przeglądarek użytkowników.
- Testy Lighthouse lub PageSpeed Insights do diagnozy technicznej.
- Monitoring syntetyczny dla najważniejszych scenariuszy, na przykład logowania i wysłania formularza.
Z perspektywy zgodności ważna jest zasada minimalizacji danych. System RUM nie powinien zbierać pełnych adresów zawierających identyfikatory, treści pól formularzy, adresów e-mail ani innych danych osobowych. Należy opisać zakres telemetryki, podstawę prawną, okres retencji i dostęp do raportów w dokumentacji GDPR.
4. Rozdziel odpowiedzialność za wydajność od odpowiedzialności za treść
Za wolną stronę często obwinia się programistów, chociaż źródłem problemu bywa proces publikacji. Redaktor wgrywa wielomegabajtowe zdjęcie, dział marketingu osadza kilka skryptów reklamowych, a dostawca chatu dodaje zewnętrzny kod bez oceny ryzyka. Po kilku miesiącach nawet dobrze wdrożona strona traci wynik Core Web Vitals.
Wprowadź prosty model odpowiedzialności:
- właściciel biznesowy ustala krytyczne ścieżki i cele konwersji,
- zespół UX ogranicza ciężkie komponenty oraz projektuje stabilne układy,
- programiści zapewniają optymalny kod, cache i monitoring,
- redakcja stosuje standardy dla obrazów, filmów i osadzanych treści,
- bezpieczeństwo IT zatwierdza zewnętrzne skrypty oraz integracje.
Taki podział jest zgodny z podejściem ISO 27001, gdzie właściciele aktywów i procesów muszą rozumieć swoje obowiązki. Pomocne będzie też formalne opisanie reguł publikacji w polityce bezpieczeństwa informacji, zwłaszcza gdy CMS obsługuje wiele działów lub podwykonawców.
5. Optymalizuj największy element treści, a nie wszystko naraz
W przypadku słabego LCP zespoły często rozpoczynają od przypadkowej minifikacji plików. W pierwszej kolejności trzeba zidentyfikować konkretny element LCP i ustalić, co opóźnia jego wyświetlenie. Może to być obraz hero, tekst ładowany przez font internetowy, blok generowany po stronie serwera albo baner wymagający odpowiedzi z zewnętrznego API.
Najskuteczniejsze działania to:
- kompresja obrazów i używanie formatów WebP lub AVIF,
- podawanie właściwych wymiarów obrazu oraz wariantów responsywnych,
- priorytetyzacja zasobu LCP przez preload, gdy jest uzasadniona,
- ograniczenie liczby przekierowań przed główną odpowiedzią serwera,
- skrócenie czasu odpowiedzi backendu oraz właściwe cacheowanie,
- rezygnacja z automatycznego odtwarzania ciężkich materiałów wideo na pierwszym ekranie.
Nie należy jednak traktować CDN, cache ani preload jako uniwersalnego rozwiązania. Błędna konfiguracja cache może ujawnić użytkownikowi dane innej sesji, zawartość panelu klienta albo historię formularza. W systemach wymagających kontroli dostępu trzeba rozdzielić treści publiczne od dynamicznych, uwierzytelnionych odpowiedzi.
6. Ogranicz skrypty zewnętrzne i kontroluj ich łańcuch dostaw
Skrypty analityczne, narzędzia marketing automation, mapy, czaty, piksele reklamowe i widgety społecznościowe mogą znacząco pogorszyć INP. Każdy dodatkowy skrypt konkurując o zasoby procesora wydłuża czas reakcji interfejsu. Co równie ważne, skrypt zewnętrzny jest elementem łańcucha dostaw oprogramowania i potencjalnym wektorem ataku.
Przed wdrożeniem integracji warto ocenić: cel biznesowy, zakres danych, kraj przetwarzania, reputację dostawcy, wymagania kontraktowe, mechanizm zgody cookies oraz wpływ na Core Web Vitals. Dla kluczowych zasobów można stosować Subresource Integrity, restrykcyjną Content Security Policy i ograniczenia domen w polityce przeglądarki.
Wymóg zarządzania ryzykiem dostawców jest istotny również w kontekście NIS 2. Dyrektywa wzmacnia oczekiwania dotyczące bezpieczeństwa łańcucha dostaw, zarządzania incydentami oraz ciągłości działania. Zgodność z NIS 2 powinna obejmować także publiczne serwisy internetowe, jeśli wspierają istotne procesy organizacji.
7. Projektuj interakcje tak, aby nie blokowały przeglądarki
INP jest szczególnie ważne w formularzach kontaktowych, panelach klienta, konfiguratorach usług, sklepach i aplikacjach webowych. Użytkownik ocenia stronę przez pryzmat reakcji po kliknięciu: czy przycisk wysłał formularz, czy filtr zadziałał, czy system poinformował o błędzie.
Do typowych przyczyn słabego INP należą długie zadania JavaScript, zbyt rozbudowane biblioteki interfejsu, synchroniczne walidacje, nadmiar nasłuchiwania zdarzeń oraz renderowanie dużych list danych. Rozwiązaniem może być podział kodu na mniejsze pakiety, opóźnione ładowanie funkcji niekrytycznych, wirtualizacja list, przeniesienie ciężkich obliczeń do Web Workerów i prostsza logika komponentów.
Nie ukrywaj jednak problemu przez samą animację ładowania. Komunikat postępu ma sens, gdy proces rzeczywiście trwa, a użytkownik otrzymuje jasne potwierdzenie stanu. Jest to ważne dla dostępności cyfrowej oraz ograniczenia błędów operacyjnych, na przykład wielokrotnego wysłania tego samego zgłoszenia.
8. Zapobiegaj przesunięciom układu, które generują błędy użytkownika
Wysoki CLS jest irytujący, ale w serwisach firmowych może też prowadzić do realnych pomyłek. Użytkownik może kliknąć niewłaściwy przycisk po nagłym pojawieniu się banera cookie, modułu promocyjnego lub reklamy. W obszarach dotyczących płatności, zgód, pobierania dokumentów czy resetowania hasła ma to znaczenie dla bezpieczeństwa oraz rozliczalności działań.
Najczęstsze środki zapobiegawcze to rezerwowanie miejsca dla obrazów, reklam, osadzanych komponentów i fontów. Należy określać wymiary zasobów, stosować font-display z rozwagą oraz nie wstawiać dynamicznych elementów nad już widoczną treść. Banner zgody powinien być stabilny, czytelny i nie może zasłaniać krytycznych funkcji bez możliwości kontroli przez użytkownika.
Warto pamiętać, że zgodność GDPR nie polega na maksymalnym utrudnieniu odmowy cookies. Projekt interfejsu powinien umożliwiać świadome, dobrowolne i równie łatwe wyrażenie lub wycofanie zgody. Stabilność wizualna wzmacnia ten cel.
9. Uwzględnij bezpieczeństwo w każdej optymalizacji cache
Cache jest jednym z najskuteczniejszych narzędzi poprawy LCP, ale niewłaściwie użyty może stać się źródłem incydentu. Szczególnie niebezpieczne jest cacheowanie odpowiedzi zależnych od ciasteczek sesyjnych, nagłówków autoryzacyjnych, lokalizacji użytkownika lub uprawnień.
Przed wdrożeniem należy sklasyfikować zasoby:
- publiczne pliki statyczne mogą otrzymywać długi czas cache,
- treści publiczne generowane dynamicznie wymagają reguł unieważniania cache,
- dane zalogowanych użytkowników muszą mieć restrykcyjną politykę cache,
- odpowiedzi z informacjami poufnymi powinny stosować odpowiednie nagłówki no-store lub private.
Sprawdź również, czy CDN nie przechowuje błędnych odpowiedzi, stron po wylogowaniu albo dokumentów dostępnych wyłącznie dla określonego klienta. Taki test powinien należeć do procedury odbioru zmian i okresowego audytu cyberbezpieczeństwa.
10. Kontroluj wydajność WordPressa i CMS po aktualizacjach
System CMS pozwala szybko publikować treści, ale jego elastyczność sprzyja narastaniu długu technicznego. Wtyczki, kreatory stron, motywy, mechanizmy śledzące i nieużywane komponenty mogą zwiększać liczbę zapytań, wielkość kodu JavaScript oraz ryzyko podatności.
Dla stron opartych na WordPressie zalecamy prowadzenie rejestru wtyczek, cykliczną ocenę ich konieczności, aktualizacje w środowisku testowym oraz pomiary Core Web Vitals po każdej istotnej zmianie. Nie należy instalować dodatku tylko dlatego, że rozwiązuje drobny problem redakcyjny. Często bezpieczniejsze i szybsze jest niewielkie, kontrolowane rozszerzenie własne.
W praktyce sprawdza się proces obejmujący środowisko testowe, testy funkcjonalne, skanowanie bezpieczeństwa, kontrolę metryk wydajności i dopiero potem publikację. Zasady te warto stosować zarówno dla stron na WordPressie, jak i dla dedykowanych aplikacji webowych.
11. Włącz Core Web Vitals do procesu zarządzania zmianą
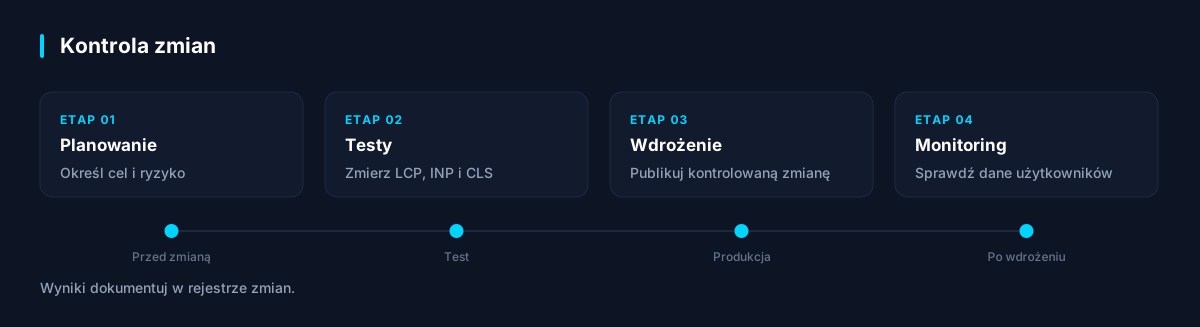
Wydajność nie powinna być jednorazowym projektem naprawczym. Zmiana banera, instalacja analityki, aktualizacja biblioteki, nowa kampania reklamowa albo wdrożenie modułu AI może wpłynąć na metryki użytkowników. Dlatego wymagania Core Web Vitals powinny trafić do procesu change management.
Dla każdej zmiany o wysokim wpływie ustal:
- właściciela biznesowego i technicznego,
- testy przedwdrożeniowe na urządzeniach mobilnych,
- wpływ na LCP, INP i CLS,
- analizę ochrony danych oraz bezpieczeństwa dostawcy,
- plan wycofania zmiany w razie pogorszenia wskaźników,
- kryteria akceptacji po wdrożeniu.
To podejście dobrze łączy praktykę DevSecOps z wymaganiami dowodowymi ISO 27001 i SOC 2. Organizacja zyskuje nie tylko szybszy serwis, ale też ślad decyzyjny pokazujący, kto zatwierdził zmianę i na jakiej podstawie.
12. Raportuj wyniki zarządowi w języku ryzyka i efektów biznesowych
Ostatni błąd to raportowanie wyłącznie technicznych punktów z narzędzia audytowego. Zarząd i właściciele procesów potrzebują informacji, jak wydajność wpływa na realizację celów. Raport powinien łączyć dane techniczne z liczbą porzuconych formularzy, konwersją, błędami użytkowników, dostępnością kluczowych dokumentów oraz ryzykiem regulacyjnym.
Przykładowo, spadek LCP na stronie zgłoszeń incydentów może utrudniać terminową komunikację. Słaby INP w procesie zamówienia może zwiększać liczbę duplikatów transakcji i zgłoszeń do wsparcia. Wysoki CLS w module zgód może podważać jakość procesu uzyskiwania zgody na cookies. Takie wskaźniki pozwalają nadać Core Web Vitals właściwy priorytet w planie rozwoju usług IT.
Core Web Vitals należy traktować jako stały element jakości, bezpieczeństwa i zgodności cyfrowego kanału obsługi. Największym problemem, z którym pozostaje firma, jest zwykle brak procesu łączącego wydajność strony z zarządzaniem zmianą, ryzykiem dostawców oraz ochroną danych. Dopiero regularny pomiar i jasna odpowiedzialność pozwalają utrzymać szybki serwis bez tworzenia nowych luk bezpieczeństwa.
Opublikowano 20 września 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów