Transformacja cyfrowa wymusza nowe podejście do bezpieczeństwa IT. Zero Trust Architecture przestaje być wizją przyszłości, stając się koniecznością dla firm dbających o ochronę danych i zgodność z regulacjami.
Wyzwania tradycyjnego modelu bezpieczeństwa
W mojej praktyce konsultingowej regularnie spotykam się z firmami, które borykają się z ograniczeniami tradycyjnego modelu "castle and moat". Jedną z takich organizacji była TechFlow Solutions - średnia firma software'owa zatrudniająca 150 osób, świadcząca usługi IT dla sektora finansowego.
Przed wdrożeniem Zero Trust firma funkcjonowała w oparciu o klasyczny model perimetrowy:
- Firewall jako główna linia obrony
- VPN dla dostępu zdalnego
- Zaufanie do wszystkich użytkowników wewnątrz sieci
- Minimalna segmentacja sieciowa
- Podstawowe monitorowanie ruchu
Problemy, z jakimi się zmagała:
- Trudności w kontroli dostępu pracowników zdalnych
- Brak widoczności ruchu wewnętrznego
- Ryzyko lateral movement w przypadku naruszenia
- Wyzwania związane z compliance ISO 27001 i przygotowaniami do NIS 2
Analiza wymagań regulacyjnych
Przed rozpoczęciem projektu przeprowadziliśmy szczegółową analizę wymogów compliance:
ISO 27001 a Zero Trust
Standard ISO 27001 w kontrolach A.13 (zabezpieczenia komunikacji) i A.9 (kontrola dostępu) wymaga:
- Identyfikacji i uwierzytelniania wszystkich użytkowników
- Kontroli dostępu opartej na zasadzie najmniejszych uprawnień
- Monitorowania i logowania dostępu do systemów
Dyrektywa NIS 2 - nowe wymagania
NIS 2, która wchodzi w życie w październiku 2024, wprowadza surowe wymogi dla firm z sektorów krytycznych:
- Zarządzanie ryzykiem cyberbezpieczeństwa
- Środki bezpieczeństwa IT obejmujące kontrolę dostępu
- Incident response i business continuity
- Regularne testy bezpieczeństwa
GDPR i ochrona danych osobowych
W kontekście GDPR Zero Trust wspiera:
- Zasadę minimalizacji danych (data minimization)
- Bezpieczeństwo przetwarzania (art. 32)
- Privacy by design i privacy by default
Fazy wdrożenia Zero Trust - studium przypadku
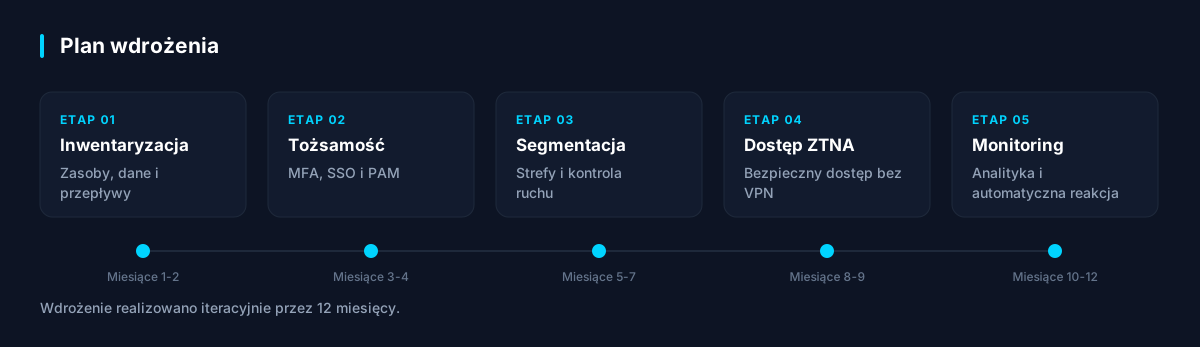
Faza 1: Inwentaryzacja i mapowanie (miesiące 1-2)
Pierwsze kroki:
- Identyfikacja wszystkich zasobów IT (700+ urządzeń)
- Mapowanie przepływów danych i komunikacji
- Klasyfikacja danych według wrażliwości
- Analiza istniejących kontroli bezpieczeństwa
Odkrycia:
W sieci TechFlow znaleźliśmy 23 nieznane urządzenia, w tym prywatne routery pracowników i niezatwierdzone urządzenia IoT. To była pierwsza lekcja o znaczeniu visibility w Zero Trust.
Faza 2: Wdrożenie Identity and Access Management (miesiące 3-4)
Kluczowe działania:
- Implementacja Microsoft Azure AD jako centralnego IdP
- Wdrożenie Multi-Factor Authentication (MFA) dla wszystkich użytkowników
- Konfiguracja Single Sign-On (SSO) dla aplikacji biznesowych
- Wprowadzenie Privileged Access Management (PAM)
Rezultaty:
- 100% użytkowników z aktywnym MFA w ciągu 6 tygodni
- Redukcja incydentów związanych z phishingiem o 85%
- Centralne zarządzanie dostępem do 45 aplikacji biznesowych
Wyzwanie: Opór użytkowników wobec dodatkowych kroków uwierzytelniania rozwiązaliśmy poprzez intensywne szkolenia i wybór user-friendly rozwiązań MFA (Microsoft Authenticator z push notifications).
Faza 3: Segmentacja sieci i mikro-segmentacja (miesiące 5-7)
Implementacja segmentacji:
- Podział sieci na strefy bezpieczeństwa
- Wdrożenie software-defined perimeter (SDP)
- Konfiguracja firewall'i nowej generacji (NGFW)
- Implementacja Network Access Control (NAC)
Praktyczne rozwiązania:
- Strefa DMZ dla aplikacji publicznych
- Dedykowana sieć dla urządzeń IoT
- Izolacja środowisk deweloperskich od produkcyjnych
- Osobna sieć dla gości i urządzeń BYOD
Efekt: 73% redukcja potencjalnych ścieżek lateral movement w sieci.
Faza 4: Implementacja SASE i Zero Trust Network Access (miesiące 8-9)
Technologie wdrożone:
- Cloudflare Zero Trust jako platforma ZTNA
- Zscaler Private Access dla aplikacji wewnętrznych
- Conditional Access policies oparte na kontekście
- Device compliance policies
Korzyści biznesowe:
- Pracownicy zdalni uzyskali bezpieczny dostęp bez VPN
- Poprawa wydajności dostępu do aplikacji o 40%
- Centralna polityka bezpieczeństwa niezależna od lokalizacji
Faza 5: Monitoring, analytics i continuous compliance (miesiące 10-12)
Wdrożone rozwiązania monitoringu:
- Microsoft Sentinel jako SIEM/SOAR
- User and Entity Behavior Analytics (UEBA)
- Cloud Access Security Broker (CASB)
- Automated incident response workflows
Metryki i dashboardy:
- Real-time risk scoring użytkowników
- Compliance dashboard dla ISO 27001 i NIS 2
- Automated compliance reporting
- Threat intelligence integration
Wyzwania podczas implementacji
Challenge 1: Change Management
Problem: Opór użytkowników wobec nowych procesów bezpieczeństwa.
Rozwiązanie:
- Program komunikacji i edukacji przez 3 miesiące
- Champions program - ambasadorowie zmian w każdym dziale
- Postupne wprowadzanie zmian z okresami adaptacji
- Regular feedback sessions i iteracyjne usprawnienia UX
Challenge 2: Legacy Systems Integration
Problem: 15% aplikacji biznesowych nie obsługiwało nowoczesnych protokołów uwierzytelniania.
Rozwiązanie:
- Implementacja identity bridging solutions
- Privileged Access Workstations (PAW) dla administracji legacy systems
- Scheduled migration plan dla krytycznych aplikacji
- Compensating controls dla systemów, których nie można było zmodernizować
Challenge 3: Performance Impact
Problem: Początkowe obawy o wpływ na wydajność aplikacji.
Rozwiązanie:
- Baseline performance measurements przed wdrożeniem
- Careful capacity planning i load testing
- Optimization iteracyjne i fine-tuning policies
- Rezultat: Średnia poprawa wydajności o 15% dzięki optimizacji ruchu sieciowego
Compliance i audyt - praktyczne aspekty
Przygotowanie do audytu ISO 27001
Zero Trust znacząco ułatwił compliance z ISO 27001:
Kontrola A.9.1 (Business requirements of access control):
- Automatyczne egzekwowanie polityk dostępu
- Centralne zarządzanie uprawnieniami
- Regularne access reviews
Kontrola A.12.4 (Logging and monitoring):
- Comprehensive audit trails dla wszystkich dostępów
- Real-time alerting o anomaliach
- Automated compliance reporting
Przygotowanie do NIS 2
Implementacja Zero Trust wyprzedziła wymagania NIS 2:
- Risk management: Continuous risk assessment i adaptive controls
- Incident handling: Automated detection i response capabilities
- Business continuity: Resilient architecture z multiple failover mechanisms
- Supply chain security: Extended Zero Trust do partnerów i dostawców
Rezultaty biznesowe po 12 miesiącach
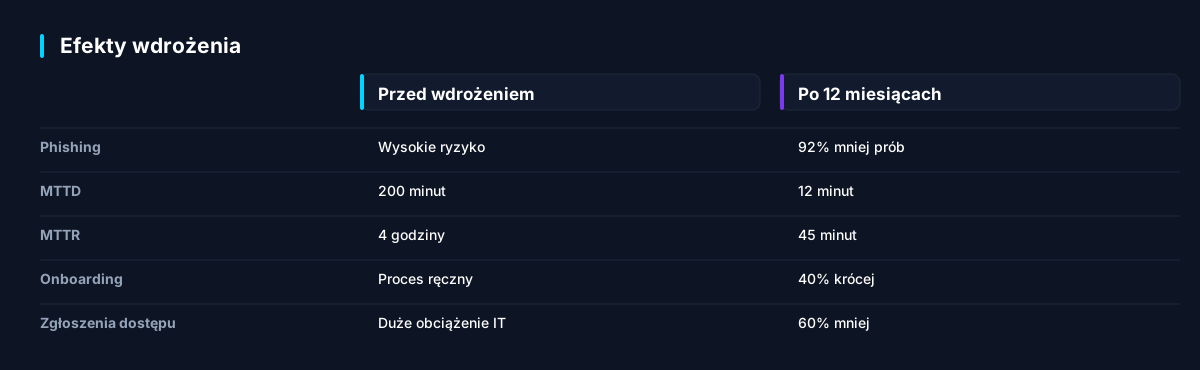
Metryki bezpieczeństwa
- 92% redukcja successful phishing attempts
- Zero incydentów lateral movement
- 99.2% uptime dla krytycznych aplikacji
- Mean Time to Detection (MTTD): poprawa z 200 do 12 minut
- Mean Time to Response (MTTR): redukcja z 4 godzin do 45 minut
Korzyści operacyjne
- 40% redukcja czasu potrzebnego na onboarding nowych pracowników
- 60% mniej tickets do IT support związanych z dostępem
- Automated compliance reporting - oszczędność 20 godzin pracy miesięcznie
ROI i koszty
Całkowity koszt wdrożenia: 480 000 PLN
Roczne oszczędności:
- Redukcja kosztów incydentów: 180 000 PLN
- Automatyzacja procesów: 120 000 PLN
- Compliance efficiency: 80 000 PLN
ROI po 18 miesiącach: 127%
Kluczowe wnioski i rekomendacje
Dla firm planujących wdrożenie Zero Trust:
1. Zacznij od strategii, nie od technologii
- Zdefiniuj protect surface i business critical assets
- Mapuj data flows i user journeys
- Ustaw clear success metrics
2. Compliance jako driver, nie constraint
- Wykorzystaj wymogi ISO 27001, NIS 2, GDPR jako uzasadnienie biznesowe
- Zaprojektuj compliance by design
- Automatyzuj compliance reporting
3. Sukces zależy od ludzi, nie tylko od technologii
- Invest heavily w change management
- Provide comprehensive training
- Monitor user experience i iterate
4. Iteracyjne podejście jest kluczowe
- Start small z pilot programs
- Learn, measure, adjust
- Scale postupnie z lessons learned
5. Measure everything
- Establish baseline security metrics
- Track both security i business outcomes
- Use data do demonstrate ROI
Perspektywy rozwoju
Zero Trust w TechFlow Solutions to nie projekt z końcem, ale continuous journey. Kolejne planowane kroki obejmują:
- AI-driven threat detection z machine learning
- Extended Zero Trust dla IoT i OT environments
- Zero Trust dla AI/ML workloads zgodnie z EU AI Act
- Quantum-safe cryptography preparation
Wdrożenie Zero Trust Architecture w TechFlow Solutions pokazuje, że przy odpowiednim planowaniu, zaangażowaniu organizacji i iteracyjnym podejściu można osiągnąć zarówno znaczącą poprawę bezpieczeństwa, jak i compliance z wymagającymi standardami. Kluczem do sukcesu jest traktowanie Zero Trust nie jako projektu technologicznego, ale jako transformacji biznesowej wymagającej zaangażowania całej organizacji.
Przeczytaj także
- Checklista bezpieczeństwa strony internetowej małej firmy 2026
- Vulnerability Management 2024: Nowe trendy w zarządzaniu podatnościami
- Wdrożenie ISO 27001
- Zgodność z NIS 2
Opublikowano 19 lutego 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów