Zarządzanie podatnościami to jeden z najszybciej ewoluujących obszarów cyberbezpieczeństwa. W obliczu rosnących zagrożeń i nowych regulacji prawnych, organizacje muszą dostosować swoje strategie do obecnych wyzwań. Dyrektywa NIS 2 i rosnąca złożoność infrastruktury IT wymuszają nowe podejście do vulnerability management.
Kluczowe zmiany w zarządzaniu podatnościami w 2024 roku
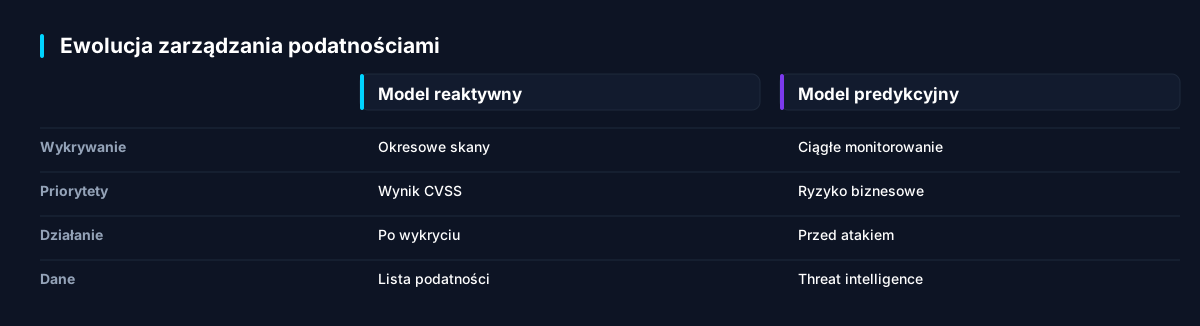
Branża cyberbezpieczeństwa przechodzi obecnie przez znaczące przeobrażenie w podejściu do zarządzania podatnościami. Tradycyjne modele oparte na regularnych skanowaniach i łatkowaniu ustępują miejsca bardziej zaawansowanym i proaktywnym strategiom.
Przejście od reaktywnego do predykcyjnego modelu
Najważniejszą zmianą jest ewolucja od reaktywnego do predykcyjnego modelu zarządzania. Organizacje coraz częściej wykorzystują:
- Threat intelligence do przewidywania potencjalnych ataków
- Machine learning do analizy wzorców podatności
- Continuous monitoring zamiast punktowych skanowań
- Risk-based approach przy priorytetyzacji działań naprawczych
Automatyzacja procesów vulnerability management
Automatyzacja stała się kluczowym trendem w 2024 roku. Nowoczesne rozwiązania oferują:
- Automatyczne wykrywanie i klasyfikację podatności
- Inteligentną priorytetyzację na podstawie kontekstu biznesowego
- Zautomatyzowane procesy patch management
- Automatyczne raportowanie zgodności z wymogami regulacyjnymi
Wpływ dyrektywy NIS 2 na vulnerability management
Dyrektywa NIS 2, która weszła w życie w październiku 2022 roku, znacząco wpływa na wymagania dotyczące zarządzania podatnościami. Organizacje podlegające tej dyrektywie muszą spełniać nowe standardy bezpieczeństwa.
Kluczowe wymagania NIS 2
Dyrektywa wprowadza następujące obowiązki:
- Systematyczne zarządzanie ryzykiem cyberbezpieczeństwa
- Regularne aktualizacje systemów i oprogramowania
- Monitorowanie i wykrywanie incydentów bezpieczeństwa
- Zarządzanie łańcuchem dostaw w kontekście cyberbezpieczeństwa
- Raportowanie incydentów w określonych terminach
Praktyczne implikacje dla firm
Wdrożenie wymagań NIS 2 w obszarze vulnerability management oznacza konieczność:
- Ustanowienia formalnych procesów zarządzania podatnościami
- Wdrożenia narzędzi do continuous monitoring
- Opracowania procedur eskalacji dla krytycznych podatności
- Zapewnienia dokumentacji wszystkich działań naprawczych
Emerging trends w zarządzaniu podatnościami
Cloud-native vulnerability management
Rosnące wykorzystanie technologii chmurowych wymusza nowe podejście do zarządzania podatnościami. Kluczowe trendy obejmują:
- Container security scanning jako standard
- Infrastructure as Code (IaC) security assessment
- Multi-cloud visibility w zarządzaniu podatnościami
- DevSecOps integration w procesach CI/CD
Zero Trust a vulnerability management
Model Zero Trust fundamentalnie zmienia sposób myślenia o podatnościach. W tym paradygmacie:
- Każdy zasób jest traktowany jako potencjalnie skompromitowany
- Podatności są analizowane w kontekście mikrosegmentacji
- Implementowane są adaptive access controls
- Monitorowanie obejmuje ruch wewnętrzny i zewnętrzny
Quantum-safe cryptography preparations
Organizacje już dzisiaj muszą przygotowywać się na era quantum computing. W kontekście vulnerability management oznacza to:
- Identyfikację systemów używających przestarzałych algorytmów kryptograficznych
- Planowanie migracji do quantum-resistant rozwiązań
- Monitorowanie rozwoju standardów post-quantum cryptography
Praktyczne wdrożenie nowoczesnego vulnerability management
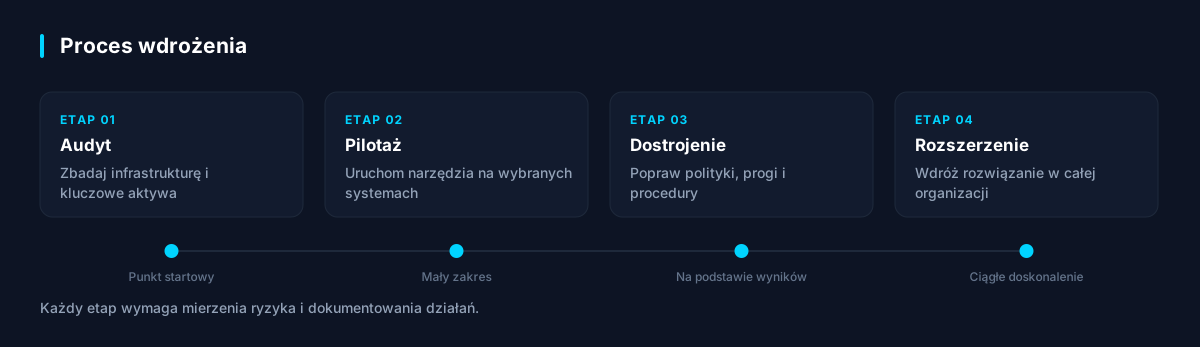
Faza planowania i oceny
Przed wdrożeniem systemu zarządzania podatnościami, organizacje powinny:
- Przeprowadzić audyt obecnej infrastruktury IT
- Zidentyfikować kluczowe aktywa wymagające szczególnej ochrony
- Określić tolerancję ryzyka dla różnych typów systemów
- Przygotować mapę zależności między systemami
Wybór odpowiednich narzędzi
Nowoczesny stos narzędzi vulnerability management powinien zawierać:
- Vulnerability scanners z możliwością continuous monitoring
- Asset discovery tools dla pełnej widoczności infrastruktury
- SIEM/SOAR platforms do korelacji i automatyzacji
- Patch management systems z możliwością testowania
- Risk assessment tools do priorytetyzacji działań
Proces implementacji
Skuteczne wdrożenie wymaga systematycznego podejścia:
- Pilot deployment na ograniczonym zakresie systemów
- Fine-tuning polityk i procedur na podstawie doświadczeń
- Gradual rollout na całą organizację
- Continuous improvement oparty na lessons learned
Integracja z systemami zarządzania bezpieczeństwem
Zgodność z ISO 27001
Zarządzanie podatnościami jest kluczowym elementem systemu zarządzania bezpieczeństwem informacji zgodnego z ISO 27001. Organizacje muszą:
- Ustanowić politykę zarządzania podatnościami
- Wdrożyć procedury identyfikacji i oceny podatności
- Zapewnić regularny przegląd skuteczności kontroli
- Dokumentować wszystkie działania naprawcze
SOC 2 compliance
W kontekście SOC 2, vulnerability management wspiera realizację trust services criteria:
- Security - poprzez proaktywną identyfikację zagrożeń
- Availability - przez minimalizowanie ryzyka awarii
- Processing Integrity - zapewniając integralność systemów
- Confidentiality - chroniąc przed nieautoryzowanym dostępem
Wyzwania i najlepsze praktyki
Typowe wyzwania implementacyjne
Organizacje często napotykają następujące problemy:
- Alert fatigue spowodowany nadmierną liczbą powiadomień
- False positives wpływające na efektywność zespołów
- Koordinacja między zespołami IT i bezpieczeństwa
- Budget constraints ograniczające zakup narzędzi
- Skills shortage w obszarze cyberbezpieczeństwa
Sprawdzone rozwiązania
Na podstawie wieloletniego doświadczenia w implementacji systemów vulnerability management, kluczowe czynniki sukcesu to:
- Executive sponsorship dla inicjatyw bezpieczeństwa
- Cross-functional teams łączące IT, security i business
- Metrics-driven approach do mierzenia skuteczności
- Regular training dla zespołów odpowiedzialnych za wdrożenie
- Vendor management zapewniający odpowiedni poziom wsparcia
ROI i business case
Uzasadnienie biznesowe dla inwestycji w vulnerability management powinno uwzględniać:
- Redukcję kosztów związanych z incydentami bezpieczeństwa
- Minimalizację przestojów systemów krytycznych
- Uniknięcie kar regulacyjnych (NIS 2, GDPR)
- Ochronę reputacji organizacji
- Zwiększenie zaufania klientów i partnerów
Przyszłość vulnerability management
Sztuczna inteligencja w służbie bezpieczeństwa
AI i machine learning będą odgrywać coraz większą rolę w zarządzaniu podatnościami:
- Predictive analytics do przewidywania nowych typów ataków
- Behavioral analysis do wykrywania anomalii
- Automated response do natychmiastowej reakcji na zagrożenia
- Smart prioritization uwzględniająca kontekst biznesowy
Ecosystem approach
Przyszłość vulnerability management to holistyczne podejście obejmujące:
- Integrację z threat intelligence platforms
- Współpracę w ramach information sharing initiatives
- Wykorzystanie crowd-sourced vulnerability data
- Adoption of industry-specific security frameworks
Podsumowanie i rekomendacje
Nowoczesne zarządzanie podatnościami wykracza daleko poza tradycyjne skanowanie i łatkowanie systemów. Organizacje muszą adoptować proaktywne, zautomatyzowane i inteligentne podejście, które uwzględnia specyfikę współczesnych zagrożeń i wymagania regulacyjne.
Kluczem do sukcesu jest strategiczne planowanie, odpowiedni dobór narzędzi i procesów oraz ciągłe doskonalenie w oparciu o zmieniające się zagrożenia i best practices branżowe. Inwestycja w zaawansowane systemy vulnerability management nie tylko zwiększa poziom bezpieczeństwa, ale także wspiera zgodność z kluczowymi regulacjami i buduje przewagę konkurencyjną organizacji.
Organizacje, które już dziś rozpoczną transformację swoich programów zarządzania podatnościami, będą lepiej przygotowane na wyzwania przyszłości i będą mogły skuteczniej chronić swoje aktywa cyfrowe w dynamicznie zmieniającym się krajobrazie zagrożeń.
Przeczytaj także
- Checklista bezpieczeństwa strony internetowej małej firmy 2026
- Zero Trust Architecture - studium przypadku wdrożenia w polskiej firmie
- Wdrożenie ISO 27001
- Zgodność z NIS 2
Opublikowano 23 lutego 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów