Cyberbezpieczeństwo to nie tylko kwestia technologii - to przede wszystkim sprawa ludzi. Nawet najlepsze rozwiązania techniczne zawodzą, gdy pracownicy nie potrafią rozpoznać zagrożeń. Kompleksowe szkolenia z bezpieczeństwa IT stają się kluczowe szczególnie w kontekście nowych regulacji jak NIS 2 czy rozszerzonego zastosowania ISO 27001.
Planowanie programu szkoleń - fundamenty sukcesu
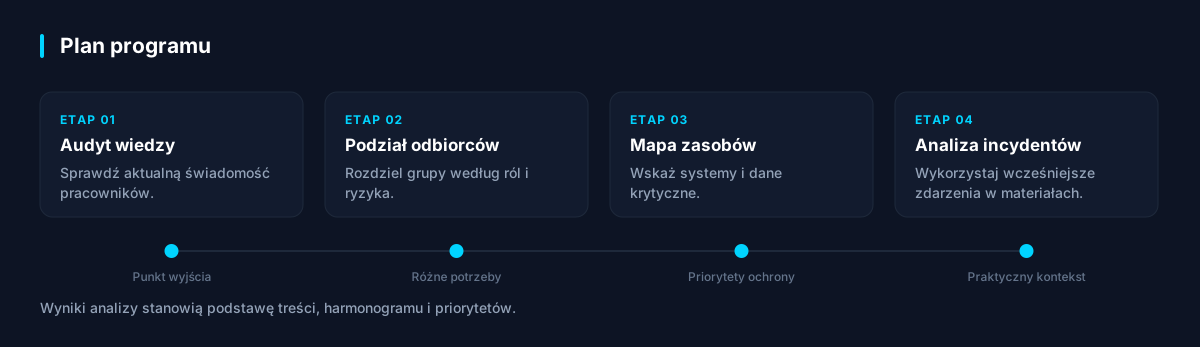
Analiza potrzeb organizacji
- Przeprowadź audyt świadomości bezpieczeństwa - zanim rozpoczniesz szkolenia, sprawdź aktualny poziom wiedzy pracowników
- Zidentyfikuj grupy docelowe - dział IT, zarząd, pracownicy obsługi klienta czy działu finansowego mają różne potrzeby szkoleniowe
- Zmapuj zasoby krytyczne - określ, które systemy i dane wymagają szczególnej ochrony
- Przeanalizuj incydenty z przeszłości - wykorzystaj doświadczenia własnej organizacji do personalizacji szkoleń
Zgodność z wymogami regulacyjnymi
- Spełnij wymogi dyrektywy NIS 2 - operatorzy usług kluczowych muszą zapewnić odpowiednie szkolenia personelu
- Wdróż wymagania ISO 27001:2022 - nowa wersja normy kładzie większy nacisk na świadomość bezpieczeństwa
- Uwzględnij przepisy GDPR - szkolenia muszą obejmować ochronę danych osobowych
- Przygotuj się na audyty - dokumentuj wszystkie działania szkoleniowe zgodnie z wymogami SOC 2
Struktura programu szkoleniowego
Szkolenia podstawowe dla wszystkich pracowników
- Wprowadzenie do cyberbezpieczeństwa - podstawowe pojęcia i terminologia
- Rozpoznawanie phishingu - praktyczne ćwiczenia z rzeczywistymi przykładami
- Bezpieczne hasła i uwierzytelnianie wieloskładnikowe - najlepsze praktyki tworzenia i zarządzania hasłami
- Bezpieczeństwo pracy zdalnej - ochrona przy pracy z domu i w podróży
- Incident reporting - jak i kiedy zgłaszać podejrzane zdarzenia
Szkolenia zaawansowane dla ról kluczowych
Dla IT i administratorów:
- Zarządzanie podatnościami i łatkami bezpieczeństwa
- Konfiguracja systemów zgodnie z najlepszymi praktykami
- Monitoring i analiza logów bezpieczeństwa
- Procedury reagowania na incydenty
Dla zarządu i kierownictwa:
- Zarządzanie ryzykiem cyberbezpieczeństwa
- Compliance i wymogi regulacyjne
- Business continuity planning
- Komunikacja kryzysowa
For działów obsługujących dane:
- Klasyfikacja i handling danych
- Praktyczne zastosowanie GDPR
- Data Loss Prevention (DLP)
- Bezpieczne niszczenie danych
Metody i narzędzia szkoleniowe
Wybór odpowiednich formatów
- E-learning - elastyczne, skalowalne rozwiązanie dla podstawowych tematów
- Szkolenia stacjonarne - niezbędne dla zaawansowanych tematów i budowania zaangażowania
- Mikroszkolenia - krótkie, regularne dawki wiedzy dostosowane do rytmu pracy
- Symulacje phishingu - kontrolowane ataki testujące reakcje pracowników
- Tabletop exercises - ćwiczenia scenariuszowe dla zespołów zarządzania kryzysowego
Personalizacja treści szkoleniowych
- Dostosuj przykłady do branży - wykorzystuj przypadki relevant dla Twojego sektora
- Użyj wewnętrznych studiów przypadku - analizuj rzeczywiste incydenty z organizacji
- Uwzględnij specyfikę ról - różnicuj treści w zależności od obowiązków pracownika
- Wprowadź elementy gamifikacji - zwiększ zaangażowanie przez rywalizację i nagrody
Implementacja i wykonanie
Harmonogram wdrożenia
- Zaplanuj szkolenia wprowadzające - każdy nowy pracownik musi przejść podstawowe szkolenie w pierwszym miesiącu
- Ustal cykl szkoleń odświeżających - minimum raz w roku dla wszystkich, częściej dla ról krytycznych
- Zarezerwuj czas na szkolenia ad-hoc - reaguj na nowe zagrożenia i incydenty
- Uwzględnij sezonowość - intensyfikuj szkolenia przed okresami zwiększonego ryzyka
Komunikacja i promocja programu
- Uzyskaj wsparcie kierownictwa - widoczne zaangażowanie zarządu zwiększa skuteczność
- Stwórz kampanię informacyjną - wykorzystaj kanały wewnętrzne do promocji
- Podkreśl korzyści biznesowe - wyjaśnij, jak szkolenia wpływają na sukces firmy
- Zapewnij dostępność - uwzględnij różne style uczenia i ograniczenia czasowe
Dokumentacja i compliance
- Prowadź rejestry szkoleń - dokumentuj uczestnictwo, wyniki testów i certyfikaty
- Przygotuj raporty dla audytorów - systematyzuj informacje zgodnie z wymogami norm
- Archiwizuj materiały szkoleniowe - zachowaj wersjonowanie i historię zmian
- Monitoruj deadline'y - śledź terminy odświeżania certyfikacji
Pomiar skuteczności i optymalizacja
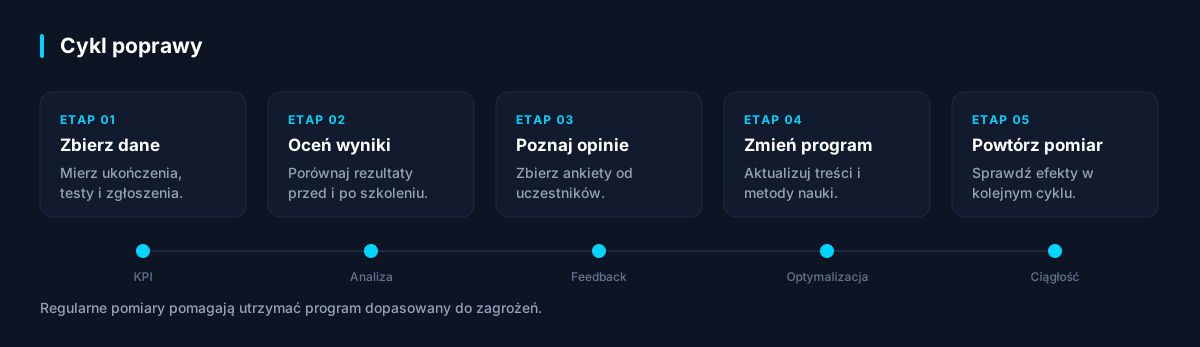
Metryki i wskaźniki KPI
- Poziom ukończenia szkoleń - procent pracowników, którzy ukończyli wymagane moduły
- Wyniki testów wiedzy - średnie wyniki pre- i post-training
- Skuteczność symulacji phishingu - zmiana w liczbie pracowników "złapanych" na ataki
- Czas reakcji na incydenty - poprawa w szybkości zgłaszania zagrożeń
- Liczba naruszeń bezpieczeństwa - redukcja incydentów spowodowanych czynnikiem ludzkim
Feedback i ciągłe doskonalenie
- Zbieraj opinie uczestników - regularne ankiety ewaluacyjne po szkoleniach
- Analizuj efektywność różnych metod - porównuj skuteczność e-learningu vs. szkoleń stacjonarnych
- Monitoruj trendy zagrożeń - aktualizuj treści zgodnie z ewolucją cyberzagrożeń
- Benchmarkuj z konkurencją - uczestnicz w branżowych badaniach i wymianie doświadczeń
Najczęstsze błędy i jak ich unikać
Pułapki w planowaniu
- Nie traktuj szkoleń jako jednorazowej akcji - cyberbezpieczeństwo wymaga ciągłego uczenia się
- Nie ignoruj specyfiki organizacji - uniwersalne szkolenia są mniej skuteczne niż dostosowane
- Nie koncentruj się tylko na technicznych aspektach - uwzględnij psychologiczne i organizacyjne wymiary bezpieczeństwa
- Nie zaniedbuj middle managementu - kierownicy średniego szczebla często są pomijani w szkoleniach
Błędy w realizacji
- Unikaj information overload - lepiej krótsze, ale regularne sesje niż intensywne maraton
- Nie stosuj tylko metod pasywnych - interaktywne ćwiczenia są skuteczniejsze od wykładów
- Nie zapominaj o kontekście praktycznym - łącz teorię z rzeczywistymi sytuacjami w pracy
- Nie lekceważ follow-up - brak kontynuacji niszczy efekty szkolenia
Budżetowanie i ROI
Planowanie kosztów
- Koszty zewnętrznych trenerów vs. wewnętrzne zasoby - przeanalizuj opłacalność różnych opcji
- Inwestycja w platformy e-learningowe - rozważ długoterminowe korzyści automatyzacji
- Koszt czasu pracowników - uwzględnij w kalkulacjach wartość godzin przeznaczonych na szkolenia
- Koszty certyfikacji i aktualizacji - zaplanuj wydatki na utrzymanie aktualności programu
Kalkulacja zwrotu z inwestycji
- Redukcja kosztów incydentów - oblicz oszczędności wynikające z mniejszej liczby naruszeń
- Unikanie kar regulacyjnych - compliance może zaoszczędzić miliony w potencjalnych grzywnach
- Wzrost produktywności - lepiej przeszkoleni pracownicy pracują efektywniej i pewniej
- Ochrona reputacji - trudno wycenić, ale kluczowa dla długoterminowego sukcesu
Przyszłość szkoleń z cyberbezpieczeństwa
Nowe technologie w edukacji
- Sztuczna inteligencja w personalizacji - AI może dostosowywać treści do indywidualnych potrzeb
- Virtual i Augmented Reality - immersywne symulacje cyberataków
- Adaptive learning - systemy dostosowujące się do tempa uczenia się użytkownika
- Behavioral analytics - analiza wzorców zachowań dla lepszego targetowania szkoleń
Regulacje i standardy
- Ewolucja NIS 2 - spodziewaj się bardziej szczegółowych wytycznych dot. szkoleń
- Rozwój AI Act - nowe wymagania dot. bezpieczeństwa systemów AI
- ISO 42001 - standard zarządzania systemami AI wymaga specjalistycznych szkoleń
- Harmonizacja międzynarodowa - rosnąca standaryzacja wymogów szkoleniowych
Pamiętaj, że skuteczny program szkoleń z cyberbezpieczeństwa to maraton, nie sprint. Wymaga ciągłego doskonalenia, adaptacji do zmieniającego się krajobrazu zagrożeń i konsekwentnej realizacji. Inwestycja w świadomość bezpieczeństwa pracowników to jeden z najskuteczniejszych sposobów ochrony organizacji przed cyberzagrożeniami.
Przeczytaj także
- Checklista bezpieczeństwa strony internetowej małej firmy 2026
- Vulnerability Management 2024: Nowe trendy w zarządzaniu podatnościami
- Audyt cyberbezpieczeństwa
- Zgodność z NIS 2
Opublikowano 19 lutego 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów