SOC 2 Type II jest jednym z najczęściej wymaganych raportów przez klientów korporacyjnych, zwłaszcza gdy firma dostarcza usługi SaaS, przetwarza dane lub obsługuje kluczowe procesy IT. Dobre przygotowanie nie polega na jednorazowym zebraniu dokumentów, lecz na udowodnieniu, że kontrole bezpieczeństwa działają konsekwentnie przez określony okres.
Czym jest SOC 2 Type II i dlaczego nie jest klasyczną certyfikacją
W języku biznesowym często mówi się o certyfikacji SOC 2, ale formalnie jest to raport atestacyjny wydawany przez niezależnego audytora CPA, czyli biegłego rewidenta uprawnionego do wykonywania takich usług według standardów AICPA. Raport opisuje system organizacji, stosowane kontrole oraz opinię audytora na temat ich zaprojektowania i skuteczności operacyjnej.
SOC 2 bazuje na Trust Services Criteria, czyli kryteriach usług zaufania opracowanych przez AICPA. Pięć głównych obszarów obejmuje:
- Security, czyli ochronę systemów i danych przed nieautoryzowanym dostępem.
- Availability, czyli dostępność usług zgodnie z deklarowanymi zobowiązaniami.
- Processing Integrity, czyli kompletność, poprawność i terminowość przetwarzania.
- Confidentiality, czyli ochronę informacji poufnych.
- Privacy, czyli zarządzanie danymi osobowymi zgodnie z deklarowanymi zasadami.
W praktyce bezpieczeństwo jest elementem obowiązkowym, a pozostałe obszary wybiera się na podstawie modelu biznesowego, umów i oczekiwań klientów. Dla większości dostawców oprogramowania punktem wyjścia jest Security. Firma przetwarzająca dane klientów może rozszerzyć zakres o Confidentiality i Privacy, natomiast podmiot świadczący usługę o wysokiej krytyczności powinien rozważyć Availability.
Najważniejsza różnica między SOC 2 Type I a SOC 2 Type II dotyczy czasu. Type I odpowiada na pytanie, czy kontrole były właściwie zaprojektowane na konkretny dzień. Type II sprawdza dodatkowo, czy działały skutecznie przez okres obserwacji, często od trzech do dwunastu miesięcy. Dlatego raport Type II ma wyższą wartość dla klientów i wymaga znacznie większej dyscypliny operacyjnej.
Ustal zakres, zanim rozpoczniesz wdrożenie
Najczęstszym błędem jest rozpoczęcie projektu SOC 2 od kupna narzędzia do compliance albo od pisania polityk. Pierwszym krokiem powinno być precyzyjne określenie zakresu systemu. Audytor będzie oceniał konkretną usługę, procesy, zespoły, lokalizacje, dane i dostawców, a nie całą organizację w abstrakcji.
Zakres powinien odpowiedzieć na kilka podstawowych pytań:
- Jaka usługa lub produkt jest objęty raportem SOC 2?
- Jakie środowiska są wykorzystywane, na przykład produkcyjne, testowe i administracyjne?
- Jakie dane przetwarza firma oraz gdzie są przechowywane?
- Którzy pracownicy, współpracownicy i dostawcy mają dostęp do systemu?
- Które Trust Services Criteria są uzasadnione wymaganiami klientów i ryzykiem?
- Jakie zobowiązania kontraktowe, SLA i deklaracje prywatności firma już złożyła?
Dobrze określony zakres ogranicza koszty, zmniejsza liczbę kontroli i pozwala uniknąć niespójności. Nie powinien jednak być sztucznie wąski. Jeżeli zespół wsparcia ma dostęp do środowiska produkcyjnego, a nie zostanie ujęty w zakresie, audytor prawdopodobnie zakwestionuje kompletność opisu systemu.
Warto przygotować diagram przepływu danych, inwentaryzację aktywów oraz listę zależności od dostawców. Dotyczy to w szczególności usług chmurowych, systemów do obsługi zgłoszeń, repozytoriów kodu, narzędzi CI/CD, platform komunikacyjnych i usług analitycznych. W przypadku produktu cyfrowego istotne są również bezpieczne praktyki projektowania i utrzymania aplikacji, opisane szerzej na stronie tworzenie aplikacji webowych.
Etapy przygotowania do SOC 2 Type II
Przygotowanie do atestacji SOC 2 warto traktować jako program operacyjny, a nie wyłącznie projekt dokumentacyjny. Organizacja musi najpierw zbudować kontrole, potem utrzymać je w działaniu i na końcu przekazać spójne dowody audytorowi.
Mapa przygotowania do SOC 2 Type II
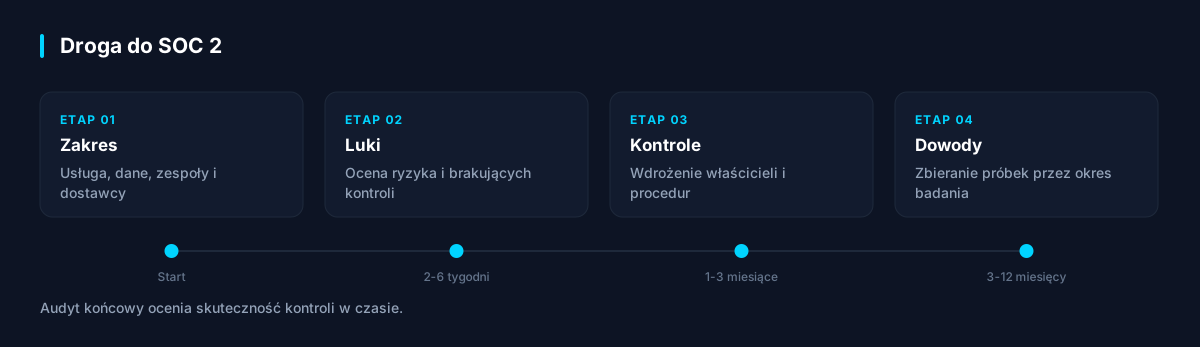
Realistyczny harmonogram zależy od dojrzałości firmy, wybranego zakresu i długości okresu obserwacji. W organizacji, która nie ma jeszcze formalnych kontroli, samo przygotowanie do rozpoczęcia okresu audytowego zajmuje zwykle kilka miesięcy.
Analiza luk i ryzyka
Pierwszym działaniem powinien być gap assessment, czyli analiza luk względem wybranych kryteriów SOC 2. Jej celem nie jest stworzenie listy wszystkich możliwych zagrożeń, lecz wskazanie kontroli, których brakuje, które działają nieformalnie albo nie pozostawiają dowodów.
Analiza powinna objąć co najmniej:
- zarządzanie dostępem i kontami uprzywilejowanymi,
- proces zatrudniania, zmiany roli i odejścia pracownika,
- zarządzanie zmianą w kodzie i infrastrukturze,
- reagowanie na incydenty bezpieczeństwa,
- kopie zapasowe, odtwarzanie i ciągłość działania,
- zarządzanie podatnościami oraz aktualizacjami,
- ocenę dostawców i usług zewnętrznych,
- szkolenia oraz akceptację polityk przez personel.
Największą wartość daje analiza wykonana na dowodach, a nie na deklaracjach. Jeżeli firma twierdzi, że przegląda uprawnienia co kwartał, należy sprawdzić, czy istnieją raporty dostępu, decyzje właścicieli systemów, daty przeglądów i ślady działań korygujących. Praktyczne spojrzenie na stan zabezpieczeń zapewnia audyt cyberbezpieczeństwa, który pozwala uporządkować priorytety przed wejściem w formalny okres obserwacji.
Zaprojektowanie kontroli, które da się wykonać i udowodnić
Kontrola SOC 2 musi być jednocześnie skuteczna, proporcjonalna i możliwa do powtarzalnego wykonania. Zbyt rozbudowana polityka nie pomoże, jeśli zespół nie jest w stanie jej realizować. Przykładowo, zapis o comiesięcznym testowaniu odtwarzania wszystkich systemów może generować niepotrzebne obciążenie. Lepsza będzie kontrola oparta na klasyfikacji krytyczności, harmonogramie testów i jasno wskazanych właścicielach.
Każda kontrola powinna mieć:
- cel biznesowy i ryzyko, które ogranicza,
- właściciela odpowiedzialnego za wykonanie,
- częstotliwość działania,
- opis źródła dowodu,
- sposób postępowania przy wyjątku,
- powiązanie z konkretnym kryterium SOC 2.
Przykładem dobrej kontroli jest kwartalny przegląd dostępu do systemów produkcyjnych, wykonywany przez właścicieli aplikacji i zatwierdzany przez osobę odpowiedzialną za bezpieczeństwo. Dowodem mogą być eksporty uprawnień, zgłoszenia w systemie ticketowym, decyzje zatwierdzające oraz potwierdzenia usunięcia zbędnych kont.
Szczególną uwagę należy poświęcić MFA, zasadzie najmniejszych uprawnień i procesowi nadawania dostępu. To obszar, w którym audytorzy często znajdują rozbieżności między polityką a rzeczywistą konfiguracją narzędzi. Pomocne praktyki opisuje materiał MFA i kontrola dostępu - najlepsze praktyki dla firm.
Zbieranie dowodów podczas okresu obserwacji
SOC 2 Type II nie ocenia wyłącznie istnienia kontroli. Audytor będzie próbkował zdarzenia z całego okresu badania, dlatego dowody trzeba gromadzić systematycznie. Nie warto czekać do ostatniego miesiąca, ponieważ brakujących danych z przeszłości często nie da się wiarygodnie odtworzyć.
Najczęściej przydatne dowody obejmują:
- logi aktywacji i egzekwowania MFA,
- listy użytkowników oraz wyniki przeglądów dostępów,
- zgłoszenia zmian wraz z testami i zatwierdzeniami,
- raporty ze skanowania podatności i działań naprawczych,
- historię kopii zapasowych oraz testów odtwarzania,
- rejestr incydentów i wnioski poincydentowe,
- potwierdzenia szkoleń pracowników,
- oceny dostawców, umowy i raporty ich kontroli.
Ważna jest jakość materiału dowodowego. Zrzut ekranu bez daty, kontekstu i identyfikacji systemu może nie wystarczyć. Lepiej wykorzystywać raporty systemowe, nieedytowalne logi, zgłoszenia z historią zmian oraz rejestry zatwierdzeń. Należy także kontrolować spójność stref czasowych, nazw kont i identyfikatorów zasobów.
SOC 2 Type I a SOC 2 Type II
Dla firm, które dopiero budują program zgodności, raport Type I może stanowić etap przejściowy. Nie zastępuje jednak Type II tam, gdzie klient wymaga potwierdzenia działania kontroli w czasie.
Porównanie raportów SOC 2
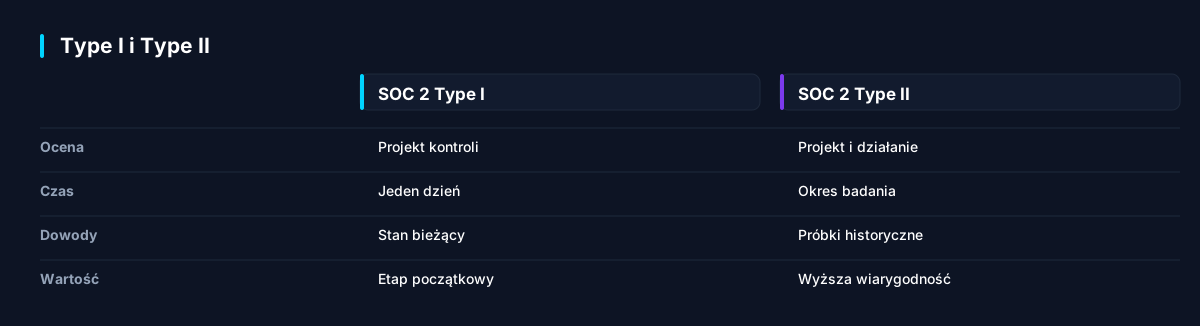
Wybór właściwego wariantu zależy od oczekiwań klientów oraz od dojrzałości procesów. Nie warto przedstawiać Type I jako pełnego odpowiednika raportu Type II, ponieważ odbiorca raportu szybko rozpozna różnicę.
Zarządzanie dostawcami i usługami chmurowymi
Nowoczesna firma rzadko realizuje usługę samodzielnie. Dostawcy chmury, systemy płatności, narzędzia analityczne, helpdesk, komunikatory i platformy do zarządzania kodem mogą przetwarzać dane lub wspierać procesy objęte zakresem SOC 2. Odpowiedzialności nie można przenieść w całości na dostawcę.
Należy prowadzić rejestr dostawców, oceniać ich krytyczność, weryfikować dostępne raporty SOC 2, ISO 27001 lub inne potwierdzenia oraz dokumentować decyzje dotyczące ryzyka. Kluczowe są także zapisy umowne dotyczące poufności, ochrony danych, zgłaszania incydentów, podwykonawców i zakończenia współpracy.
Jeżeli firma korzysta z raportów dostawców, powinna analizować dokumenty complementary user entity controls. Są to działania, które klient dostawcy musi wykonywać samodzielnie, aby kontrole opisane w raporcie działały skutecznie. Przykładem może być obowiązek regularnego przeglądu kont, właściwa konfiguracja uprawnień lub szyfrowanie danych po stronie klienta.
SOC 2 a GDPR, NIS 2 i ISO 27001
SOC 2 nie jest europejskim wymogiem prawnym i sam w sobie nie zapewnia zgodności z GDPR ani NIS 2. Jest jednak bardzo użytecznym narzędziem porządkującym mechanizmy, które wspierają obowiązki regulacyjne. Dotyczy to zwłaszcza kontroli dostępu, zarządzania incydentami, ciągłości działania, oceny dostawców i monitorowania bezpieczeństwa.
W przypadku GDPR, czyli RODO, przedsiębiorstwo musi wykazać zgodność z zasadami przetwarzania danych osobowych, realizować prawa osób, posiadać odpowiednie podstawy prawne i reagować na naruszenia. Kryterium Privacy w SOC 2 może pomóc uporządkować część procesów, lecz nie zastępuje analizy zgodności z RODO, rejestru czynności przetwarzania ani umów powierzenia.
NIS 2 oraz polskie przepisy wdrażające dyrektywę nakładają na podmioty objęte zakresem szczególne wymagania dotyczące zarządzania ryzykiem, obsługi incydentów, bezpieczeństwa łańcucha dostaw i odpowiedzialności kierownictwa. Kontrole SOC 2 mogą być cennym materiałem dowodowym, ale wymagania należy odnieść bezpośrednio do statusu organizacji. W tym obszarze warto zestawić plan SOC 2 z wymaganiami zgodności z NIS 2.
Najbliższym standardem zarządczym dla SOC 2 jest zwykle ISO 27001. ISO 27001 buduje system zarządzania bezpieczeństwem informacji, obejmujący kontekst organizacji, ryzyko, cele, audyty wewnętrzne i ciągłe doskonalenie. SOC 2 koncentruje się natomiast na kontrolach dotyczących opisanej usługi oraz na dowodach ich funkcjonowania. Organizacja posiadająca dojrzały ISMS może znacząco skrócić drogę do SOC 2, ale nadal musi dostosować opis systemu i dowody do kryteriów Trust Services Criteria. Warto wykorzystać doświadczenia z wdrożenia ISO 27001, zwłaszcza w obszarze ryzyka, dokumentacji i odpowiedzialności właścicieli procesów.
Przygotuj zespół na rozmowy z audytorem
Audyt SOC 2 angażuje nie tylko dział bezpieczeństwa. W rozmowach i przekazywaniu dowodów uczestniczą zwykle zespoły IT, DevOps, rozwój produktu, HR, finanse, obsługa klienta oraz osoby odpowiedzialne za zakupy. Brak koordynacji prowadzi do sprzecznych odpowiedzi, opóźnień i ujawnienia luk, które można było usunąć wcześniej.
Dobrym rozwiązaniem jest powołanie właściciela programu SOC 2 oraz koordynatorów w poszczególnych obszarach. Każdy powinien rozumieć, za jaki proces odpowiada, gdzie znajdują się dowody i w jakim czasie należy reagować na pytania audytora. Przed formalnym audytem warto przeprowadzić próbne pobranie próbek, na przykład dla zmian produkcyjnych, odchodzących pracowników i przeglądów dostępów.
Nie należy poprawiać dowodów wstecz ani tworzyć dokumentacji sugerującej, że kontrola działała, gdy faktycznie nie była realizowana. Uczciwe wykazanie wyjątku, wdrożenie działania naprawczego i rzetelne udokumentowanie poprawy jest znacznie bezpieczniejsze niż próba ukrycia problemu. Audytorzy zwracają uwagę na spójność dat, logów, zgłoszeń i deklaracji osób odpowiedzialnych.
Typowe błędy, które opóźniają uzyskanie raportu
Najczęstsze problemy przy SOC 2 Type II nie wynikają z braku zaawansowanych technologii, lecz z niekonsekwencji procesowej. Firma może korzystać z dobrej chmury i nowoczesnych narzędzi, ale nie będzie gotowa, jeśli nie potrafi wykazać, kto i kiedy wykonywał wymagane działania.
Do błędów należą przede wszystkim:
- wybór zbyt szerokiego zakresu bez uzasadnienia biznesowego,
- polityki niezgodne z faktycznym sposobem pracy zespołu,
- brak właścicieli kontroli i zastępstw na czas nieobecności,
- nieregularne przeglądy dostępów oraz kont uprzywilejowanych,
- brak formalnego procesu akceptacji zmian produkcyjnych,
- ignorowanie ryzyk u dostawców i podwykonawców,
- zbieranie dowodów dopiero przed audytem,
- utożsamianie zgodności z jednorazowym projektem.
Największym wyzwaniem po wdrożeniu pozostaje utrzymanie kontroli w codziennej pracy. SOC 2 Type II pokazuje, czy organizacja potrafi zamienić deklaracje bezpieczeństwa w powtarzalne działania, kompletne dowody i odpowiedzialność operacyjną, co jest właściwym problemem do rozwiązania przed rozpoczęciem okresu audytowego.
Opublikowano 2 października 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów