Wieloskładnikowe uwierzytelnianie i dojrzała kontrola dostępu należą dziś do najskuteczniejszych mechanizmów ograniczających ryzyko cyberataku. W praktyce nie wystarczy już włączyć kodów SMS dla części pracowników - firma potrzebuje spójnego modelu tożsamości, uprawnień i monitorowania dostępu.
Dlaczego MFA przestało być opcją
Hasło, nawet długie i unikalne, nie zapewnia samodzielnie wystarczającej ochrony. Atakujący pozyskują dane logowania przez phishing, wycieki danych, złośliwe oprogramowanie, fałszywe strony logowania oraz ataki typu credential stuffing. W takich scenariuszach MFA, czyli uwierzytelnianie wieloskładnikowe, może zatrzymać próbę przejęcia konta, ponieważ sama znajomość hasła nie daje dostępu do systemu.
Najczęściej stosowany model opiera się na trzech grupach czynników:
- czymś, co użytkownik wie, na przykład hasłem lub kodem PIN
- czymś, co użytkownik posiada, na przykład kluczem sprzętowym, telefonem lub aplikacją uwierzytelniającą
- czymś, czym użytkownik jest, na przykład odciskiem palca lub rozpoznaniem twarzy
W 2026 roku najważniejszym trendem jest odchodzenie od haseł i kodów SMS na rzecz mechanizmów odpornych na phishing. Standard FIDO2, klucze bezpieczeństwa i passkeys wykorzystują kryptografię klucza publicznego, dzięki czemu użytkownik nie przekazuje serwisowi sekretu, który można łatwo wyłudzić na fałszywej stronie. To nie oznacza, że wszystkie organizacje mogą natychmiast zrezygnować z haseł, ale kierunek rozwoju jest jednoznaczny.
Równocześnie MFA nie może być traktowane jako pojedyncze ustawienie w usłudze chmurowej. Skuteczność zależy od objęcia ochroną poczty, VPN, paneli administracyjnych, systemów HR, repozytoriów kodu, narzędzi finansowych, aplikacji SaaS i kont uprzywilejowanych. Warto rozpocząć od audytu cyberbezpieczeństwa, który pozwala zidentyfikować systemy o największym znaczeniu dla ciągłości działania i dane wymagające szczególnej ochrony.
MFA w modelu Zero Trust
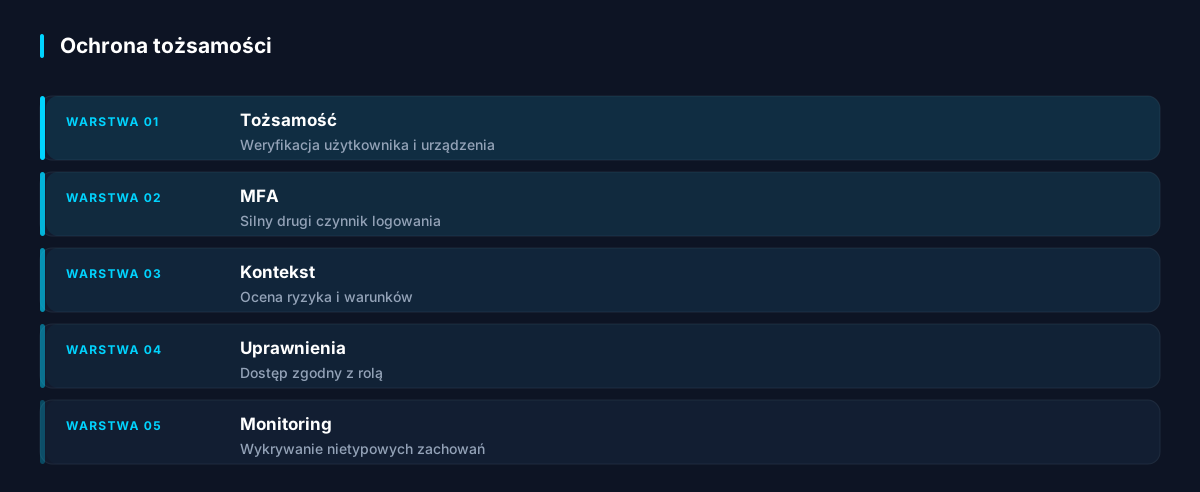
Nowoczesna kontrola dostępu opiera się na modelu Zero Trust. Jego podstawowa zasada brzmi: nie ufać automatycznie użytkownikowi ani urządzeniu tylko dlatego, że znajduje się w firmowej sieci lub wcześniej poprawnie się zalogowało. Każda próba dostępu powinna być oceniana w kontekście tożsamości, urządzenia, lokalizacji, ryzyka sesji i wrażliwości zasobu.
MFA jest fundamentem tego modelu, ale nie jedyną warstwą. Dojrzałe wdrożenie łączy uwierzytelnianie z zarządzaniem tożsamością i dostępem, segmentacją sieci, oceną stanu urządzeń oraz bieżącym monitoringiem. Przykładowo pracownik może uzyskać dostęp do poczty z zarządzanego laptopa po użyciu passkey, ale dostęp do systemu księgowego spoza Unii Europejskiej może wymagać dodatkowego potwierdzenia lub zostać zablokowany.
Warto rozdzielić decyzje dotyczące uwierzytelnienia od decyzji o autoryzacji. Uwierzytelnienie odpowiada na pytanie, kim jest użytkownik. Autoryzacja określa natomiast, do jakich danych, funkcji i operacji ma prawo. Wiele incydentów wynika nie z braku MFA, ale z nadmiernych uprawnień nadanych prawidłowo zalogowanemu użytkownikowi.
Kontrola dostępu - od ról do atrybutów
Najpopularniejszym modelem nadawania uprawnień jest RBAC, czyli kontrola dostępu oparta na rolach. Pracownik działu sprzedaży otrzymuje rolę handlowca, księgowa rolę finansową, a administrator rolę techniczną. Model jest prosty do wdrożenia i dobrze sprawdza się w większości małych oraz średnich organizacji, pod warunkiem że role są regularnie przeglądane.
W większych firmach rośnie znaczenie ABAC, czyli kontroli dostępu opartej na atrybutach. Decyzja może uwzględniać nie tylko rolę, ale też dział, lokalizację, poziom poufności dokumentu, typ urządzenia, godzinę dostępu czy status zatrudnienia. Taki model daje większą precyzję, lecz wymaga wiarygodnych danych w systemach źródłowych i dobrej architektury IAM.
W praktyce najbezpieczniejszym podejściem jest połączenie obu modeli. Role zapewniają przejrzystość, natomiast atrybuty pozwalają stosować dodatkowe ograniczenia w sytuacjach podwyższonego ryzyka. Niezależnie od technologii należy respektować zasadę najmniejszych uprawnień. Użytkownik powinien otrzymywać tylko taki dostęp, który jest niezbędny do realizacji aktualnych obowiązków.
Szczególnej ochrony wymagają konta administratorów, konta serwisowe oraz konta wykorzystywane przez dostawców zewnętrznych. Dla tych grup warto stosować PAM, czyli zarządzanie dostępem uprzywilejowanym. Rozwiązanie PAM umożliwia między innymi czasowe nadawanie uprawnień, rejestrowanie sesji administracyjnych, przechowywanie haseł w sejfie oraz zatwierdzanie dostępu do krytycznych systemów.
Najnowsze trendy w uwierzytelnianiu
Najsilniejszym trendem jest wdrażanie passwordless, czyli logowania bez hasła. Passkeys synchronizowane w ekosystemach urządzeń oraz fizyczne klucze FIDO2 upraszczają doświadczenie użytkownika, a jednocześnie ograniczają skuteczność phishingu. W firmach o wysokim ryzyku, szczególnie w administracji, finansach, ochronie zdrowia i usługach cyfrowych, klucze sprzętowe stają się rozsądnym standardem dla administratorów oraz kadry zarządzającej.
Drugim trendem jest uwierzytelnianie adaptacyjne. System analizuje sygnały ryzyka, na przykład nietypowy kraj logowania, niemożliwą podróż między lokalizacjami, użycie niezaufanego urządzenia, nowe zachowanie użytkownika albo wykryte złośliwe oprogramowanie. Przy niskim ryzyku dostęp może przebiegać bez dodatkowych przeszkód, a przy wysokim ryzyku system wymusza silniejszy czynnik lub blokuje sesję.
Trzecim obszarem jest konsolidacja tożsamości. Organizacje ograniczają liczbę niezależnych katalogów użytkowników i wdrażają single sign-on. SSO zmniejsza liczbę haseł, ułatwia odebranie dostępu po zakończeniu współpracy oraz centralizuje polityki MFA. Trzeba jednak pamiętać, że dostawca tożsamości staje się zasobem krytycznym. Jego konta administracyjne, konfiguracja odzyskiwania dostępu i mechanizmy awaryjne wymagają bardzo silnej ochrony.
Coraz częściej w politykach bezpieczeństwa pojawia się też pojęcie odporności na phishing. Nie każdy typ MFA oferuje taki sam poziom ochrony. SMS jest lepszy niż samo hasło, ale podatny na przejęcie numeru, przekierowanie wiadomości i socjotechnikę. Powiadomienia push mogą prowadzić do MFA fatigue, gdy użytkownik mechanicznie zatwierdza liczne prośby o logowanie. Lepszym rozwiązaniem jest number matching, ograniczanie liczby prób oraz preferowanie FIDO2 lub passkeys dla dostępu wysokiego ryzyka.
Wymagania ISO 27001, NIS 2 i GDPR
MFA i kontrola dostępu są bezpośrednio związane z wymaganiami najważniejszych standardów oraz regulacji. ISO 27001 wymaga wdrożenia podejścia opartego na ryzyku do kontroli dostępu, zarządzania tożsamością, uwierzytelniania oraz ochrony informacji. W praktyce audytor będzie oczekiwał nie tylko konfiguracji technicznej, ale także polityk, dowodów przeglądów uprawnień, zarządzania kontami i obsługi incydentów. Szczegółowe przygotowanie organizacji warto powiązać z procesem wdrożenia ISO 27001, aby mechanizmy IAM były osadzone w całym systemie zarządzania bezpieczeństwem informacji.
Dyrektywa NIS 2 podnosi wymagania wobec podmiotów kluczowych i ważnych w wielu sektorach gospodarki. Zarządzanie ryzykiem cyberbezpieczeństwa obejmuje tam między innymi polityki kontroli dostępu, bezpieczeństwo łańcucha dostaw, obsługę incydentów, ciągłość działania i szkolenia. Polskie przepisy wdrażające NIS 2 należy analizować wraz ze specyfiką danego sektora, zakresem usług oraz rolą firmy w łańcuchu dostaw. Wdrożenie MFA dla systemów krytycznych jest zwykle jednym z pierwszych praktycznych działań na drodze do zgodności z NIS 2.
GDPR nie wskazuje wprost konkretnej technologii MFA, ale art. 32 nakazuje stosowanie odpowiednich środków technicznych i organizacyjnych, uwzględniających ryzyko dla praw i wolności osób fizycznych. Jeżeli system przetwarza dane osobowe, a przejęcie konta może skutkować ujawnieniem danych, brak silnego uwierzytelniania może być trudny do obrony. Szczególnie dotyczy to systemów HR, CRM, poczty, obsługi klienta, dokumentacji medycznej i platform e-commerce.
Podobne oczekiwania wynikają z SOC 2, zwłaszcza w obszarach logicznego dostępu, zarządzania zmianą i monitorowania. Organizacje rozwijające rozwiązania wykorzystujące sztuczną inteligencję powinny też chronić dostęp do modeli, zbiorów treningowych, danych wejściowych i paneli administracyjnych. W kontekście zarządzania ryzykiem AI warto uwzględnić doradztwo AI i zgodność z EU AI Act, ponieważ kontrola dostępu wspiera rozliczalność oraz nadzór nad systemami AI.
Jak zaplanować wdrożenie MFA i IAM
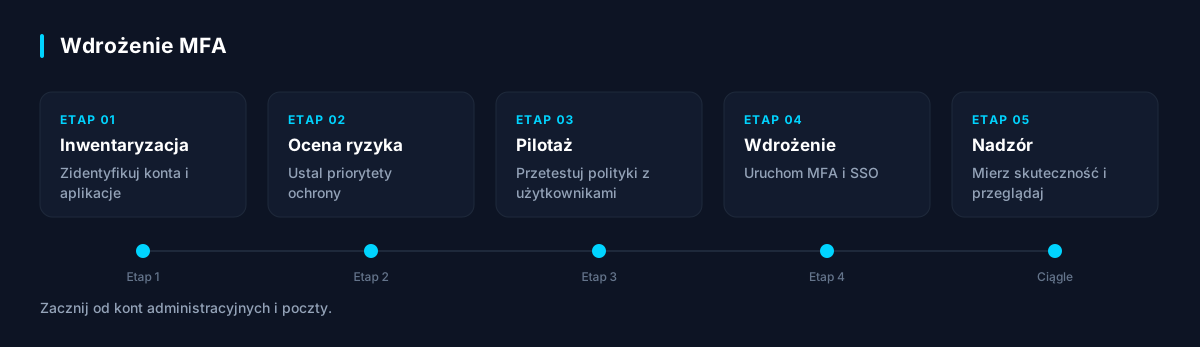
Skuteczne wdrożenie nie powinno zaczynać się od zakupu licencji. Najpierw trzeba zrozumieć, kto korzysta z systemów, jakie dane są przetwarzane, gdzie występują konta uprzywilejowane i jak wygląda cykl życia użytkownika. Najwięcej problemów pojawia się przy kontach współdzielonych, nieudokumentowanych integracjach, kontach byłych pracowników oraz dostępie dostawców.
Dobry plan wdrożenia może obejmować następujące kroki:
- zinwentaryzowanie aplikacji, kont, tożsamości maszynowych i metod logowania
- sklasyfikowanie systemów według krytyczności biznesowej oraz rodzaju danych
- wdrożenie MFA najpierw dla poczty, VPN, kont administracyjnych i systemów finansowych
- uruchomienie centralnego SSO oraz automatyzacji tworzenia i odbierania kont
- zdefiniowanie ról, właścicieli uprawnień i harmonogramu recertyfikacji dostępu
- wdrożenie mechanizmów PAM dla administratorów i dostawców zewnętrznych
- monitorowanie logów, alertów i nietypowych zachowań logowania
- regularne testy odzyskiwania dostępu oraz scenariuszy awaryjnych
Warto przeprowadzić pilotaż na reprezentatywnej grupie użytkowników. Pozwoli on wykryć problemy z kompatybilnością starszych aplikacji, urządzeniami prywatnymi, dostępem mobilnym i wsparciem użytkowników. Dopiero po dopracowaniu procedur należy rozszerzać wdrożenie na kolejne działy.
Należy też zapewnić bezpieczne metody odzyskiwania konta. Proces recovery jest częstym celem oszustów, ponieważ może omijać silne MFA. Weryfikacja tożsamości przez dział wsparcia powinna być oparta na kilku niezależnych przesłankach, zatwierdzeniu przez przełożonego w przypadku kont uprzywilejowanych oraz pełnym rejestrowaniu czynności. Nigdy nie należy traktować łatwego resetu hasła przez telefon jako neutralnej operacji administracyjnej.
Błędy, które osłabiają kontrolę dostępu
Pierwszym błędem jest ograniczenie MFA tylko do pracowników biurowych. Konta administratorów, pracowników terenowych, zarządu, dostawców i konta dostępne przez zdalny pulpit zwykle mają większą wartość dla atakującego niż standardowe konto użytkownika. Drugi błąd to pozostawienie wyjątków bez terminu ważności. Każdy wyjątek od MFA powinien mieć uzasadnienie biznesowe, właściciela ryzyka, datę przeglądu i plan usunięcia.
Trzecim problemem są konta współdzielone. Utrudniają one przypisanie aktywności do konkretnej osoby, komplikują MFA i stoją w sprzeczności z zasadą rozliczalności. Jeżeli konto techniczne jest konieczne, powinno mieć ściśle określony cel, ograniczone uprawnienia, rotowane dane dostępowe oraz monitorowane użycie.
Czwarty błąd dotyczy braku okresowych przeglądów dostępu. Uprawnienia nadane podczas projektu, zastępstwa lub awarii często pozostają aktywne przez lata. Recertyfikacja dostępu powinna obejmować zwłaszcza systemy finansowe, dane osobowe, środowiska produkcyjne, repozytoria kodu i narzędzia chmurowe. Warto zestawiać listy aktywnych kont z danymi HR oraz ewidencją współpracowników zewnętrznych.
Piąty błąd to pomijanie pracy zdalnej i urządzeń mobilnych. Dostęp spoza biura wymaga polityk warunkowych, zarządzania urządzeniami, szyfrowania, aktualizacji oraz jasnych reguł używania prywatnego sprzętu. Praktyczne zagadnienia organizacyjne i techniczne opisuje także bezpieczeństwo pracy zdalnej.
Mierzenie skuteczności i ciągłe doskonalenie
Kontrola dostępu musi być procesem, a nie jednorazowym projektem. Zarząd i właściciele procesów potrzebują mierników, które pokażą rzeczywisty poziom dojrzałości. Przydatne wskaźniki to odsetek kont objętych MFA, odsetek administratorów używających metod odpornych na phishing, liczba kont nieaktywnych, czas odebrania dostępu po odejściu pracownika, liczba wyjątków od polityki oraz wyniki okresowych przeglądów.
Ważne jest także korelowanie danych z systemów IAM, SIEM, EDR i narzędzi chmurowych. Nietypowe logowanie nie zawsze oznacza incydent, ale może sygnalizować przejęcie sesji, próbę obejścia MFA albo nadużycie uprawnień. Zespół bezpieczeństwa powinien mieć zdefiniowane scenariusze reakcji, takie jak blokada konta, unieważnienie aktywnych sesji, wymuszenie ponownego uwierzytelnienia i analiza zakresu dostępu.
MFA oraz kontrola dostępu są dziś podstawą odporności cyfrowej, a nie dodatkiem do polityki haseł. Największym problemem pozostaje połączenie silnych mechanizmów technicznych z uporządkowanym zarządzaniem rolami, wyjątkami i cyklem życia kont. Firma, która traktuje tożsamość jako zasób krytyczny, znacząco ogranicza ryzyko przejęcia danych, przestoju i naruszenia obowiązków regulacyjnych.
Opublikowano 1 października 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów