Praca zdalna stała się trwałym elementem organizacji, a nie tymczasowym rozwiązaniem. Z perspektywy konsultanta IT widzę jednak, że wiele firm nadal traktuje bezpieczeństwo pracy zdalnej jako zestaw pojedynczych narzędzi, podczas gdy w rzeczywistości jest to proces łączący ludzi, technologię, procedury i wymagania regulacyjne.
Największym problemem nie jest sam fakt, że pracownik loguje się spoza biura. Ryzyko pojawia się wtedy, gdy organizacja nie wie, do jakich danych ma dostęp, z jakiego urządzenia pracuje, jak zabezpiecza konto i kto zauważy nieprawidłowość. Dlatego skuteczne cyberbezpieczeństwo pracy zdalnej należy budować warstwowo.
Dlaczego praca zdalna zwiększa powierzchnię ataku
W biurze firma ma naturalnie większą kontrolę nad siecią, sprzętem i fizycznym otoczeniem pracy. W modelu zdalnym te granice znikają. Pracownik może korzystać z domowego routera, prywatnego telefonu, publicznej sieci Wi-Fi albo komputera, na którym wcześniej instalowano niezweryfikowane aplikacje. Każdy z tych elementów może stać się punktem wejścia dla atakującego.
Najczęstsze incydenty nie zaczynają się od wyrafinowanego przełamania zabezpieczeń. Zwykle ich źródłem jest phishing, przejęte hasło, błędnie skonfigurowana usługa chmurowa, nieaktualny system lub nadmierne uprawnienia użytkownika. W praktyce cyberprzestępca nie musi atakować centrum danych, jeśli może przekonać pracownika do zatwierdzenia fałszywego logowania do poczty albo do udostępnienia pliku niewłaściwej osobie.
Warto też pamiętać, że model hybrydowy komplikuje zarządzanie aktywami. Dane przepływają między laptopem, pocztą, komunikatorem, systemem CRM, repozytorium kodu i usługami SaaS. Bez aktualnej inwentaryzacji aktywów oraz właścicieli informacji firma nie jest w stanie skutecznie ocenić ryzyka. Dobrze prowadzony audyt cyberbezpieczeństwa często pokazuje, że problem leży nie w braku kolejnego produktu bezpieczeństwa, lecz w braku spójnego modelu odpowiedzialności.
Model bezpieczeństwa pracy zdalnej
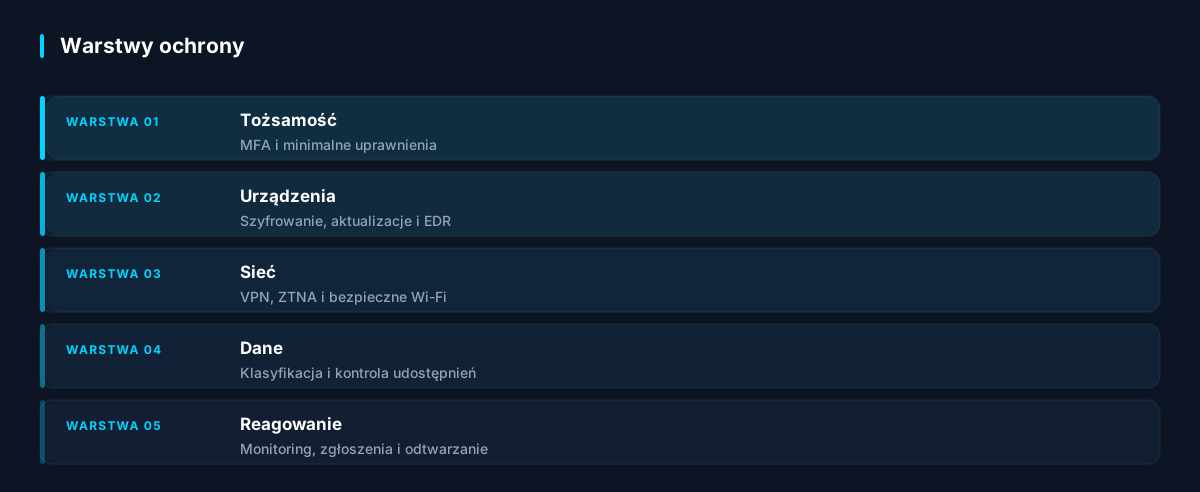
W dojrzałej organizacji nie istnieje jedna kontrola, która gwarantuje ochronę. Bezpieczeństwo pracy zdalnej powinno opierać się na kilku wzajemnie uzupełniających się warstwach. Jeśli jedna zawiedzie, kolejne muszą ograniczyć skutki incydentu.
Najważniejsza zmiana mentalna dotyczy zaufania. Nie należy automatycznie ufać użytkownikowi, urządzeniu ani sieci tylko dlatego, że kiedyś zostały dopuszczone do środowiska firmowego. Podejście Zero Trust zakłada ciągłą weryfikację tożsamości, kontekstu logowania, stanu urządzenia i zakresu uprawnień.
Tożsamość i kontrola dostępu
Tożsamość użytkownika jest dziś ważniejszym punktem ochrony niż tradycyjny obwód sieci. Każda firma powinna wdrożyć uwierzytelnianie wieloskładnikowe dla poczty, VPN, systemów chmurowych, paneli administracyjnych oraz aplikacji biznesowych. MFA oparte wyłącznie na SMS jest lepsze niż brak MFA, ale tam, gdzie to możliwe, rekomenduję aplikacje uwierzytelniające, klucze sprzętowe FIDO2 lub mechanizmy odporne na phishing.
Należy stosować zasadę minimalnych uprawnień. Pracownik działu sprzedaży nie potrzebuje stałego dostępu administratora do systemów finansowych, a zewnętrzny konsultant nie powinien widzieć całego dysku współdzielonego. Dostępy powinny być nadawane na określony cel, regularnie przeglądane i odbierane natychmiast po zmianie roli lub zakończeniu współpracy.
Warto wprowadzić:
- centralne zarządzanie tożsamością i kontami użytkowników
- MFA dla wszystkich usług dostępnych z internetu
- okresowe przeglądy uprawnień, szczególnie kont uprzywilejowanych
- oddzielne konta administracyjne od kont codziennej pracy
- automatyczne blokowanie lub ograniczanie dostępu przy nietypowym logowaniu
Bezpieczne urządzenia końcowe
Laptop pracownika jest obecnie mobilnym stanowiskiem dostępu do danych firmy. Powinien być zarządzany centralnie przez MDM lub UEM, szyfrowany, aktualizowany i objęty ochroną EDR. Sam program antywirusowy nie wystarcza, ponieważ współczesne ataki wykorzystują kradzież sesji, makra, luki w przeglądarkach, błędne konfiguracje i narzędzia legalnie używane przez administratorów.
Z mojego doświadczenia wynika, że firmy powinny jasno rozstrzygnąć kwestię BYOD, czyli używania prywatnych urządzeń. Jeżeli organizacja dopuszcza taki model, musi określić minimalne wymagania techniczne, zasady separacji danych służbowych i prywatnych oraz procedurę odebrania dostępu. W wielu przypadkach bezpieczniejszym rozwiązaniem jest wydanie zarządzanego sprzętu firmowego, zwłaszcza osobom pracującym z danymi osobowymi, dokumentacją finansową, kodem źródłowym lub informacjami objętymi tajemnicą przedsiębiorstwa.
Bezpieczna sieć i dostęp do aplikacji
VPN nadal bywa potrzebny, ale nie powinien być traktowany jako gwarancja pełnego bezpieczeństwa. Tunel VPN chroni transmisję, lecz nie rozwiązuje problemu zainfekowanego urządzenia, przejętego konta czy zbyt szerokich uprawnień. Warto rozważyć rozwiązania ZTNA, które udostępniają konkretną aplikację po pozytywnej weryfikacji użytkownika i urządzenia, zamiast zapewniać szeroki dostęp do całej sieci firmowej.
Pracownicy powinni wiedzieć, że publiczna sieć Wi-Fi w hotelu, kawiarni czy na lotnisku wymaga szczególnej ostrożności. Bezpieczne połączenie, aktualny system i wyłączone automatyczne łączenie z sieciami to absolutne minimum. Nie mniej istotne jest zabezpieczenie domowego routera: zmiana domyślnego hasła administratora, aktualizacja oprogramowania, szyfrowanie WPA3 lub WPA2 oraz wydzielenie sieci gościnnej dla urządzeń IoT.
Firmy rozwijające własne systemy powinny projektować aplikacje webowe z myślą o rozproszonym dostępie. Dotyczy to bezpiecznych sesji, kontroli autoryzacji, rejestrowania zdarzeń, ochrony API oraz regularnych testów bezpieczeństwa. Te wymagania warto uwzględniać już na etapie tworzenia aplikacji webowych, a nie dopiero po wdrożeniu systemu do produkcji.
Dane, chmura i zgodność z GDPR
Praca zdalna bardzo często oznacza intensywne korzystanie z chmury. Microsoft 365, Google Workspace, systemy CRM, dyski współdzielone i komunikatory zwiększają produktywność, lecz ich konfiguracja musi odpowiadać klasyfikacji danych i rzeczywistym potrzebom biznesowym. Powszechnym błędem jest pozostawianie otwartych linków do plików, brak dat wygaśnięcia udostępnień i brak kontroli nad eksportem danych.
W kontekście GDPR, czyli RODO, administrator danych powinien wdrożyć odpowiednie środki techniczne i organizacyjne zgodnie z ryzykiem. W praktyce oznacza to między innymi szyfrowanie urządzeń, ograniczanie dostępu do danych osobowych, rejestrowanie istotnych operacji, zarządzanie retencją oraz procedury reagowania na naruszenia ochrony danych. Pracownik nie powinien przesyłać danych klientów na prywatną skrzynkę, zapisywać ich na prywatnym dysku chmurowym ani drukować dokumentów bez zasad bezpiecznego przechowywania i niszczenia.
Warto przeanalizować trzy pytania dla każdego procesu zdalnego:
- jakie dane są przetwarzane i jaką mają klasyfikację
- kto potrzebuje dostępu do tych danych, aby wykonać zadanie
- gdzie dane są przechowywane, kopiowane i usuwane
Jeżeli firma korzysta z dostawców chmurowych lub podwykonawców spoza Europejskiego Obszaru Gospodarczego, konieczna jest także ocena podstaw transferu danych i zapisów umownych. Bezpieczeństwo pracy zdalnej nie może być oddzielone od zarządzania dostawcami.
ISO 27001, NIS 2 i obowiązki zarządu
Regulacje coraz wyraźniej wskazują, że cyberbezpieczeństwo jest obowiązkiem organizacyjnym, a nie wyłącznie zadaniem działu IT. Norma ISO 27001 pomaga uporządkować ten obszar poprzez system zarządzania bezpieczeństwem informacji, analizę ryzyka, polityki, mierniki, audyty wewnętrzne oraz doskonalenie kontroli. Wdrożenie ISO 27001 jest szczególnie wartościowe dla firm, które chcą odejść od reaktywnego zarządzania incydentami na rzecz powtarzalnego modelu ochrony.
Dyrektywa NIS 2 rozszerza oczekiwania wobec podmiotów działających w sektorach kluczowych i ważnych. Jej wymagania, wraz z polskimi przepisami wdrażającymi, obejmują między innymi zarządzanie ryzykiem, obsługę incydentów, ciągłość działania, bezpieczeństwo łańcucha dostaw, szkolenia oraz odpowiedzialność organów zarządzających. Praca zdalna wpisuje się w te obowiązki bezpośrednio, ponieważ zmienia profil ryzyka dostępu do systemów i informacji. Praktyczne podejście do tych wymagań opisuje obszar zgodności z NIS 2.
W mojej opinii zarząd nie powinien pytać wyłącznie, czy firma ma VPN, EDR i kopie zapasowe. Właściwe pytania brzmią: czy znamy nasze krytyczne procesy, czy potrafimy wykryć incydent, czy wiemy kto podejmuje decyzję w kryzysie oraz czy możemy odtworzyć działanie firmy w akceptowalnym czasie. Tylko takie podejście łączy bezpieczeństwo techniczne z odpornością operacyjną.
Człowiek pozostaje kluczowym ogniwem
Najlepiej skonfigurowane narzędzia nie obronią firmy, jeśli pracownik zatwierdzi fałszywe logowanie lub przekaże kod MFA oszustowi podszywającemu się pod dział IT. Szkolenia z cyberbezpieczeństwa muszą być regularne, krótkie i osadzone w realnych sytuacjach. Jednorazowa prezentacja przy zatrudnieniu nie buduje właściwych nawyków.
Skuteczne programy świadomości obejmują symulacje phishingu, praktyczne przykłady fałszywych faktur, prób podszywania się pod przełożonych i niebezpiecznych załączników. Ważne jest jednak, aby nie tworzyć kultury obwiniania. Pracownik powinien wiedzieć, że może szybko zgłosić podejrzaną wiadomość lub pomyłkę bez obawy przed nieproporcjonalną reakcją. Szybkie zgłoszenie często ogranicza skalę incydentu bardziej niż każda późniejsza analiza techniczna.
Dobrym uzupełnieniem szkoleń jest korzystanie z bieżących informacji o metodach atakujących. Threat Intelligence - wywiad o zagrożeniach dla firm pozwala lepiej dopasować komunikację i kontrole do zagrożeń rzeczywiście występujących w danej branży.
Reagowanie na incydenty w rozproszonym środowisku
Firma musi zakładać, że incydent może wystąpić mimo wdrożonych zabezpieczeń. Kluczowe jest przygotowanie procedury reagowania, która uwzględnia pracę zdalną. Powinna wskazywać, kto odbiera zgłoszenia, kto może zablokować konto, w jaki sposób odizolować urządzenie, jak zabezpieczyć dowody i kiedy należy ocenić obowiązek zgłoszenia naruszenia do UODO.
Pracownik powinien otrzymać prostą instrukcję: nie usuwać podejrzanej wiadomości, nie kontynuować pracy na potencjalnie zainfekowanym urządzeniu, odłączyć się od sieci jeśli otrzyma takie polecenie i niezwłocznie użyć ustalonego kanału zgłoszenia. Zespół IT musi natomiast mieć możliwość zdalnego wycofania sesji, wymuszenia zmiany hasła, zablokowania urządzenia i przeanalizowania logów.
Kopie zapasowe także wymagają weryfikacji. Backup, którego nie da się odtworzyć, nie jest zabezpieczeniem biznesowym. Należy testować odtwarzanie danych, chronić kopie przed usunięciem przez atak ransomware i określić parametry RTO oraz RPO dla najważniejszych usług.
Plan wdrożenia bezpieczeństwa pracy zdalnej
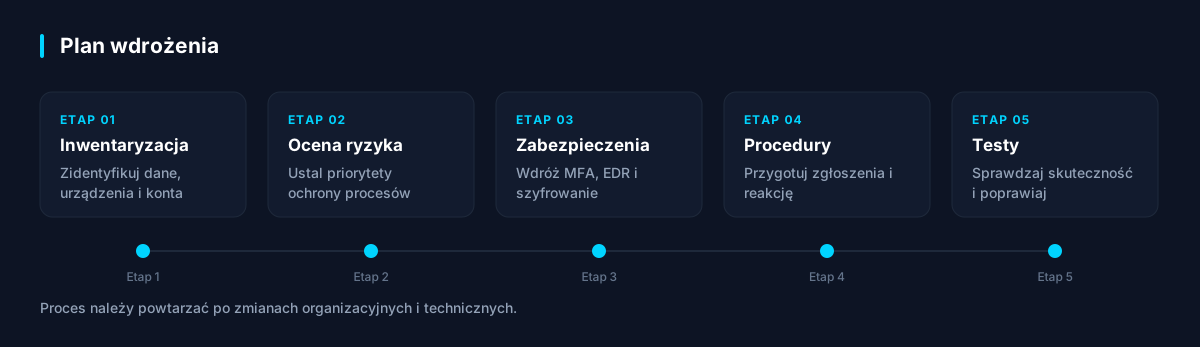
Nie rekomenduję rozpoczynania od zakupu wielu narzędzi. Najpierw trzeba rozpoznać ryzyka, ustalić priorytety i przypisać odpowiedzialność. Dla większości małych i średnich firm skuteczny plan można rozpocząć od podstawowych kontroli, a następnie rozwijać go zgodnie ze skalą biznesu i wymaganiami regulacyjnymi.
Pierwszym krokiem jest inwentaryzacja użytkowników, urządzeń, aplikacji, danych i dostawców. Następnie należy usunąć konta nieaktywne, wdrożyć MFA, wymusić aktualizacje oraz określić minimalne standardy urządzeń. Kolejne etapy to monitoring, testowanie procedur i regularna ocena skuteczności. Warto dokumentować decyzje, ponieważ dokumentacja jest potrzebna nie tylko podczas audytu ISO 27001 czy kontroli, ale przede wszystkim wtedy, gdy zespół musi szybko działać podczas incydentu.
Bezpieczeństwo pracy zdalnej nie polega na ograniczaniu elastyczności pracowników, lecz na takim zaprojektowaniu środowiska, aby bezpieczne zachowanie było najłatwiejszym wyborem. Firma, która nie zna swoich danych, dostępów i urządzeń, zostaje z problemem pozornej kontroli - ma narzędzia, ale nie ma pewności, czy rzeczywiście chronią one najważniejsze procesy.
Opublikowano 23 września 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów