Threat Intelligence, czyli wywiad o zagrożeniach, pozwala zamienić rozproszone informacje o cyberatakach w konkretne decyzje biznesowe i techniczne. Dla firm nie jest to już rozwiązanie zarezerwowane dla dużych centrów bezpieczeństwa, lecz praktyczny element zarządzania ryzykiem, zgodności regulacyjnej i ciągłości działania.
Czym jest Threat Intelligence
Threat Intelligence to proces systematycznego zbierania, weryfikowania, analizowania i wykorzystywania danych o zagrożeniach cybernetycznych. Celem nie jest gromadzenie jak największej liczby alertów, adresów IP czy raportów branżowych. Najważniejsze jest zrozumienie, które zagrożenia są istotne dla konkretnej organizacji, jej procesów, klientów, dostawców oraz wykorzystywanych technologii.
Dojrzały wywiad o zagrożeniach odpowiada na pytania, które powinny interesować zarząd, dział IT i osoby odpowiedzialne za zgodność:
- Kto może zaatakować naszą organizację i z jakiego powodu?
- Jakie systemy, dane i procesy są najbardziej atrakcyjnym celem?
- Jakie techniki ataku są obecnie wykorzystywane w naszej branży?
- Czy wykryte zdarzenie jest pojedynczym incydentem, czy elementem większej kampanii?
- Które działania obniżą ryzyko najszybciej i najbardziej efektywnie?
W praktyce Threat Intelligence łączy informacje techniczne, takie jak złośliwe domeny, skróty plików, podatności i wzorce ruchu sieciowego, z kontekstem biznesowym. Ten kontekst obejmuje między innymi profil działalności firmy, lokalizację, zależności od dostawców, wartość danych, obowiązki regulacyjne oraz tolerancję ryzyka.
Dlaczego firmy potrzebują wywiadu o zagrożeniach
Tradycyjne podejście do bezpieczeństwa często koncentruje się na ochronie perymetru: firewallu, antywirusie, kopiach zapasowych i kontrolach dostępu. Są to potrzebne elementy, ale same nie odpowiadają na pytanie, czy firma jest przygotowana na aktualne metody działania cyberprzestępców. Atakujący wykorzystują phishing, przejęte konta, błędy konfiguracji chmury, luki w aplikacjach webowych, podatności typu zero day oraz słabości w łańcuchu dostaw.
Threat Intelligence pomaga priorytetyzować działania. Zamiast reagować na każdą opublikowaną podatność z taką samą intensywnością, zespół może ocenić, czy luka dotyczy używanego systemu, czy jest aktywnie wykorzystywana i czy istnieją oznaki prób jej użycia w środowisku firmy. To szczególnie istotne dla organizacji, które mają ograniczone zasoby IT i muszą rozsądnie planować czas administratorów oraz budżet bezpieczeństwa.
Warto pamiętać, że dane o zagrożeniach nie ograniczają się do infrastruktury serwerowej. Firmy rozwijające aplikacje webowe powinny monitorować zagrożenia dotyczące wykorzystywanych bibliotek, interfejsów API, mechanizmów logowania i zależności zewnętrznych. Z kolei organizacje korzystające z usług SaaS muszą brać pod uwagę przejęcia kont, nadużycia uprawnień oraz ryzyka po stronie dostawców.
Poziomy Threat Intelligence i ich odbiorcy
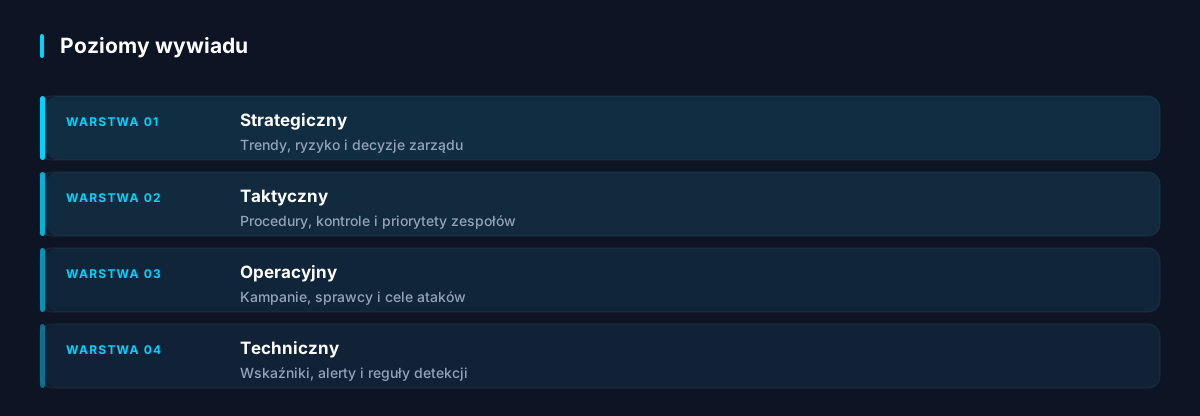
W dobrze zaprojektowanym programie wywiad o zagrożeniach nie jest jednym raportem dla wszystkich. Informacje powinny być dostarczane na poziomie odpowiadającym potrzebom odbiorcy.
- Strategiczny Threat Intelligence jest przeznaczony dla zarządu i właścicieli ryzyka. Opisuje trendy, scenariusze biznesowe, potencjalne skutki ataku oraz decyzje inwestycyjne.
- Taktyczny Threat Intelligence wspiera menedżerów bezpieczeństwa i zespoły odpowiedzialne za procedury. Dotyczy technik ataku, kampanii wymierzonych w branżę oraz sposobów ograniczania ryzyka.
- Operacyjny Threat Intelligence koncentruje się na konkretnych kampaniach, grupach przestępczych, motywacjach i prawdopodobnych celach ataków.
- Techniczny Threat Intelligence trafia do administratorów, analityków SOC i zespołów reagowania. Zawiera wskaźniki kompromitacji, reguły detekcji, informacje o podatnościach i artefakty złośliwego oprogramowania.
Częstym błędem jest przekazywanie zarządowi surowych danych technicznych, które nie prowadzą do decyzji, albo oczekiwanie od administratorów, że samodzielnie przełożą ogólny raport branżowy na reguły monitorowania. Warto ustalić formaty raportów, częstotliwość ich przygotowania oraz właścicieli działań wynikających z analizy.
Cykl życia informacji o zagrożeniach
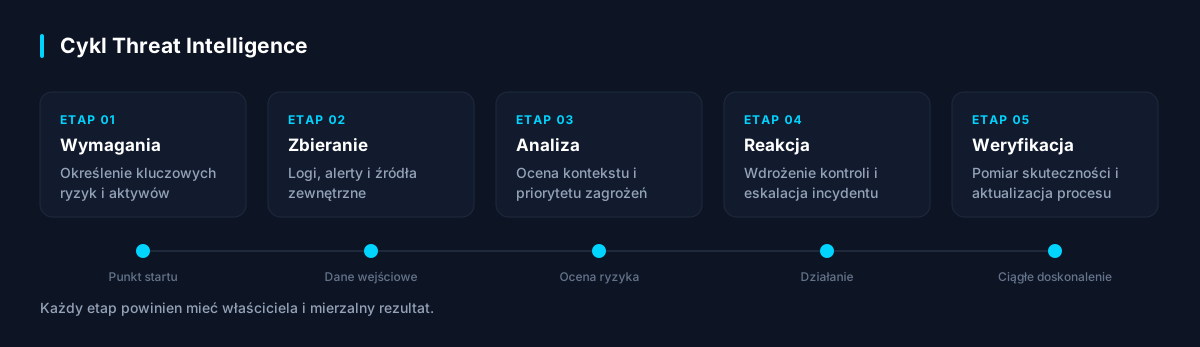
Skuteczność Threat Intelligence wynika z powtarzalnego procesu, a nie z jednorazowego zakupu platformy lub subskrypcji feedów. Każdy etap powinien mieć określony cel, odpowiedzialność i mierzalny rezultat.
Najpierw firma definiuje wymagania. Mogą one obejmować ochronę systemu finansowego, bezpieczeństwo danych osobowych, ryzyka związane z dostawcą chmurowym, phishing wymierzony w dział księgowości czy podatności w aplikacji dostępnej publicznie. Następnie organizacja zbiera dane z własnych logów, systemów EDR, poczty, firewalli, skanerów podatności, źródeł publicznych i sprawdzonych dostawców komercyjnych.
Kolejnym krokiem jest normalizacja i wzbogacenie danych. Sam adres IP lub nazwa domeny rzadko wystarczają do podjęcia decyzji. Trzeba sprawdzić reputację, czas aktywności, powiązania z kampanią, zastosowane techniki oraz to, czy dany wskaźnik pojawił się w środowisku firmy. Dopiero wtedy możliwa jest analiza, priorytetyzacja i przekazanie rekomendacji do właściwego zespołu.
Jak budować program Threat Intelligence
Wdrożenie warto zacząć od podstawowej oceny dojrzałości bezpieczeństwa. Dobrym punktem wyjścia jest audyt cyberbezpieczeństwa, który pomaga określić kluczowe aktywa, istniejące zabezpieczenia, luki procesowe oraz jakość rejestrowania zdarzeń. Bez wiarygodnych logów i zinwentaryzowanych zasobów nawet najlepsze dane zewnętrzne będą miały ograniczoną wartość.
Następnie należy wskazać najważniejsze scenariusze ryzyka. Dla sklepu internetowego priorytetem może być przejęcie kont klientów, oszustwa płatnicze i ataki na panel administracyjny. Dla firmy produkcyjnej większe znaczenie mogą mieć zakłócenia działania systemów OT, ransomware oraz dostęp zdalny dostawców. Dla podmiotu medycznego kluczowe będą dostępność systemów, poufność danych pacjentów i szybkie wykrywanie wycieku.
Praktyczny plan wdrożenia może obejmować:
- utworzenie aktualnego rejestru aktywów, właścicieli systemów i krytycznych danych;
- centralizację logów z kluczowych urządzeń, usług chmurowych, poczty i aplikacji;
- wdrożenie procesu zarządzania podatnościami opartego na ryzyku;
- określenie źródeł informacji, ich wiarygodności i zasad weryfikacji;
- przygotowanie reguł eskalacji dla alertów o wysokim priorytecie;
- regularne ćwiczenia reagowania na incydenty, w tym phishing i ransomware;
- raportowanie ryzyka w języku zrozumiałym dla kierownictwa.
Ważne jest także określenie, kto podejmuje decyzję o blokadzie domeny, odłączeniu urządzenia, zmianie hasła uprzywilejowanego lub zgłoszeniu incydentu do właściwego organu. Niejasność odpowiedzialności zwykle wydłuża reakcję bardziej niż brak narzędzi technicznych.
Threat Intelligence a ISO 27001
System zarządzania bezpieczeństwem informacji zgodny z ISO 27001 wymaga podejścia opartego na ryzyku. Threat Intelligence dostarcza aktualnych danych, które mogą zasilać ocenę ryzyka, plan postępowania z ryzykiem, zarządzanie podatnościami i monitorowanie skuteczności zabezpieczeń.
W ramach ISO 27001 warto udokumentować, w jaki sposób firma identyfikuje źródła informacji o zagrożeniach, ocenia ich przydatność oraz przekłada wnioski na działania. Nie chodzi o tworzenie obszernej dokumentacji bez zastosowania praktycznego. Procedura powinna wskazywać częstotliwość przeglądu, role, kanały eskalacji i sposób rejestrowania decyzji.
Fundamentem pozostaje spójna polityka bezpieczeństwa informacji, która opisuje zasady ochrony informacji i odpowiedzialność pracowników. W organizacjach przygotowujących wdrożenie ISO 27001 dane o zagrożeniach są szczególnie wartościowe przy aktualizacji analizy ryzyka oraz doborze adekwatnych zabezpieczeń organizacyjnych i technicznych.
NIS 2, polskie przepisy i obowiązki zarządcze
Dyrektywa NIS 2 podnosi wymagania wobec podmiotów kluczowych i ważnych w wielu sektorach gospodarki, w tym energetyce, transporcie, ochronie zdrowia, usługach cyfrowych, produkcji krytycznej i administracji. Jej krajowe wdrożenie w Polsce wiąże się z rozbudową obowiązków dotyczących zarządzania ryzykiem cyberbezpieczeństwa, obsługi incydentów, bezpieczeństwa łańcucha dostaw i odpowiedzialności organów zarządzających.
Threat Intelligence wspiera zgodność z NIS 2, ponieważ umożliwia bieżące rozpoznawanie zagrożeń, ocenę ich wpływu oraz szybsze uruchamianie procedur reakcji. Zarząd powinien otrzymywać okresowe informacje o najistotniejszych ryzykach, statusie działań naprawczych, ekspozycji na krytyczne podatności i gotowości do obsługi incydentu.
Warto przy tym oddzielić monitorowanie od realnego zarządzania ryzykiem. Sam zakup usługi monitoringu nie dowodzi zgodności. Organizacja musi wykazać, że analizuje informacje, podejmuje udokumentowane decyzje i sprawdza skuteczność wdrożonych środków. Zakres wymagań, klasyfikację podmiotu oraz plan dostosowania należy ocenić w ramach prac nad zgodnością z NIS 2.
GDPR i informacje o zagrożeniach
GDPR wymaga wdrożenia środków technicznych i organizacyjnych adekwatnych do ryzyka. Threat Intelligence nie jest wymieniony w rozporządzeniu jako obowiązkowa technologia, ale stanowi ważne wsparcie dla realizacji zasady rozliczalności, ochrony danych w fazie projektowania oraz bezpieczeństwa przetwarzania.
Jeżeli organizacja przetwarza dane osobowe, powinna wykorzystywać informacje o zagrożeniach do ochrony kont użytkowników, systemów CRM, skrzynek pocztowych, baz klientów i środowisk chmurowych. Szczególnego znaczenia nabiera wykrywanie phishingu, wycieków danych uwierzytelniających, złośliwych przekierowań oraz nietypowych transferów danych.
Threat Intelligence może również skrócić czas wstępnej oceny naruszenia. W razie incydentu firma musi ustalić, co się wydarzyło, jakich danych dotyczy zdarzenie, ilu osób może dotyczyć oraz jakie są potencjalne skutki. Gdy istnieje obowiązek zgłoszenia naruszenia do organu nadzorczego, GDPR przewiduje co do zasady termin 72 godzin od stwierdzenia naruszenia. Wcześniej przygotowane źródła danych, procedury i scenariusze reakcji mają wtedy realną wartość operacyjną.
Dane, narzędzia i automatyzacja
Firmy mogą pozyskiwać dane o zagrożeniach z wielu źródeł: komunikatów producentów, baz CVE, ostrzeżeń CERT Polska, raportów sektorowych, informacji od dostawców, danych z SIEM, EDR, systemów pocztowych oraz własnych testów. Jakość jest ważniejsza niż liczba źródeł. Nadmiar niesprawdzonych feedów tworzy szum, zwiększa liczbę fałszywych alarmów i obciąża zespół.
Automatyzacja jest przydatna, gdy firma ma jasno zdefiniowane procesy. Platforma SIEM może korelować zdarzenia, EDR może izolować urządzenie, a SOAR może uruchamiać powtarzalne kroki reakcji. Jednak automatyczne blokowanie bez kontekstu biznesowego może unieruchomić ważny proces lub usługę dla klientów. Dlatego warto zaczynać od automatyzacji niskiego ryzyka, na przykład wzbogacania alertów, oznaczania podejrzanych domen i tworzenia zgłoszeń do analizy.
Sztuczna inteligencja może pomóc w grupowaniu alertów, analizie dużych wolumenów logów i identyfikowaniu anomalii. Jednocześnie modele AI wymagają kontroli jakości danych, ograniczenia dostępu do informacji wrażliwych oraz nadzoru człowieka przy decyzjach o istotnych skutkach. Dotyczy to szczególnie organizacji objętych wymaganiami EU AI Act i rozwijających systemy wysokiego ryzyka.
Najczęstsze błędy we wdrożeniu
Najczęstszym problemem jest traktowanie Threat Intelligence jako produktu, a nie procesu. Organizacja kupuje narzędzie, ale nie określa odbiorców raportów, procedur działania ani wskaźników skuteczności. Drugim błędem jest brak powiązania informacji o zagrożeniach z wykazem aktywów. Nie można skutecznie priorytetyzować alertów, jeśli nie wiadomo, które systemy są krytyczne i kto odpowiada za ich utrzymanie.
Problematyczne jest także pomijanie testów. Informacja o podatności nie gwarantuje, że zabezpieczenia działają w rzeczywistości. Regularne testy penetracyjne pomagają zweryfikować, czy znane techniki ataków mogą zostać wykorzystane w konkretnym środowisku oraz czy monitoring wykrywa takie działania.
Warto mierzyć program za pomocą prostych wskaźników, takich jak czas od ostrzeżenia do oceny wpływu, liczba krytycznych podatności usuniętych w terminie, czas wykrycia incydentu, czas reakcji oraz odsetek ćwiczeń zakończonych wykonaniem działań naprawczych. Mierniki powinny prowadzić do poprawy odporności, a nie wyłącznie do zwiększania liczby raportów.
Od informacji do odporności organizacji
Najbardziej wartościowy Threat Intelligence to taki, który zmienia codzienną praktykę firmy. Powinien wpływać na konfigurację zabezpieczeń, kolejność łatania podatności, szkolenia pracowników, wymagania wobec dostawców, scenariusze reagowania i decyzje inwestycyjne zarządu.
Wywiad o zagrożeniach nie eliminuje ryzyka cybernetycznego, ale pozwala firmie reagować na nie świadomie i proporcjonalnie. Problemem, z którym pozostaje organizacja, nie jest brak danych o atakach, lecz umiejętność odróżnienia sygnałów ważnych od informacyjnego szumu oraz przełożenia ich na terminowe działania.
Opublikowano 18 września 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów