Rok 2016 był ważnym momentem dla ekosystemu WordPressa. Platforma była już najpopularniejszym CMS na świecie, a wtyczki decydowały o tym, czy firmowa strona pozostanie prostą wizytówką, czy stanie się narzędziem sprzedaży, marketingu i obsługi klientów.
Z perspektywy konsultanta IT warto patrzeć na popularne wtyczki WordPressa z 2016 roku nie tylko jak na listę funkcji. To także historia rosnącej zależności firm od komponentów zewnętrznych, która dziś bezpośrednio łączy się z cyberbezpieczeństwem, GDPR, NIS 2 oraz zarządzaniem ryzykiem dostawców.
Dlaczego wtyczki WordPress z 2016 roku nadal są istotne
W 2016 roku WordPress umocnił pozycję systemu wybieranego przez małe firmy, agencje, sklepy internetowe i organizacje publiczne. Rozwój katalogu rozszerzeń umożliwiał szybkie uruchamianie formularzy, sklepów, mechanizmów SEO, kopii zapasowych czy ochrony przed spamem bez konieczności tworzenia własnego kodu.
Ta dostępność miała jednak drugą stronę. Każda wtyczka instalowana w WordPressie stawała się częścią środowiska produkcyjnego. Dostawała dostęp do bazy danych, kont użytkowników, plików serwera, formularzy oraz często danych osobowych. Właśnie dlatego współczesne strony na WordPressie powinny być projektowane jako zarządzane systemy IT, a nie jednorazowo wdrożone projekty graficzne.
Najpopularniejsze rozwiązania z 2016 roku nadal występują w wielu aktywnych instalacjach. Część została rozwinięta, przejęta przez większych producentów albo zastąpiona przez nowe narzędzia. Inne pozostały na serwerach bez aktualizacji i dziś mogą stanowić istotne źródło ryzyka.
Yoast SEO i rosnąca rola optymalizacji treści
Yoast SEO był w 2016 roku jedną z najczęściej instalowanych wtyczek WordPress. Ułatwiał redaktorom ustawianie tytułów SEO, opisów meta, linków kanonicznych, map XML oraz analizę czytelności tekstu. Dla firm był to prosty sposób na wdrożenie podstaw pozycjonowania bez zaawansowanej wiedzy technicznej.
Popularność Yoast SEO pokazała ważny trend. SEO przestało być czynnością wykonywaną wyłącznie po publikacji strony. Stało się elementem codziennego procesu redakcyjnego. Dzisiaj ten kierunek jest jeszcze silniejszy, ponieważ widoczność w wyszukiwarkach zależy nie tylko od słów kluczowych, lecz także od jakości technicznej strony, wydajności, dostępności i bezpieczeństwa.
Wtyczka SEO nie zastępuje jednak strategii. Firma powinna ustalić, kto ma uprawnienia do zmiany indeksowania, przekierowań i danych strukturalnych. Błędna konfiguracja może ukryć istotne podstrony przed wyszukiwarką albo ujawnić w wynikach indeksowania zasoby przeznaczone tylko dla pracowników. Warto połączyć kontrolę konfiguracji z praktykami opisanymi w materiale Core Web Vitals dla szybkiej i bezpiecznej strony.
WooCommerce jako fundament sprzedaży online
WooCommerce należał w 2016 roku do najważniejszych wtyczek WordPressa. Rozszerzał standardowy CMS o katalog produktów, koszyk, płatności, zamówienia, podatki i zarządzanie klientami. Dla wielu firm był punktem wejścia do handlu elektronicznego, ponieważ pozwalał uruchomić sklep w znanym środowisku WordPress.
Wraz z wygodą pojawiła się większa odpowiedzialność. Sklep przetwarza dane klientów, adresy dostaw, historię transakcji, czasem faktury i dane uwierzytelniające. Od 2018 roku takie informacje podlegają wymogom GDPR, a administrator musi rozumieć cel, podstawę prawną, okres przechowywania oraz zasady zabezpieczenia danych.
Współczesny sklep WordPress nie powinien przechowywać danych kart płatniczych we własnej bazie. Bezpieczniejszym podejściem jest użycie certyfikowanego operatora płatności i ograniczenie danych przetwarzanych przez stronę. Należy również kontrolować wtyczki rozszerzające WooCommerce, szczególnie moduły płatności, fakturowania, marketing automation i integracje kurierskie. Każda z nich może przekazywać dane do kolejnego podmiotu.
Dobrze zbudowany sklep internetowy wymaga dokumentacji integracji, polityki aktualizacji oraz okresowego przeglądu kont administracyjnych. W praktyce to właśnie dodatki do sklepu, a nie sam rdzeń WooCommerce, bywają najsłabszym ogniwem.
Contact Form 7 i ryzyko danych z formularzy
Contact Form 7 był jednym z najpopularniejszych narzędzi do budowania formularzy. W 2016 roku wykorzystywano go do formularzy kontaktowych, zapytań ofertowych, zapisów na newslettery oraz przesyłania załączników. Prostota konfiguracji była jego największą zaletą, ale z punktu widzenia bezpieczeństwa formularz jest publicznym punktem wejścia do systemu.
Każdy formularz należy ocenić pod kątem celu zbierania danych. Jeżeli firma pyta o numer telefonu, stanowisko, branżę lub szczegóły projektu, powinna umieć uzasadnić, dlaczego te informacje są potrzebne. Zasada minimalizacji danych z GDPR oznacza, że formularz ma zbierać tylko dane niezbędne do obsługi sprawy.
Istotne są także mechanizmy techniczne:
- stosowanie ochrony antyspamowej i ograniczeń liczby zgłoszeń
- walidacja danych po stronie serwera, nie tylko w przeglądarce
- blokowanie niebezpiecznych typów plików w załącznikach
- ograniczenie okresu przechowywania zgłoszeń
- szyfrowanie transmisji za pomocą aktualnego TLS
- kontrola adresatów powiadomień e-mail
W 2016 roku częstym błędem było pozostawienie formularza bez zabezpieczeń antyspamowych oraz wysyłanie treści zgłoszeń na ogólne skrzynki dostępne wielu osobom. Dziś taki model może naruszać zasadę poufności i utrudniać realizację praw osób, których dane dotyczą.
Akismet, bezpieczeństwo i walka ze spamem
Akismet był standardowym wyborem do ochrony komentarzy przed spamem. W epoce intensywnie rozwijających się blogów firmowych wtyczka ograniczała ręczne moderowanie masowo publikowanych komentarzy i odciążała administratorów.
Choć Akismet rozwiązuje konkretny problem, jego historia przypomina o konieczności analizy przepływu danych. Mechanizmy antyspamowe mogą przetwarzać adresy IP, treść komentarzy i inne dane techniczne. Obecnie firma powinna zweryfikować, gdzie dane są przesyłane, czy dostawca działa jako podmiot przetwarzający oraz czy informacja o takim przetwarzaniu znajduje się w polityce prywatności.
To szczególnie ważne dla podmiotów działających w sektorach regulowanych. Organizacje objęte wymogami NIS 2 powinny mieć przejrzysty obraz usług zewnętrznych wspierających ich systemy cyfrowe. Zgodność z dyrektywą nie polega na samej instalacji narzędzia ochronnego. Obejmuje zarządzanie ryzykiem, reagowanie na incydenty, nadzór nad dostawcami oraz ciągłość działania. Praktyczne wskazówki dotyczące tego obszaru znajdują się na stronie zgodność z NIS 2.
Wordfence i zmiana podejścia do ochrony WordPressa
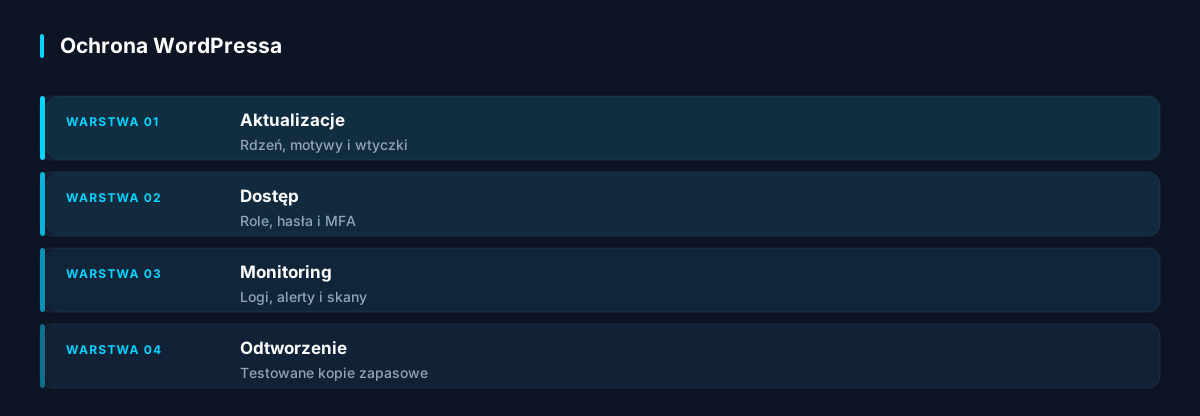
W 2016 roku Wordfence wyraźnie zyskał popularność jako wtyczka bezpieczeństwa WordPress. Oferował zaporę aplikacyjną, skanowanie plików, monitorowanie logowań, blokowanie podejrzanych adresów IP i powiadomienia o wykrytych problemach. Dla wielu administratorów był pierwszym narzędziem, które pokazało, że WordPress wymaga aktywnej ochrony.
Sama wtyczka bezpieczeństwa nie jest jednak pełnym programem cyberbezpieczeństwa. Nie naprawi podatnej konfiguracji serwera, przestarzałego PHP, nadmiernych uprawnień użytkowników ani nieaktualnych rozszerzeń. Nie zastąpi też kopii zapasowej sprawdzonej w realnym procesie odtworzenia.
Dojrzałe podejście do ochrony WordPressa powinno objąć kilka warstw:
- aktualizacje rdzenia WordPressa, motywów i wtyczek
- silne hasła oraz uwierzytelnianie wieloskładnikowe dla administratorów
- role użytkowników zgodne z zasadą najmniejszych uprawnień
- kopie zapasowe przechowywane poza głównym serwerem
- monitorowanie logów i nietypowych prób logowania
- okresowe skanowanie podatności i testy odtworzenia
Taki model jest spójny z podejściem opartym na ryzyku, znanym z ISO 27001. W ramach wdrożenia ISO 27001 organizacja identyfikuje aktywa, zagrożenia, podatności i adekwatne zabezpieczenia. Strona WordPress powinna znaleźć się w tym rejestrze jako system przetwarzający dane i wspierający procesy biznesowe.
Jetpack, funkcje w chmurze i zależność od dostawcy
Jetpack był popularny, ponieważ łączył liczne funkcje w jednej wtyczce. Oferował statystyki, formularze, udostępnianie w mediach społecznościowych, ochronę przed atakami brute force, kopie zapasowe oraz usługi przyspieszające działanie strony. Takie pakiety były atrakcyjne dla firm, które nie chciały instalować wielu osobnych dodatków.
Trend konsolidacji funkcji trwa do dziś. Z perspektywy zarządzania ryzykiem trzeba jednak ocenić konsekwencje. Kompleksowa wtyczka może uprościć administrację, ale awaria, przejęcie konta dostawcy albo zmiana warunków usługi może wpłynąć na wiele funkcji naraz.
Warto prowadzić prosty rejestr zależności. Powinien wskazywać nazwę wtyczki, właściciela, funkcję biznesową, zakres danych, sposób aktualizacji oraz osobę odpowiedzialną za przegląd. Taki rejestr znacząco ułatwia audyt i reakcję na komunikat o nowej luce bezpieczeństwa.
Backup, cache i wydajność jako element odporności
Wśród popularnych kategorii wtyczek w 2016 roku znajdowały się narzędzia do kopii zapasowych, optymalizacji obrazów i cache. UpdraftPlus, W3 Total Cache czy WP Super Cache pomagały ograniczyć koszty utrzymania i poprawić szybkość ładowania stron.
Wydajność ma także wymiar bezpieczeństwa i ciągłości działania. Strona wolna lub niedostępna w czasie kampanii może powodować utratę sprzedaży i zgłoszeń. W przypadku instytucji publicznych oraz firm realizujących ważne usługi cyfrowe niedostępność może mieć dalej idące skutki operacyjne i reputacyjne.
Najważniejszą zasadą jest rozróżnienie kopii zapasowej od archiwum plików. Backup ma dać się odtworzyć w określonym czasie i na sprawdzonym środowisku. Firma powinna cyklicznie testować przywracanie bazy danych, mediów, konfiguracji oraz kluczy integracyjnych. Kopia istniejąca wyłącznie w tym samym panelu hostingowym co strona nie zapewnia wystarczającej odporności na wiele scenariuszy incydentowych.
Co zmieniło się od 2016 roku
Od 2016 roku WordPress przeszedł dużą zmianę. Edytor blokowy, rozwój API, integracje z usługami SaaS, automatyzacja marketingu i funkcje oparte na AI rozszerzyły możliwości witryn firmowych. Równocześnie zwiększyła się powierzchnia ataku oraz liczba podmiotów uczestniczących w przetwarzaniu danych.
Dziś wtyczki AI mogą pomagać w redagowaniu treści, obsłudze czatów, tłumaczeniach i analizie zachowań użytkowników. Przed ich wdrożeniem należy sprawdzić, czy dane wpisywane przez pracowników lub klientów są przekazywane do modelu zewnętrznego. Jeżeli narzędzie wspiera procesy wpływające na osoby fizyczne, warto uwzględnić także wymagania EU AI Act. Szczególnej ostrożności wymagają rozwiązania automatycznie profilujące użytkowników lub podejmujące decyzje o istotnych skutkach.
Najważniejszą zmianą jest przejście od pytania: "Którą wtyczkę zainstalować?" do pytania: "Jak zarządzać całym cyklem życia komponentu?". Obejmuje to wybór dostawcy, ocenę uprawnień, konfigurację, monitoring, aktualizacje, dokumentowanie zmian i bezpieczne usunięcie wtyczki, gdy przestaje być potrzebna.
Praktyczna lista kontroli przed instalacją wtyczki
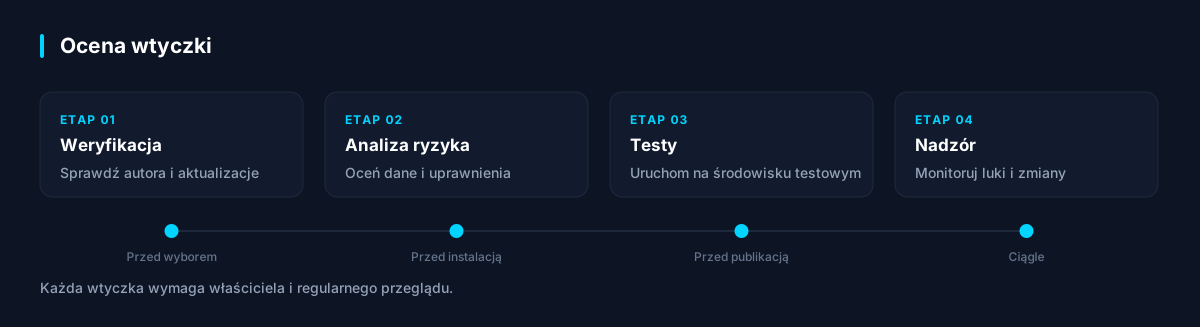
Przed wdrożeniem nowej wtyczki WordPress warto przeprowadzić krótką ocenę techniczną i organizacyjną. Nie musi być skomplikowana, ale powinna być powtarzalna dla każdego rozszerzenia.
- sprawdź datę ostatniej aktualizacji i zgodność z używaną wersją WordPressa
- przeanalizuj reputację autora, liczbę aktywnych instalacji i historię wsparcia
- zweryfikuj znane podatności w publicznych bazach oraz komunikatach producenta
- oceń, jakich uprawnień i danych potrzebuje rozszerzenie
- ustal, czy wtyczka komunikuje się z usługami spoza Europejskiego Obszaru Gospodarczego
- przetestuj ją na środowisku testowym przed publikacją produkcyjną
- przypisz właściciela biznesowego i technicznego dodatku
- zaplanuj sposób wyłączenia lub zastąpienia wtyczki
Dodatkowo należy ograniczać liczbę aktywnych rozszerzeń. Nie istnieje jedna bezpieczna liczba wtyczek, ponieważ liczy się jakość, aktualność i funkcja każdego komponentu. Jednak każda dodatkowa wtyczka zwiększa zakres utrzymania, liczbę zależności i prawdopodobieństwo konfliktu albo podatności.
W audytach często spotykamy strony zawierające dziesiątki nieaktywnych lub porzuconych dodatków. Taka sytuacja utrudnia ocenę ryzyka i może pozostawić na serwerze zbędny kod. Regularny audyt cyberbezpieczeństwa powinien obejmować inwentaryzację rozszerzeń, przegląd konfiguracji, kontrolę uprawnień oraz analizę ekspozycji usług administracyjnych.
Wnioski dla firm utrzymujących WordPressa
Najpopularniejsze wtyczki WordPressa z 2016 roku pokazały, jak skutecznie rozszerzenia mogą przyspieszyć cyfryzację firmy. Jednocześnie ujawniły problem, który pozostaje aktualny: łatwość instalacji nie może zastępować kontroli nad bezpieczeństwem, danymi i odpowiedzialnością za zewnętrzne komponenty.
Opublikowano 22 września 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów