Wdrożenie systemu zarządzania bezpieczeństwem informacji zgodnego z normą ISO 27001 to inwestycja w długoterminową stabilność organizacji. W dzisiejszym cyfrowym świecie, gdzie zagrożenia cybernetyczne są codziennością, standard ten stał się niezbędny dla firm dążących do zapewnienia najwyższego poziomu ochrony danych.
Przygotowanie organizacji do wdrożenia
Krok 1: Zdobądź wsparcie kierownictwa
Bez zaangażowania najwyższego kierownictwa wdrożenie ISO 27001 jest praktycznie niemożliwe. Kierownictwo musi:
- Formalnie zatwierdzić projekt wdrożenia
- Wyznaczyć osobę odpowiedzialną za SZBI (System Zarządzania Bezpieczeństwem Informacji)
- Zapewnić odpowiednie zasoby finansowe i ludzkie
- Ustanowić politykę bezpieczeństwa informacji
W mojej praktyce konsultingowej obserwuję, że organizacje z pełnym poparciem zarządu wdrażają standard średnio o 30% szybciej niż te, gdzie wsparcie jest jedynie deklaratywne.
Krok 2: Powołaj zespół projektowy
Skuteczny zespół wdrożeniowy powinien składać się z:
- Pełnomocnika kierownictwa - osoba z odpowiednimi uprawnieniami decyzyjnymi
- Administratora bezpieczeństwa - ekspert techniczny w dziedzinie cyberbezpieczeństwa
- Reprezentantów kluczowych działów - IT, HR, prawny, operacyjny
- Konsultanta zewnętrznego - doświadczony specjalista ISO 27001
Pamiętaj: wielkość zespołu powinna być proporcjonalna do rozmiaru organizacji. W małych firmach jedna osoba może pełnić kilka ról.
Analiza kontekstu i zakresu
Krok 3: Określ zakres SZBI
Definiowanie zakresu to fundamentalna decyzja wpływająca na cały proces wdrożenia. Rozważ następujące czynniki:
- Strukturę organizacyjną firmy
- Procesy biznesowe objęte systemem
- Lokalizacje i infrastrukturę IT
- Produkty i usługi świadczone klientom
- Wymagania prawne i regulacyjne
W kontekście polskich przepisów szczególną uwagę należy zwrócić na zgodność z:
- Ustawą o ochronie danych osobowych implementującą GDPR
- Dyrektywą NIS 2 dla operatorów usług kluczowych
- Ustawą o krajowym systemie cyberbezpieczeństwa
Krok 4: Przeprowadź analizę kontekstu organizacji
Analiza kontekstu obejmuje identyfikację:
- Czynników wewnętrznych: kultura organizacyjna, zasoby, kompetencje
- Czynników zewnętrznych: otoczenie prawne, konkurencja, technologie
- Zainteresowanych stron: klienci, dostawcy, organy regulacyjne
- Ich wymagań: umownych, prawnych, biznesowych
Ocena ryzyka i planowanie zabezpieczeń
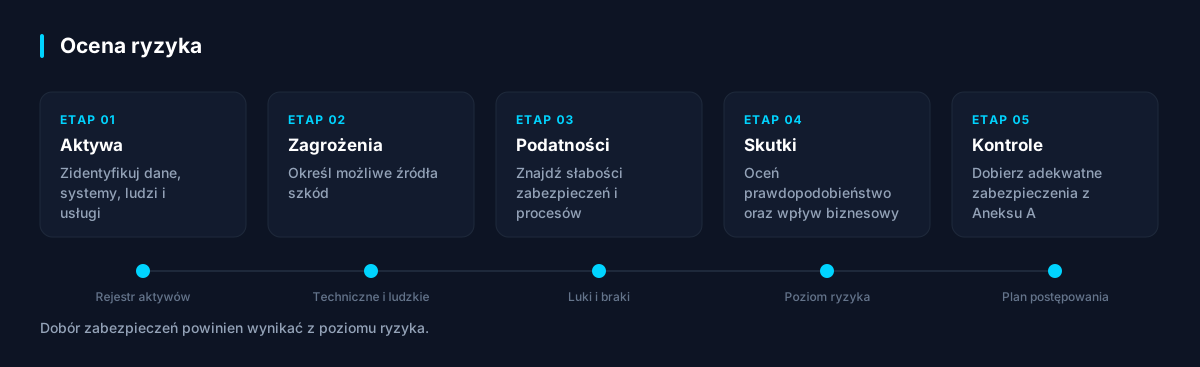
Krok 5: Zidentyfikuj aktywa informacyjne
Rejestr aktywów to podstawa skutecznego zarządzania ryzykiem. Skategoryzuj aktywa według typów:
- Informacja (bazy danych, dokumenty, umowy)
- Oprogramowanie (aplikacje, systemy operacyjne)
- Aktywa fizyczne (serwery, laptopy, nośniki)
- Usługi (łącza internetowe, outsourcing IT)
- Ludzie (pracownicy, podwykonawcy)
- Wartości niematerialne (reputacja, know-how)
Dla każdego aktywa określ:
- Właściciela i administratora
- Klasyfikację poufności
- Wartość biznesową
- Lokalizację i sposób przechowywania
Krok 6: Przeprowadź ocenę ryzyka
Metodyka oceny ryzyka zgodna z ISO 27001 obejmuje:
Identyfikację zagrożeń:
- Zagrożenia naturalne (pożar, powódź)
- Zagrożenia techniczne (awarie sprzętu, błędy oprogramowania)
- Zagrożenia ludzkie (błędy, sabotaż, ataki cybernetyczne)
Analizę podatności:
- Luki w zabezpieczeniach technicznych
- Słabości w procesach
- Braki w szkoleniach personelu
Określenie skutków:
- Finansowe (koszty, utrata przychodów)
- Prawne (kary, sankcje)
- Reputacyjne (utrata zaufania klientów)
- Operacyjne (zakłócenia w działalności)
Krok 7: Wybierz zabezpieczenia
Na podstawie przeprowadzonej oceny ryzyka wybierz odpowiednie zabezpieczenia z Aneksu A normy ISO 27001:2022, który zawiera 93 kontrole w czterech kategoriach:
- Organizacyjne (37 kontroli)
- Ludzkie (8 kontroli)
- Fizyczne i środowiskowe (14 kontroli)
- Technologiczne (34 kontrole)
W praktyce większość organizacji implementuje 60-80% dostępnych zabezpieczeń, dostosowując wybór do specyfiki działalności i poziomu ryzyka.
Implementacja zabezpieczeń
Krok 8: Opracuj dokumentację SZBI
System dokumentów ISO 27001 powinien obejmować:
Dokumenty wymagane:
- Politykę bezpieczeństwa informacji
- Metodykę oceny ryzyka
- Plan postępowania z ryzykiem
- Procedury operacyjne
- Deklarację stosowania (SoA)
Zapisy (dowody):
- Rejestry aktywów i ryzyk
- Dzienniki incydentów
- Protokoły ze szkoleń
- Raporty z audytów wewnętrznych
- Dokumenty przeglądów zarządczych
Krok 9: Wdróż zabezpieczenia techniczne
Priorytetowe obszary implementacji technicznych zabezpieczeń:
Kontrola dostępu:
- Zarządzanie tożsamością i uprawnieniami (IAM)
- Uwierzytelnianie wieloskładnikowe (MFA)
- Zasada najmniejszych uprawnień
Ochrona przed malware:
- Rozwiązania antywirusowe i EDR
- Systemy wykrywania włamań (IDS/IPS)
- Analiza behawioralna ruchu sieciowego
Szyfrowanie:
- Szyfrowanie danych w spoczynku
- Szyfrowanie transmisji (TLS/SSL)
- Zarządzanie kluczami kryptograficznymi
Kopie zapasowe:
- Regularne tworzenie kopii zapasowych
- Testowanie procedur odtwarzania
- Przechowywanie kopii w bezpiecznej lokalizacji
Krok 10: Przeprowadź szkolenia pracowników
Program świadomości bezpieczeństwa powinien obejmować:
- Szkolenia podstawowe dla wszystkich pracowników
- Szkolenia specjalistyczne dla administratorów IT
- Szkolenia kierownicze dla menedżerów
- Regularne odświeżanie wiedzy - minimum raz w roku
W kontekście polskich wymagań prawnych szczególną uwagę należy zwrócić na szkolenia z zakresu GDPR oraz ustawy o ochronie danych osobowych.
Monitorowanie i doskonalenie
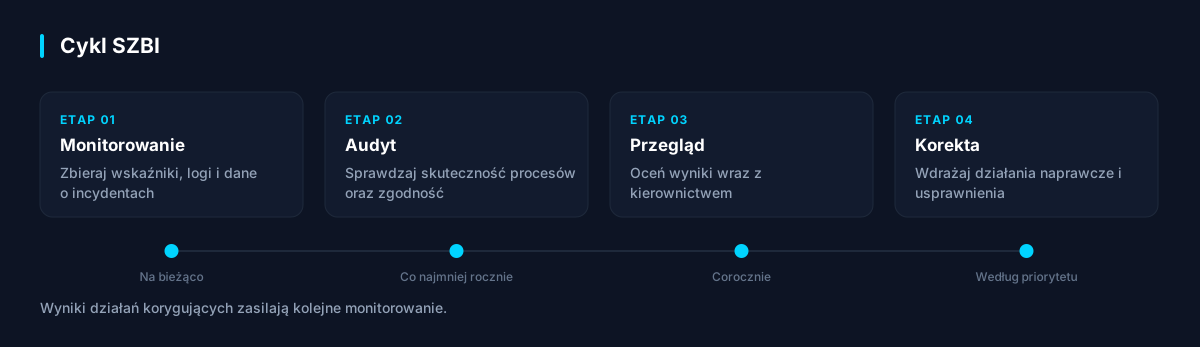
Krok 11: Ustanów system monitorowania
Skuteczny monitoring SZBI wymaga:
Wskaźników wydajności (KPI):
- Liczba i czas reakcji na incydenty
- Skuteczność szkoleń (testy, symulacje)
- Poziom zgodności z procedurami
- Wyniki audytów wewnętrznych
Narzędzi technicznych:
- SIEM (Security Information and Event Management)
- Systemy monitorowania infrastruktury
- Narzędzia do zarządzania podatnościami
- Rozwiązania do analizy logów
Krok 12: Przeprowadź audyt wewnętrzny
Program auditów wewnętrznych powinien:
- Obejmować wszystkie procesy SZBI
- Być przeprowadzany przez niezależnych auditorów
- Koncentrować się na skuteczności, nie tylko zgodności
- Generować konkretne zalecenia naprawcze
Zalecam przeprowadzanie audytów wewnętrznych co najmniej raz w roku, z dodatkowymi audytami docelowymi w przypadku znaczących zmian w organizacji.
Krok 13: Zorganizuj przegląd zarządczy
Coroczy przegląd zarządczy to kluczowy element cyklu PDCA. Przegląd powinien obejmować:
- Analizę wyników audytów wewnętrznych
- Ocenę skuteczności SZBI
- Status działań korygujących
- Zmiany w otoczeniu zewnętrznym i wewnętrznym
- Możliwości doskonalenia systemu
Certyfikacja i utrzymanie systemu
Krok 14: Przygotuj się do certyfikacji
Przygotowania do audytu certyfikującego:
- Przeprowadź audyt przedcertyfikacyjny
- Usuń wszystkie niezgodności krytyczne
- Przygotuj zespół do rozmów z audytorami
- Zapewnij dostęp do wszystkich dokumentów
Proces certyfikacji przebiega dwuetapowo:
- Etap 1: Przegląd dokumentacji
- Etap 2: Audyt wdrożenia i skuteczności
Krok 15: Utrzymuj i doskonał system
Po uzyskaniu certyfikatu kluczowe jest:
- Regularne aktualizowanie oceny ryzyka
- Monitorowanie zmian w otoczeniu prawnym
- Przeprowadzanie audytów nadzorczych co roku
- Przygotowywanie do recertyfikacji co 3 lata
Wyzwania i najczęsze błędy
Z mojego doświadczenia najczęstsze problemy to:
Błędy organizacyjne:
- Niedostateczne zaangażowanie kierownictwa
- Zbyt szeroki zakres na początek
- Koncentracja na dokumentacji zamiast na skuteczności
Błędy techniczne:
- Implementacja zabezpieczeń bez analizy ryzyka
- Brak integracji z istniejącymi systemami
- Niedostateczne testowanie procedur
Błędy w zarządzaniu projektem:
- Nierealistyczne harmonogramy
- Brak zasobów na szkolenia
- Ignorowanie oporu pracowników
Pamiętaj, że ISO 27001 to nie jednorazowy projekt, ale ciągły proces doskonalenia bezpieczeństwa informacji. W dynamicznie zmieniającym się krajobrazie zagrożeń cybernetycznych, organizacje które traktują ten standard jako żywy system zarządzania, osiągają znacznie lepsze rezultaty w ochronie swoich aktywów informacyjnych.
Przeczytaj także
- Wdrożenie ISO 27001:2022 - Kompletny Przewodnik dla Firm
- Swift kontra Flutter - porównanie dla firm i zgodności
- Wdrożenie ISO 27001
- Audyt cyberbezpieczeństwa
Opublikowano 19 lutego 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów