Wdrożenie normy ISO 27001:2022 to jeden z najważniejszych kroków, jakie firma może podjąć w zakresie ochrony informacji. W erze rosnących cyberzagrożeń i regulacji, certyfikowany system zarządzania bezpieczeństwem informacji (SZBI) staje się nie tylko wymogiem, ale i przewagą konkurencyjną.
Czym jest ISO 27001:2022?
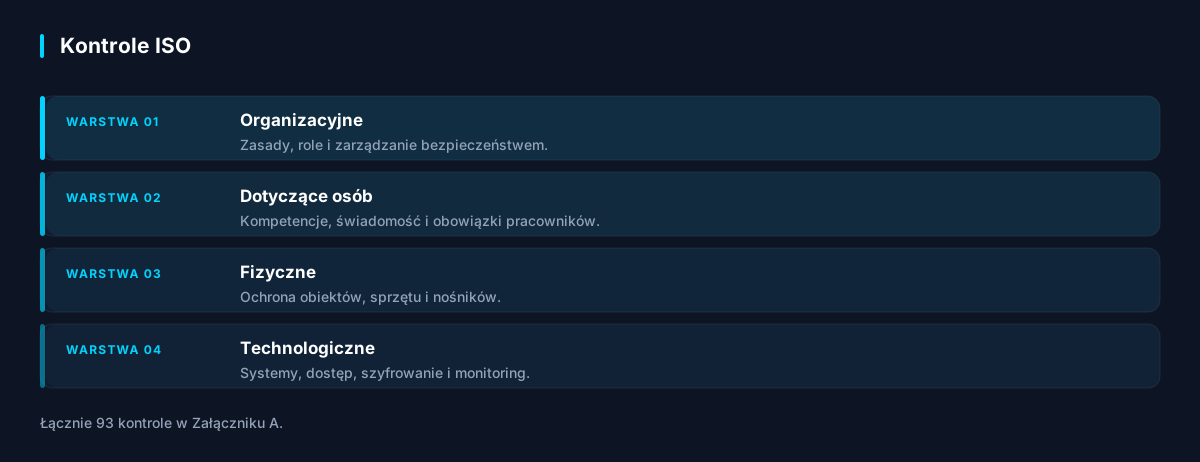
ISO 27001 to międzynarodowa norma definiująca wymagania dla systemu zarządzania bezpieczeństwem informacji. Wersja z 2022 roku wprowadza istotne zmiany w strukturze zabezpieczeń z Załącznika A, redukując liczbę kontroli z 114 do 93 i organizując je w 4 kategorie:
- Kontrole organizacyjne (37 kontroli)
- Kontrole dotyczące osób (8 kontroli)
- Kontrole fizyczne (14 kontroli)
- Kontrole technologiczne (34 kontroli)
Etapy wdrożenia
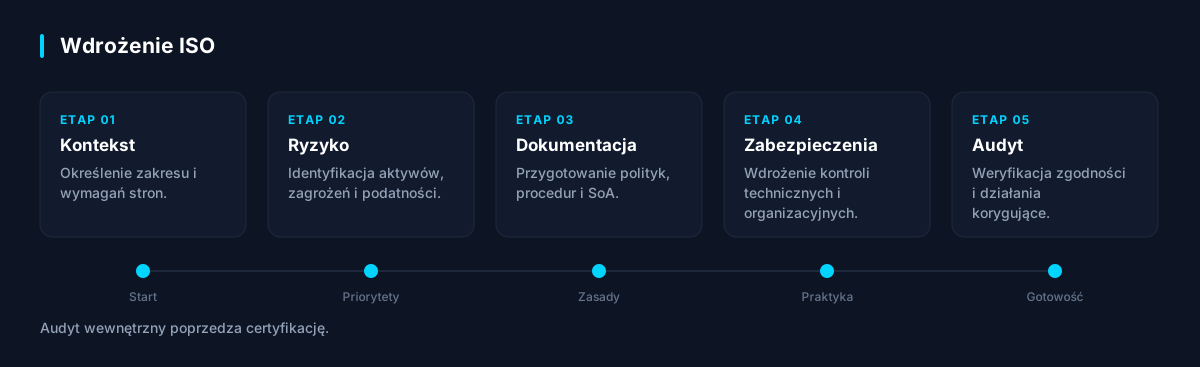
1. Analiza kontekstu organizacji
Pierwszym krokiem jest zrozumienie kontekstu organizacji - zarówno wewnętrznego, jak i zewnętrznego. Należy zidentyfikować zainteresowane strony, ich wymagania oraz zakres SZBI.
2. Ocena ryzyka
Ocena ryzyka to fundament ISO 27001. Wymaga identyfikacji aktywów informacyjnych, zagrożeń i podatności, a następnie oszacowania prawdopodobieństwa i wpływu potencjalnych incydentów.
3. Opracowanie polityk i procedur
Na podstawie analizy ryzyka tworzy się dokumentację:
- Polityka bezpieczeństwa informacji
- Plan postępowania z ryzykiem
- Deklaracja stosowania (SoA)
- Procedury operacyjne
4. Wdrożenie zabezpieczeń
Wybrane kontrole z Załącznika A należy wdrożyć w praktyce. Dotyczy to zarówno rozwiązań technicznych (firewalle, szyfrowanie, MFA), jak i organizacyjnych (szkolenia, procedury reagowania na incydenty).
5. Audyt wewnętrzny i przegląd zarządczy
Przed certyfikacją konieczny jest audyt wewnętrzny oraz przegląd ze strony najwyższego kierownictwa. To moment na identyfikację niezgodności i wdrożenie działań korygujących.
Ile trwa wdrożenie?
Typowe wdrożenie ISO 27001 w firmie średniej wielkości zajmuje 6-12 miesięcy. Czas zależy od:
- Wielkości organizacji
- Dojrzałości istniejących procesów bezpieczeństwa
- Zaangażowania kierownictwa
- Dostępności zasobów
Koszty certyfikacji
Koszty obejmują:
- Konsulting - wsparcie zewnętrznych ekspertów
- Szkolenia - audytorów wewnętrznych i pracowników
- Technologia - narzędzia do zarządzania ryzykiem i monitoringu
- Audyt certyfikacyjny - opłata dla jednostki certyfikującej
Podsumowanie
Wdrożenie ISO 27001:2022 to inwestycja, która przynosi wymierne korzyści - od ochrony danych i zgodności regulacyjnej, po budowanie zaufania klientów i partnerów biznesowych. Kluczem do sukcesu jest systematyczne podejście i zaangażowanie całej organizacji.
Przeczytaj także
- Jak wdrożyć ISO 27001 - praktyczny przewodnik dla firm
- Swift kontra Flutter - porównanie dla firm i zgodności
- Wdrożenie ISO 27001
- Tworzenie aplikacji mobilnych
Opublikowano 19 lutego 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów