Certyfikacja ISO 27001 jest dla wielu firm konkretnym dowodem, że bezpieczeństwo informacji nie zależy wyłącznie od dobrych intencji zespołu IT. To uporządkowany system zarządzania ryzykiem, procesami i odpowiedzialnością, który pomaga chronić dane, spełniać wymagania klientów oraz przygotować organizację na kontrole regulacyjne.
Z perspektywy praktyka najważniejsze jest właściwe zaplanowanie projektu. Koszt, czas wdrożenia ISO 27001 i nakład pracy zależą znacznie bardziej od faktycznego poziomu dojrzałości organizacji niż od liczby stron przygotowanej dokumentacji.
Czym jest certyfikacja ISO 27001
ISO/IEC 27001 to międzynarodowa norma określająca wymagania dla Systemu Zarządzania Bezpieczeństwem Informacji, czyli SZBI. System ma pozwolić organizacji identyfikować zagrożenia dla informacji, oceniać ryzyko, dobierać zabezpieczenia, monitorować ich skuteczność i stale je doskonalić.
Certyfikacja ISO 27001 nie polega na zakupie gotowego pakietu polityk ani na jednorazowym audycie infrastruktury. Audytor certyfikujący sprawdza, czy firma rzeczywiście wdrożyła system odpowiadający jej kontekstowi, celom biznesowym, ryzykom i zakresowi przetwarzanych informacji. Dotyczy to nie tylko serwerów, komputerów i chmury, lecz także pracowników, dostawców, procedur, umów oraz obsługi incydentów.
Norma daje organizacji dużą swobodę w doborze rozwiązań. Mała firma usługowa nie musi budować tak rozbudowanego systemu jak bank lub operator infrastruktury krytycznej. Musi jednak umieć wykazać, że rozpoznaje ryzyka i stosuje adekwatne środki ochrony.
W praktyce wdrożenie ISO 27001 obejmuje zwykle:
- zdefiniowanie zakresu SZBI i granic organizacyjnych,
- analizę kontekstu firmy oraz wymagań zainteresowanych stron,
- inwentaryzację aktywów informacyjnych,
- metodykę oceny ryzyka i rejestr ryzyk,
- plan postępowania z ryzykiem,
- wdrożenie kontroli z załącznika A normy,
- polityki, procedury, rejestry i dowody operacyjne,
- szkolenia oraz budowanie świadomości pracowników,
- audyt wewnętrzny i przegląd zarządzania,
- audyt certyfikujący prowadzony przez niezależną jednostkę.
Dlaczego ISO 27001 ma znaczenie w polskim i europejskim otoczeniu prawnym
Sama norma ISO 27001 co do zasady nie jest obowiązkowa dla wszystkich przedsiębiorstw. Coraz częściej jest jednak wymaganiem kontraktowym, zwłaszcza w branżach technologicznych, finansowych, medycznych, e-commerce, usługach B2B i przy obsłudze podmiotów publicznych. Certyfikat może skrócić procesy due diligence, ułatwić udział w przetargach oraz zwiększyć wiarygodność wobec klientów zagranicznych.
Istotny jest także kontekst regulacyjny. RODO, czyli unijne GDPR, wymaga wdrożenia odpowiednich środków technicznych i organizacyjnych adekwatnych do ryzyka. ISO 27001 nie zastępuje analizy zgodności z RODO, ale tworzy praktyczną strukturę do zarządzania bezpieczeństwem danych osobowych, nadawaniem uprawnień, reagowaniem na incydenty i nadzorowaniem dostawców.
Dla podmiotów objętych dyrektywą NIS 2 oraz polskimi przepisami wdrażającymi jej wymagania szczególne znaczenie mają zarządzanie ryzykiem cyberbezpieczeństwa, ciągłość działania, bezpieczeństwo łańcucha dostaw i obowiązki dotyczące incydentów. ISO 27001 może istotnie wspierać realizację tych wymagań, ale nie zapewnia automatycznej zgodności z NIS 2. Warto traktować ją jako fundament, który należy rozszerzyć o obowiązki właściwe dla danego sektora. Więcej o tym podejściu opisujemy na stronie zgodność z NIS 2.
W organizacjach wykorzystujących systemy AI rośnie również znaczenie powiązania bezpieczeństwa informacji z zarządzaniem modelami, danymi treningowymi i ryzykiem algorytmicznym. ISO 27001 dobrze łączy się z ISO 42001 oraz wymaganiami EU AI Act, szczególnie w obszarze nadzoru nad danymi, kontrolą dostępu i dokumentowaniem procesów.
Ile trwa wdrożenie i certyfikacja ISO 27001
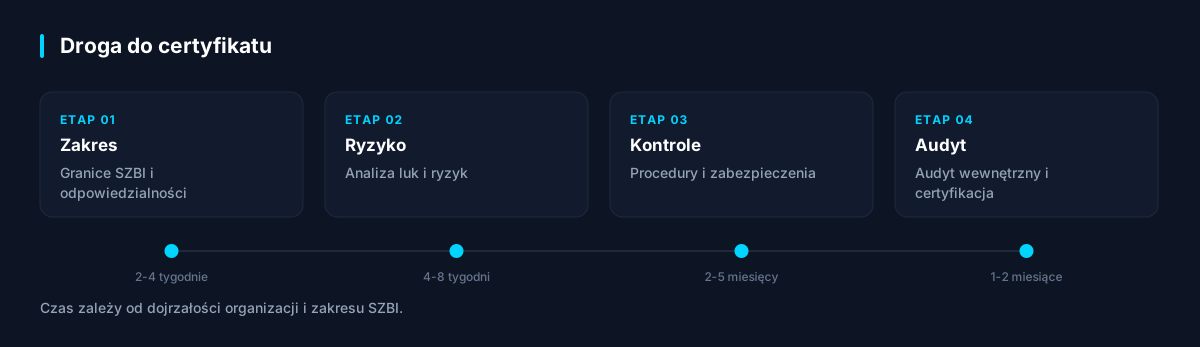
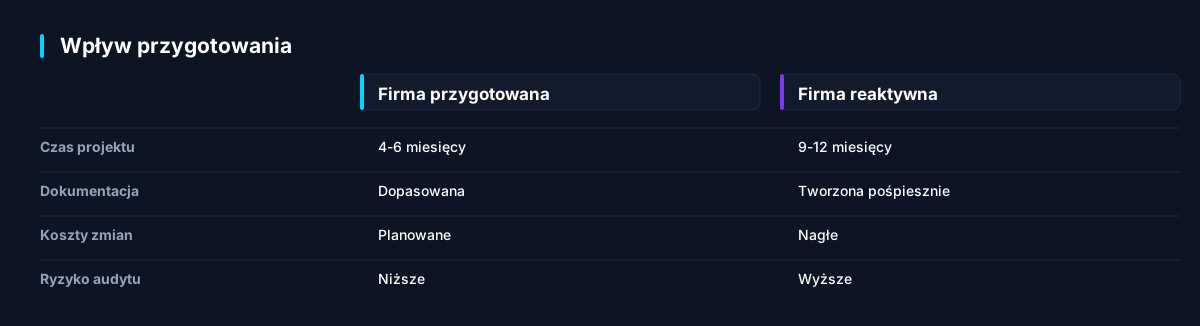
Typowy projekt wdrożenia ISO 27001 trwa od 4 do 12 miesięcy. Organizacje o prostszej strukturze, niewielkiej liczbie lokalizacji i uporządkowanym środowisku IT mogą przygotować się do audytu w około 4-6 miesięcy. Firmy większe, działające międzynarodowo, korzystające z wielu dostawców lub mające liczne systemy krytyczne powinny planować 9-12 miesięcy, a czasem więcej.
Najczęściej czas projektu wydłuża się nie z powodu samej dokumentacji, lecz przez brak decyzji właścicielskich, niejasny zakres, trudności z inwentaryzacją aktywów oraz brak dowodów działania procesów. Audytor nie oczekuje perfekcji, ale musi zobaczyć, że SZBI działa w praktyce przez odpowiedni okres. Dlatego nie warto zostawiać audytu wewnętrznego, szkoleń czy testów procedury incydentowej na ostatni tydzień przed certyfikacją.
Na harmonogram wpływają przede wszystkim:
- liczba pracowników, lokalizacji i spółek objętych zakresem,
- liczba systemów, aplikacji chmurowych i dostawców,
- stopień formalizacji istniejących procesów,
- jakość zarządzania tożsamością, kopiami zapasowymi i aktualizacjami,
- dostępność osób odpowiedzialnych za procesy biznesowe,
- wymagania klientów lub regulatorów,
- termin dostępności wybranej jednostki certyfikującej.
Realistyczny plan przygotowania do certyfikacji
Dobrze prowadzony projekt warto podzielić na etapy. Pozwala to szybciej zauważyć ryzyka, utrzymać zaangażowanie kadry zarządzającej i uniknąć sytuacji, w której dokumentacja powstaje bez związku z codziennym działaniem firmy.
Etap 1: określenie zakresu i właścicieli
Zakres ISO 27001 powinien być precyzyjny, ale uzasadniony biznesowo. Może obejmować całą organizację albo określoną usługę, produkt, lokalizację czy jednostkę organizacyjną. Zbyt szeroki zakres zwiększa koszt audytu i liczbę procesów do nadzorowania. Zbyt wąski może wzbudzić wątpliwości klienta, jeśli kluczowe działania pozostaną poza SZBI.
Na tym etapie należy wyznaczyć sponsora zarządczego, koordynatora SZBI, właścicieli aktywów i ryzyk oraz osoby odpowiedzialne za konkretne kontrole. Bez jasnego podziału odpowiedzialności wdrożenie ISO 27001 szybko staje się zadaniem przypisanym wyłącznie do działu IT, choć norma wymaga udziału całej organizacji.
Etap 2: analiza luk i ocena ryzyka
Analiza luk pokazuje różnicę między obecnym stanem organizacji a wymaganiami normy. Warto rozpocząć od przeglądu istniejących polityk, umów, uprawnień, architektury, rejestrów incydentów, kopii zapasowych i procesów HR. Dobrym punktem wyjścia jest niezależny audyt cyberbezpieczeństwa, który pozwala ocenić stan techniczny oraz organizacyjny przed rozpoczęciem projektu certyfikacyjnego.
Ocena ryzyka nie powinna być ćwiczeniem teoretycznym. Należy wskazać konkretne scenariusze, takie jak przejęcie konta administratora, utrata danych klienta, awaria dostawcy chmurowego, błąd konfiguracji publicznego repozytorium czy phishing wobec pracownika finansowego. Następnie firma ocenia prawdopodobieństwo i wpływ, wybiera sposób postępowania z ryzykiem oraz przypisuje właściciela działania.
Etap 3: wdrożenie kontroli i dokumentacji
Załącznik A do ISO 27001 obejmuje kontrole organizacyjne, ludzkie, fizyczne i technologiczne. W praktyce szczególnie często wymagają dopracowania zarządzanie dostępami, MFA, rejestrowanie zdarzeń, backupy, zarządzanie podatnościami, bezpieczeństwo dostawców, szyfrowanie, klasyfikacja informacji i proces reagowania na incydenty.
Dokumentacja powinna opisywać rzeczywiste praktyki firmy. Gotowe szablony są użyteczne jako punkt startowy, ale bez adaptacji tworzą ryzyko podczas audytu. Jeżeli polityka nakazuje kwartalny przegląd dostępów, organizacja musi mieć dowód, że taki przegląd faktycznie wykonuje. Lepiej wdrożyć prosty proces możliwy do utrzymania niż ambitną procedurę, której nikt nie realizuje.
Warto uwzględnić także środowisko pracy hybrydowej i zdalnej. Zasady korzystania z prywatnych urządzeń, ochrony ekranów, dostępu do zasobów SaaS i komunikacji poza biurem powinny być spójne z polityką bezpieczeństwa. Praktyczne wskazówki zawiera poradnik bezpieczeństwa pracy zdalnej.
Etap 4: działanie systemu i audyt wewnętrzny
Przed audytem certyfikującym SZBI powinien działać. Firma musi przeprowadzić szkolenia, wykonywać przeglądy dostępu, obsługiwać zgłoszenia, monitorować ryzyka i zbierać dowody realizacji kontroli. Bardzo ważny jest audyt wewnętrzny, który weryfikuje zgodność systemu z wymaganiami normy i własnymi ustaleniami organizacji.
Po audycie wewnętrznym kierownictwo przeprowadza przegląd zarządzania. Nie jest to formalność. Zarząd powinien ocenić między innymi status działań, wyniki audytów, incydenty, ryzyka, potrzeby zasobowe i możliwości doskonalenia. Zaangażowanie najwyższego kierownictwa jest jednym z elementów szczególnie widocznych dla audytora.
Koszty certyfikacji ISO 27001
Koszt ISO 27001 składa się z kilku pozycji, dlatego pytanie o jedną uniwersalną cenę nie ma praktycznej odpowiedzi. Mała organizacja może ponieść koszt rzędu kilkudziesięciu tysięcy złotych za przygotowanie i pierwszy cykl certyfikacyjny, podczas gdy większa firma z wieloma lokalizacjami lub złożonym środowiskiem może potrzebować budżetu wielokrotnie wyższego.
Najważniejsze składniki budżetu to:
- analiza luk i konsultacje wdrożeniowe,
- czas pracy zespołu wewnętrznego,
- narzędzia do zarządzania dostępem, logami, podatnościami lub szkoleniami,
- usługi techniczne, na przykład testy penetracyjne,
- audyt certyfikacyjny etap 1 i etap 2,
- coroczne audyty nadzoru,
- recertyfikacja po trzyletnim cyklu.
Audyt certyfikacyjny jest wyceniany przede wszystkim według liczby osób w zakresie, liczby lokalizacji, poziomu złożoności oraz czasu pracy audytora. Warto porównywać oferty jednostek certyfikujących nie tylko po cenie, ale też po akredytacji, doświadczeniu w danej branży oraz przejrzystości zasad rozliczenia dodatkowych dni audytowych.
Największym ukrytym kosztem bywa brak przygotowania. Firma, która dopiero w końcówce projektu odkrywa nieaktualne uprawnienia, brak umów powierzenia, nieprzetestowane odtwarzanie backupu lub nieznane zasoby chmurowe, będzie musiała działać pod presją czasu. W efekcie koszt wdrożenia rośnie, a proces może zostać przesunięty o kilka miesięcy.
Jak ograniczyć koszt bez obniżania jakości
Oszczędności nie powinny polegać na redukowaniu zabezpieczeń potrzebnych do ochrony krytycznych danych. Można natomiast efektywnie ograniczyć pracę powielaną, skoncentrować zakres oraz wykorzystywać istniejące narzędzia i procesy.
Pierwszą zasadą jest rozpoczęcie od sensownego zakresu. Jeżeli firma oferuje jedną kluczową usługę cyfrową, można objąć nią SZBI, o ile granice są logiczne, a działania wspierające są właściwie opisane. Drugą zasadą jest wykorzystanie istniejących dowodów. Rejestry ticketów, raporty z backupu, konfiguracje MFA, protokoły szkoleń czy logi z systemów mogą stanowić wartościowe dowody działania kontroli.
Trzecia zasada to automatyzacja powtarzalnych czynności. Centralne zarządzanie tożsamością, automatyczne aktualizacje, kontrola konfiguracji, skanowanie podatności i narzędzia do ewidencji aktywów obniżają długofalowy koszt utrzymania SZBI. Szczególnie w firmach tworzących oprogramowanie warto połączyć wymagania ISO 27001 z bezpiecznym cyklem wytwarzania aplikacji oraz kontrolą zmian.
Pomaga też wcześniejsze rozpoznanie najczęstszych błędów organizacyjnych. Należą do nich traktowanie dokumentacji jako celu samego w sobie, pomijanie dostawców SaaS, brak właścicieli ryzyka i jednorazowe szkolenia bez mierzenia ich skuteczności. Szerszy kontekst tych problemów przedstawia artykuł najpopularniejsze wyzwania we wdrażaniu cyberbezpieczeństwa.
Audyt certyfikujący: czego oczekiwać
Audyt certyfikujący zwykle przebiega w dwóch etapach. Etap 1 to przegląd gotowości, zakresu, kluczowej dokumentacji i planu audytu. Audytor może wtedy wskazać obszary wymagające dopracowania przed właściwą oceną. Etap 2 obejmuje szczegółową weryfikację działania SZBI poprzez wywiady, analizę dowodów, obserwację procesów i sprawdzanie próbek.
Niezgodność nie musi oznaczać końca projektu. Drobne niezgodności są zwykle usuwane przez przedstawienie planu i dowodów działań korygujących. Poważna niezgodność może opóźnić wydanie certyfikatu, jeśli podważa zdolność systemu do spełniania wymagań normy. Dlatego warto przeprowadzić rzetelny audyt wewnętrzny przed terminem audytu zewnętrznego.
Po uzyskaniu certyfikatu praca się nie kończy. Certyfikat ISO 27001 jest utrzymywany poprzez audyty nadzoru, aktualizację analizy ryzyka, reagowanie na zmiany oraz ciągłe doskonalenie. Nowy system CRM, przejęcie spółki, wdrożenie narzędzia AI czy zmiana dostawcy chmury powinny uruchamiać ocenę wpływu na SZBI.
Najważniejsza decyzja przed startem
Najlepszym przygotowaniem do certyfikacji ISO 27001 jest potraktowanie jej jako projektu biznesowego, a nie zadania administracyjnego dla działu IT. Firma powinna najpierw ustalić, jakie informacje chroni, jakie ryzyka są dla niej realne oraz jakie wymagania stawiają klienci, partnerzy i przepisy.
Dobrze zaprojektowany SZBI obniża ryzyko incydentu, ułatwia wykazanie należytej staranności i porządkuje odpowiedzialność w organizacji. Problem, z którym pozostaje firma, nie brzmi więc tylko: ile kosztuje certyfikat, lecz przede wszystkim: czy potrafimy stale udowodnić, że bezpieczeństwo informacji działa w naszej codziennej praktyce?
Opublikowano 25 września 2026 przez Dariusz Zalewski
← Wróć do wszystkich artykułów